脆弱性詳細#
第一ペインの脆弱性一覧の項目をクリックすると、第二ペインの脆弱性詳細が表示されます。
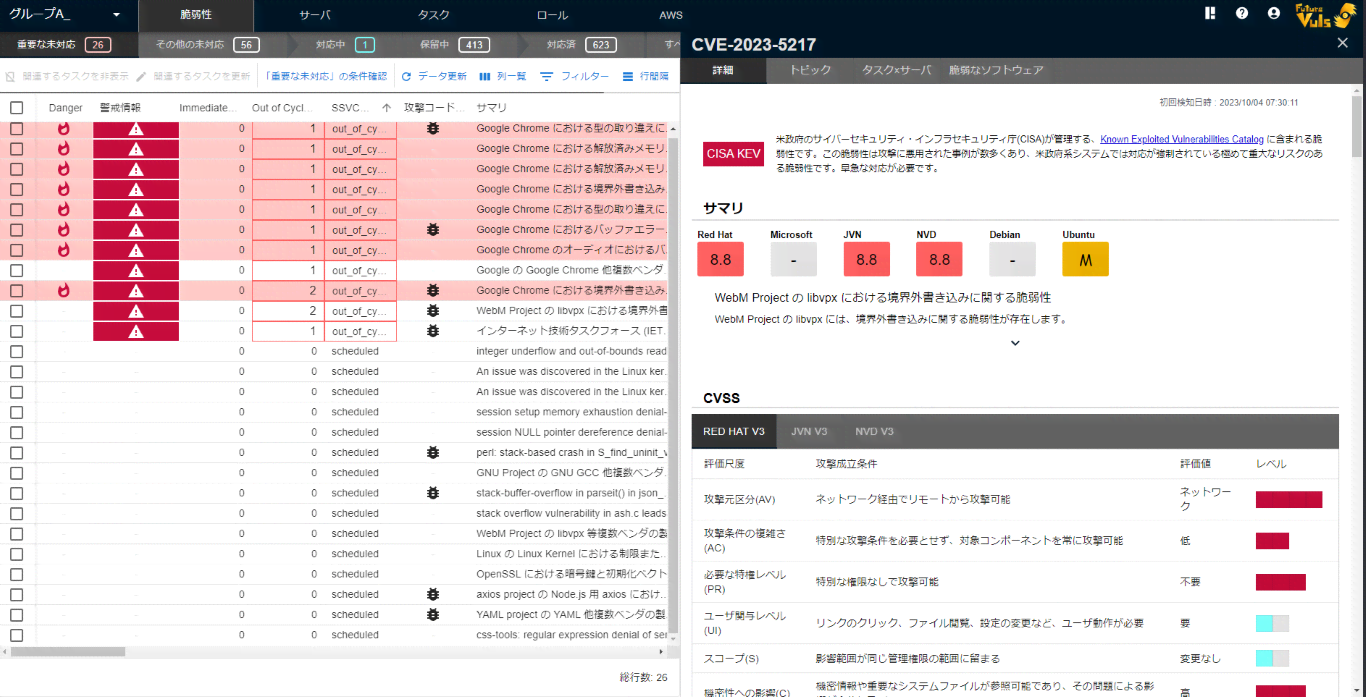
詳細タブ#
詳細タブでは脆弱性の詳細を確認できます。
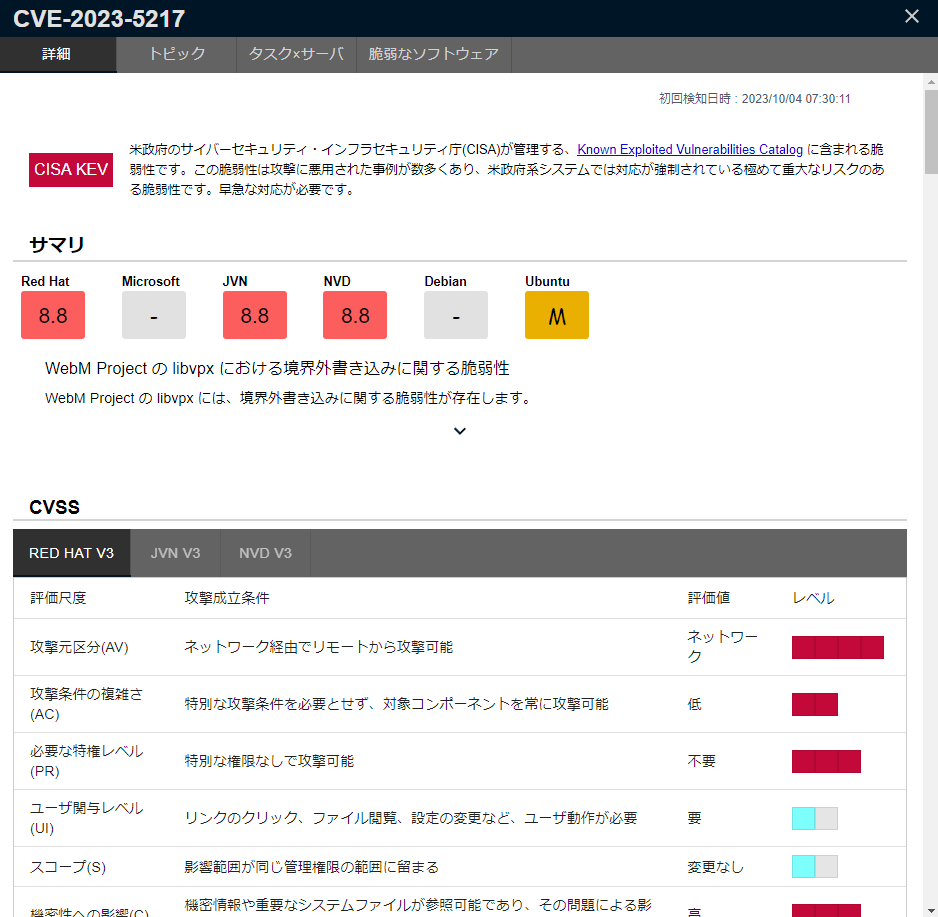
脆弱性詳細では、以下の項目が表示されます。
| 項目 | 詳細 |
|---|---|
| サマリ | 情報源ごとの CVSS スコアと、代表的な情報源の概要文を表示 下部に AIによる要約 も表示される |
| 脆弱性優先度 | 脆弱性優先度を個別手動設定できる ただし、スペシャル警戒タグにより設定されたものは、上書きできない |
| 脅威・悪用情報 | EPSS、警戒情報、脅威情報、攻撃コードの 4 つを脅威・悪用情報として表示 |
| CWE | 脆弱性に関するCWEを表示 |
| 緩和策 | 設定変更による脆弱性のリスク軽減策に関するリンクを表示 |
| ディストリビューションサポートページ | 各ディストリビューションが出している、公式の脆弱性情報ページを表示 |
| 一次情報 | 各ベンダーのサポートページURLを表示 |
| Reference | 脆弱性に関するリファレンスを表示 |
現在、CVSS スコアは脆弱性詳細の「サマリ」に表示され、CVSS ベクターを展開すると基本評価基準の詳細を確認できます。
脅威・悪用情報#
「脅威・悪用情報」では、脆弱性の脅威度や悪用状況に関する情報を表示します。
AI による脅威情報の要約がある場合は、カードの上に表示されます。
| カード | 詳細 |
|---|---|
| EPSS | EPSS のスコア・パーセンタイル、および「CVEdetails」へのリンクを表示 |
| 警戒情報 | CISA KEV、VulnCheck KEV、ENISA KEV、JPCERT/CC-Alerts、CISA-Alerts などの警戒情報が見つかった場合、リンクを表示 |
| 脅威情報 | Vulnrichment の SSVC(Exploitation、Automatable)の値と、MSRC で Exploitability が Detected または More Likely の場合の情報を表示 |
| 攻撃コード | 攻撃コードが見つかった場合、リンクと説明を表示 |
EPSS#
EPSS はスコア(Score)とパーセンタイル(Percentile)により構成されます。 それぞれの値の意味は以下の通りです。
| 項目 | 詳細 |
|---|---|
| スコア | 今後30日間でその脆弱性が悪用される確率を表します。値が大きいほど悪用される確率が高く、脅威のある脆弱性となります。 |
| パーセンタイル | EPSSスコアが対象のそれより低い脆弱性の割合を表します。値が大きいほどこの脆弱性が上位の脅威度を持つことを意味します。 |
EPSS の基本的な概念やデータ分布に関する情報については、「用語解説」をご参照ください。
EPSS の扱い
EPSS はあくまで脆弱性の 脅威度 を定量的に示す指標であり、脆弱性による リスク を表しているわけではありません。 (これは CVSS BaseScore が脆弱性の深刻度を表すだけで、実際のリスクは表していないことと同様です。)
EPSSスコアが高くても、影響が深刻でない、または自組織には悪影響がない、といったことがありえます。
LLM による脆弱性サマリ#
新機能(2025年7月14日より)
LLM(大規模言語モデル)によって生成されたサマリを表示する機能が追加されました。
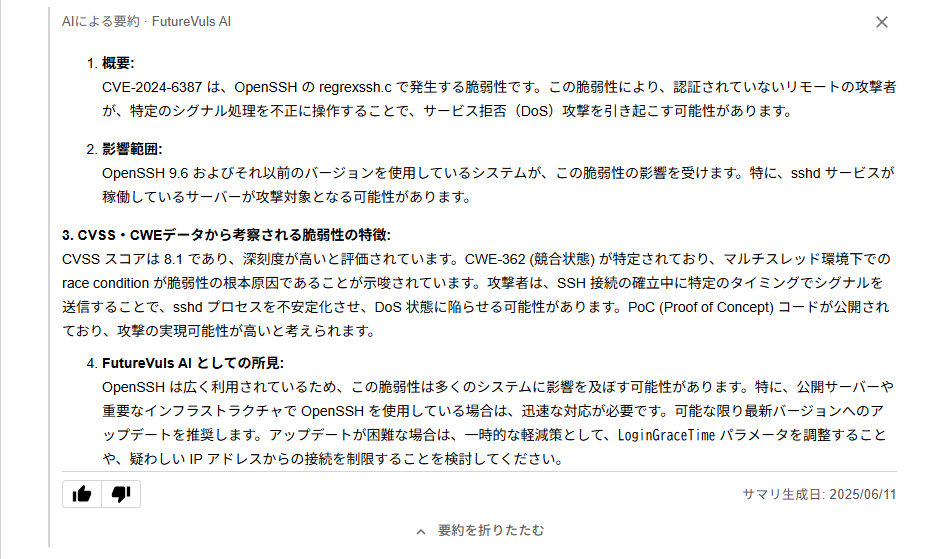
脆弱性詳細画面に、LLM によって生成されたサマリが「AI による要約 · FutureVuls AI」として表示されます。生成されるサマリには以下の2種類があります。
1. 脆弱性サマリ#
FutureVuls が収集している以下のようなデータを入力としてサマリを作成します。
- NVD や各ベンダが公開している概要文
- CVSS、CWE 等の値
「脆弱性サマリ」は基本的に全ての CVE に対して作成され、「サマリ」内に表示されます。 ただし、取り下げられた CVE など、NVD やベンダから脆弱性の説明が公開されていない CVE では、脆弱性サマリは作成されません。
脆弱性サマリには、EPSS や悪用状況のように日々変わる情報は含めません。最新の情報は「脅威・悪用情報」で確認してください。 2026年10月のリリースより前に作成済みのサマリには、作成対象と内容の変更は反映されません。
2. 脅威情報サマリ#
CVE の悪用事例や対処策をサマライズします。
「脅威情報サマリ」は実際に悪用が確認されている CVE に対してのみ作成されます。 具体的には、SSVC Decision Point の 1つである「Exploitation」が Active となっている CVE が作成対象です。 「脅威情報サマリ」は「AI による脅威情報の要約 · FutureVuls AI」として、「脅威・悪用情報」内に表示されます。
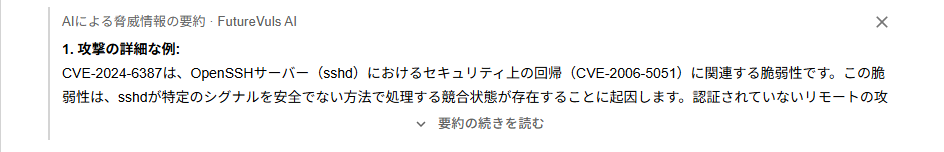
この機能により、セキュリティ専門家でなくても脆弱性の概要や重要度を理解しやすくなることを期待しております。
LLM サマリは参考情報として提供されます。対応判断は必ず一次情報や公式の脆弱性情報に基づいて行ってください。
表示される言語#
サマリは日本語と英語で作成されます。 次の場合は、英語のサマリが表示されます。
- 画面: 表示言語が英語の場合(ブラウザの言語設定)
- FutureVuls API: オーガニゼーションの言語設定が英語の場合
- Immediate タスク検知のメール通知: 宛先ユーザが FutureVuls の画面を英語で表示している場合(ブラウザの言語設定)
- Immediate タスク検知の Slack App 通知: オーガニゼーションの言語設定が英語の場合
英訳がまだないサマリは、日本語で表示されます。
サマリの評価機能#
LLM によって生成されたサマリの品質向上のため、ユーザがサマリを評価できる機能を提供しています。
- サマリの下部に評価ボタンとサマリ生成日が表示されます
- 評価いただいた内容は、今後のサマリ生成品質の向上に活用されます
- 評価は任意であり、スキップもできます
トピック#
FutureVuls では、各脆弱性にトピックを作成して、グループ内、オーガニゼーション内で調査結果やコメントの共有ができます。
詳細については「トピックによる情報共有・注意喚起」をご覧ください。
タスク×サーバ#
選択した脆弱性に関連するタスクとサーバが表示されます。
未対応 または 対応中 のタスクのみ表示され、対応済みや非表示にしたタスクは表示されません。
脆弱なソフトウェア#
脆弱性に紐づくソフトウェアに対して、そのソフトウェアがインストールされたサーバの一覧を表示します。 一覧の詳細については「ソフトウェア一覧」をご覧ください。