ソフトウェア#
ソフトウェアには、サーバのパッケージや登録した CPE などが含まれます。 FutureVuls で表示しているソフトウェアはすべてサーバに紐付いている情報となっています。 また、OSS ライセンス、EOL、マリシャスパッケージなどの情報を検知し、一覧に表示します。
ソフトウェアのバージョンアップ時の挙動
サーバ上のソフトウェアがバージョンアップされた場合、旧バージョンのソフトウェアは削除され、新バージョンのソフトウェアは別の ID(serverSoftwareID)で新規作成されます。
例: openssl 1.1.1 → openssl 1.1.1u にアップデートした場合
- 旧:
serverSoftwareID=10(openssl 1.1.1) → 削除 - 新:
serverSoftwareID=99(openssl 1.1.1u) → 新規作成
ソフトウェア一覧#
ソフトウェアタブでは、グループ内のソフトウェアを一覧で確認できます。各行をクリックすると詳細を確認できます。 ソフトウェア一覧はページング表示の一覧です。ソフトウェア名などでの絞り込みは、各列のフィルタで行います。
脆弱性、サーバ、ロールの 第2ペイン からも表示できます。
脆弱性 > 脆弱なソフトウェア- 指定した脆弱性に関連するソフトウェアのみ表示されます。
サーバ > ソフトウェア- 指定したサーバに関連するソフトウェアのみ表示されます。
ロール > ソフトウェア- 指定したロールに所属するサーバが関連するソフトウェアのみ表示されます。
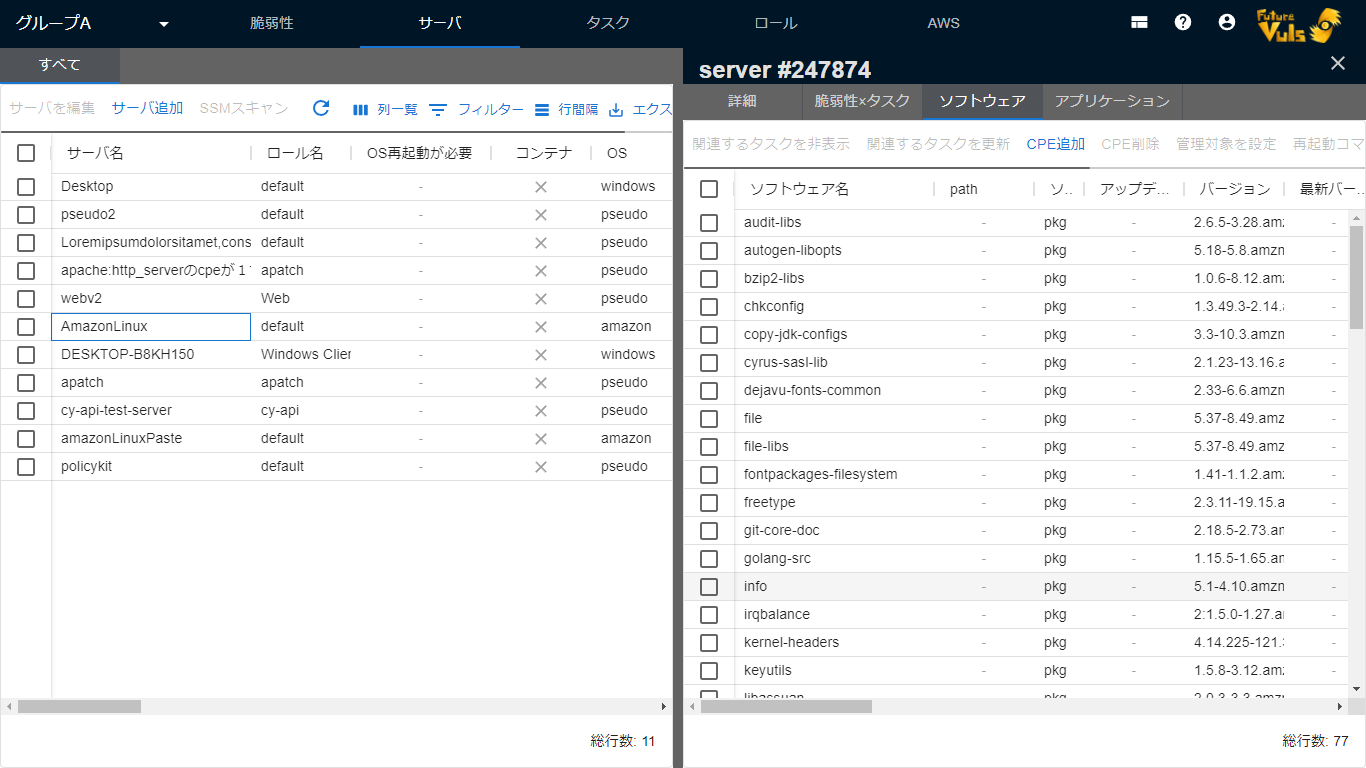
| 項目 | 詳細 |
|---|---|
| パッチ提供 | 関連する脆弱なソフトウェアに、パッチが提供されているかどうか(脆弱性一覧 > 脆弱なソフトウェア のみ表示) |
| ソフトウェア | ソフトウェアの名称、またはCPE |
| CPE | CPEをFormatted String形式で表示 |
| location | 該当ライブラリが含まれるLockfileなどのpath |
| SBOMファイル名 | ソフトウェアの登録元の SBOM ファイル名 SBOM から登録されたソフトウェアに対して表示 グループのソフトウェア一覧では部分一致で絞り込み可能 詳細は登録元SBOMファイルの確認を参照 |
| ソフトウェア種別 | ソフトウェアの種別 |
| CPE 割当種別 | CPE の割当方法(自動/手動/未割当)と検証状態。 詳細はCPEの自動割当を参照 |
| 脆弱性検知 | ソフトウェアの脆弱性を検知できる状態かどうか。 詳細は脆弱性検知列を参照 |
| アップデート可能 | パッケージの最新バージョンがあるかどうか |
| バージョン | ソフトウェア、CPEのバージョン |
| 最新バージョン | Vulsスキャナを用いて fast-root スキャンモードでスキャンするとすべてのLinuxでアップデート可能な最新バージョンが表示される。fast スキャンモードの場合は、一部の OS(AlmaLinux, Rocky Linuxなど)では、root 権限なしで最新バージョンを取得できるため表示される。CPE の場合や ペーストスキャン や offline スキャンモード、trivy、スキャン対象がWindowsの場合は表示されない。 |
| OSSライセンス | ソフトウェアのライセンス形式 PURLが割り当てられているソフトウェアに対して表示 |
| サーバ名 | ソフトウェアが登録されているサーバ名 |
| ID | ソフトウェアのID |
| プロセス再起動 | ソフトウェアのプロセスが再起動する必要があるかどうか |
| リポジトリ | ソフトウェアを管理しているリポジトリ |
| 開放ポート | アクセス可能な状態にしている通信ポートlsof -i -P -n コマンドでポートの情報を取得している |
| プロセス実行中 | 関連するプロセスがサーバ上で起動中、ポートを開いてListenしているかどうか スキャン対象がLinux系OSであり、Vulsスキャナを用いてスキャンした場合かつOSパッケージに関連するソフトウェアの場合に、対象のプロセス実行状態が取得できます。 ・ー:プロセスの実行状態が不明 ・再生のアイコン:プロセス実行中、かつListenしているポートがない ・電波のアイコン:プロセス実行中、かつListenしているポートがある |
| CPEステータス | 登録されているCPEがNVD上で廃止された場合、 Deprecated と表示される |
| 管理対象外 | ソフトウェアが管理対象外かどうか 管理対象外の場合は、スキャン時に初めて作成されたタスクと、タスクステータスが NEW のままになっている既存タスクが非表示設定で作成される。 また、サプライチェーンリスクのステータスが RISK_ACCEPTED となる。 |
| 脆弱なソフトウェアタグ | 脆弱なソフトウェアに設定されているタグ |
| CPE自動更新 | CPEが自動更新されるかどうか |
| マリシャスパッケージ | 攻撃者によって作成された悪意のあるコードを含むパッケージであるかどうか PURLが割り当てられているソフトウェアが検知対象となる |
| CPE割り当て日時 | CPE が割り当てられた日時 スキャンでは、割り当てた CPE のベンダ名・製品名が変わった場合にのみ更新され、バージョンの変更だけでは更新されない |
| 補足情報 | 補足情報 |
| EOL期限切れ | EOL期限を過ぎているかどうか ・✓:EOL期限を過ぎている ・✖:EOL期限を過ぎていない ・ー:EOL期限情報がない ※ 延長サポートを登録している場合、延長サポート期限が切れているかを表示する |
| EOL期限 | EOLの日付を表示 ※ EOL日付は不明だが、EOL期限を過ぎている場合は expired と表示される |
| EOL(延長サポート) | 延長サポートを登録しているか。延長サポートを登録している場合はEOL(延長サポート期限)をもとにEOLを判断する |
| 初回検知日時 | ソフトウェアが検知された最初の日時 |
| 開発用依存関係 | 開発用依存関係(devDependencies)由来のソフトウェアかどうか。該当する場合は [DevDependency] バッジが表示される |
| 依存種別 | ライブラリの依存種別。アプリケーションから直接参照される「直接依存(direct)」と、他のライブラリ経由で取り込まれる「間接依存(indirect、推移的依存)」を区別して表示する。依存種別による絞り込みもできる |
| 依存元 | 間接依存のライブラリについて、どの直接依存ライブラリを更新すれば解消できるかという依存元情報。間接依存の脆弱性に対する対応方針を判断しやすくなる |
依存種別・依存元の導出について
依存種別と依存元情報は、ライブラリスキャンの結果から導出されます。SBOM から取り込んだライブラリの場合、依存状態は SBOM に記載された依存関係をもとに導出されます。SBOM に依存関係が記載されていない場合や、記載が誤っている場合は、実態と異なる依存状態が表示されることがあります。必要に応じて、SBOM の生成元でも依存関係を確認してください。
脆弱性検知列#
「脆弱性検知」列には、各ソフトウェアの脆弱性を検知できる状態かどうかが表示されます。列のフィルタで絞り込むと、CPE の割り当てや見直しが必要なソフトウェアや、脆弱性を検知できないソフトウェアを確認できます。
次の表に、各表示の意味と、表示されたときに取るべき対応をまとめています。対応が必要なものから順に並べています。
| 区分 | 表示 | 意味 | 推奨アクション | API の値 |
|---|---|---|---|---|
| 対応が必要 | 要CPE割当 | 候補の CPE があるが、未割当のため検知できない | 候補の CPE を割り当てる(CPE の割り当て) | cpe_assignment_required |
| 対応が必要 | 要見直し | 割り当てた CPE が非推奨、または検証済みの CPE と異なる | 割り当てた CPE を見直す | cpe_assignment_required |
| 対応が必要 | 要CPE割当(Trivy) | Trivy が検知の対象外としたパッケージ | CPE を割り当てる | scanner_excluded |
| 必要に応じて確認 | CVE登録なし | 割り当てた CPE の製品に、CVE の登録がない | CPE が正しいか確認する | no_vulnerability_data |
| 必要に応じて確認 | 検知不可 | 検知する手段がない(候補の CPE もない) | 該当する CPE が分かれば割り当てる | no_datasource |
| 対応不要 | 検知可 | 検知できている | なし | detecting |
| 対応不要 | 未判定 | まだ判定されていない(次回のスキャン・SBOM 取込・CPE 操作で判定) | なし | (項目なし) |
表の内容を補足します。
- 「要見直し」は、割り当てた CPE が NVD 上で非推奨(Deprecated)になっているか、CPE 割当種別が「手動(矛盾)」(割り当てた CPE が検証済みの CPE と異なる)の場合です。
- 「要 CPE 割当(Trivy)」は、スキャナ(Trivy)がサードパーティ製のパッケージと判定し、脆弱性の照合を省略した OS パッケージです。CPE を割り当てると検知できます。NVD はバックポートに対応していないため、誤検知に注意してください(OS パッケージへの CPE 割り当てを参照)。
- 「CVE 登録なし」は、脆弱性データベース上で、割り当てた CPE の製品に CVE の登録がない場合です。脆弱性が 0 件なのが意外な場合は、CPE が正しいか確認してください。
- 「要 CPE 割当(Trivy)」は、trivy-to-vuls v0.41.0 以降でスキャンした場合にのみ判定されます。それより前のバージョンでスキャンしたサーバでは、Trivy が照合を省略した OS パッケージも「要 CPE 割当(Trivy)」にはならず、「検知可」と表示されます。該当するサーバは、スキャナを v0.41.0 以降にアップデートして再スキャンしてください。
- CPE 割当種別が「自動」または「手動(検証済)」の場合は、CPE が正しいことを確認できているため、脆弱性データベースに CVE の登録がない製品でも「検知可」と表示されます。CPE 割当種別については「CPE 割当状態の確認」を参照してください。
- 列のフィルタでは、「要 CPE 割当」と「要見直し」をまとめて「要 CPE 割当・見直し」として選択します。「未判定」はフィルタの選択肢にありません。
- ソフトウェア詳細の「CPE/PURL 割当」タブでは、脆弱性検知が「検知可」「未判定」以外の場合に警告アイコンと、状態に応じた対処方法が表示されます。
- FutureVuls API のソフトウェア一覧(
GET /v1/pkgCpesなど)では、vulnDetectionStatusとして取得できます。「未判定」の場合は項目が省略されます。
CSVレポート#
グループに含まれるソフトウェア全件を、CSV 形式でダウンロードできます。 グループのソフトウェアタブの「CSV レポート」ボタンのメニューから生成・ダウンロードします。
- 「CSV レポートを生成(グループ全ソフトウェア)」を選び、確認ダイアログで生成を開始します
- 生成が完了すると、メールでお知らせします
- 「生成済みの CSV レポートをダウンロード」からダウンロードします
画面のフィルタや選択は、CSV レポートには反映されません。 現在のページの行のみを出力したい場合は、「エクスポート」をご利用ください。行を選択している場合は、選択した行のみが出力されます。 「生成済みの CSV レポートをダウンロード」では再生成されず、前回生成した時点のデータがダウンロードされます。最新のデータが必要な場合は、あらためて生成してください。
SBOM 由来の行では、location に SBOM の UUID を除いたアプリケーション名を出力します。CSV の末尾には、SBOM ファイル名の sbomName 列と SBOM の UUID の sbomUuid 列が追加されます。
関連するタスクを更新#
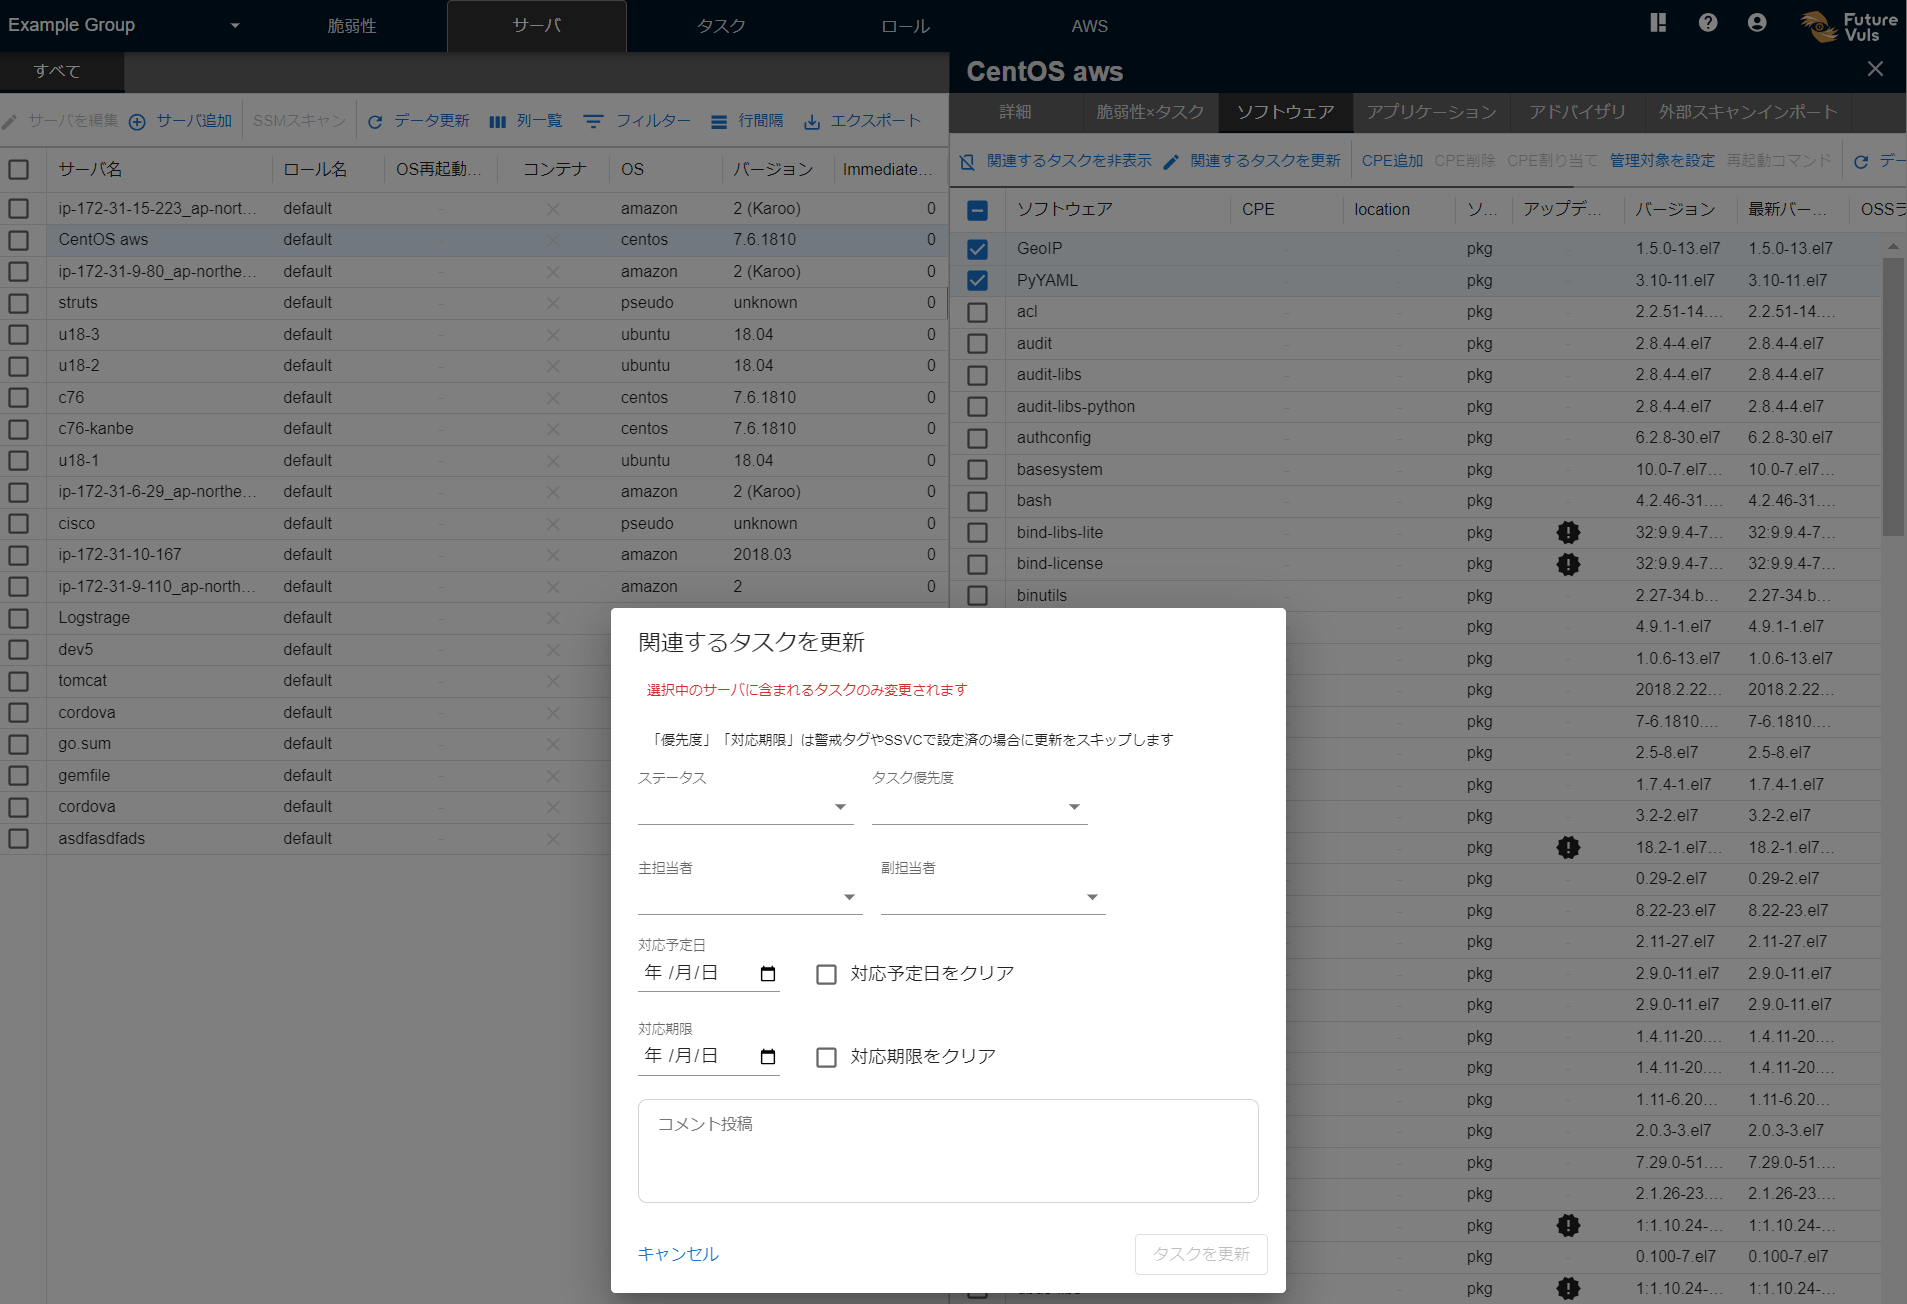
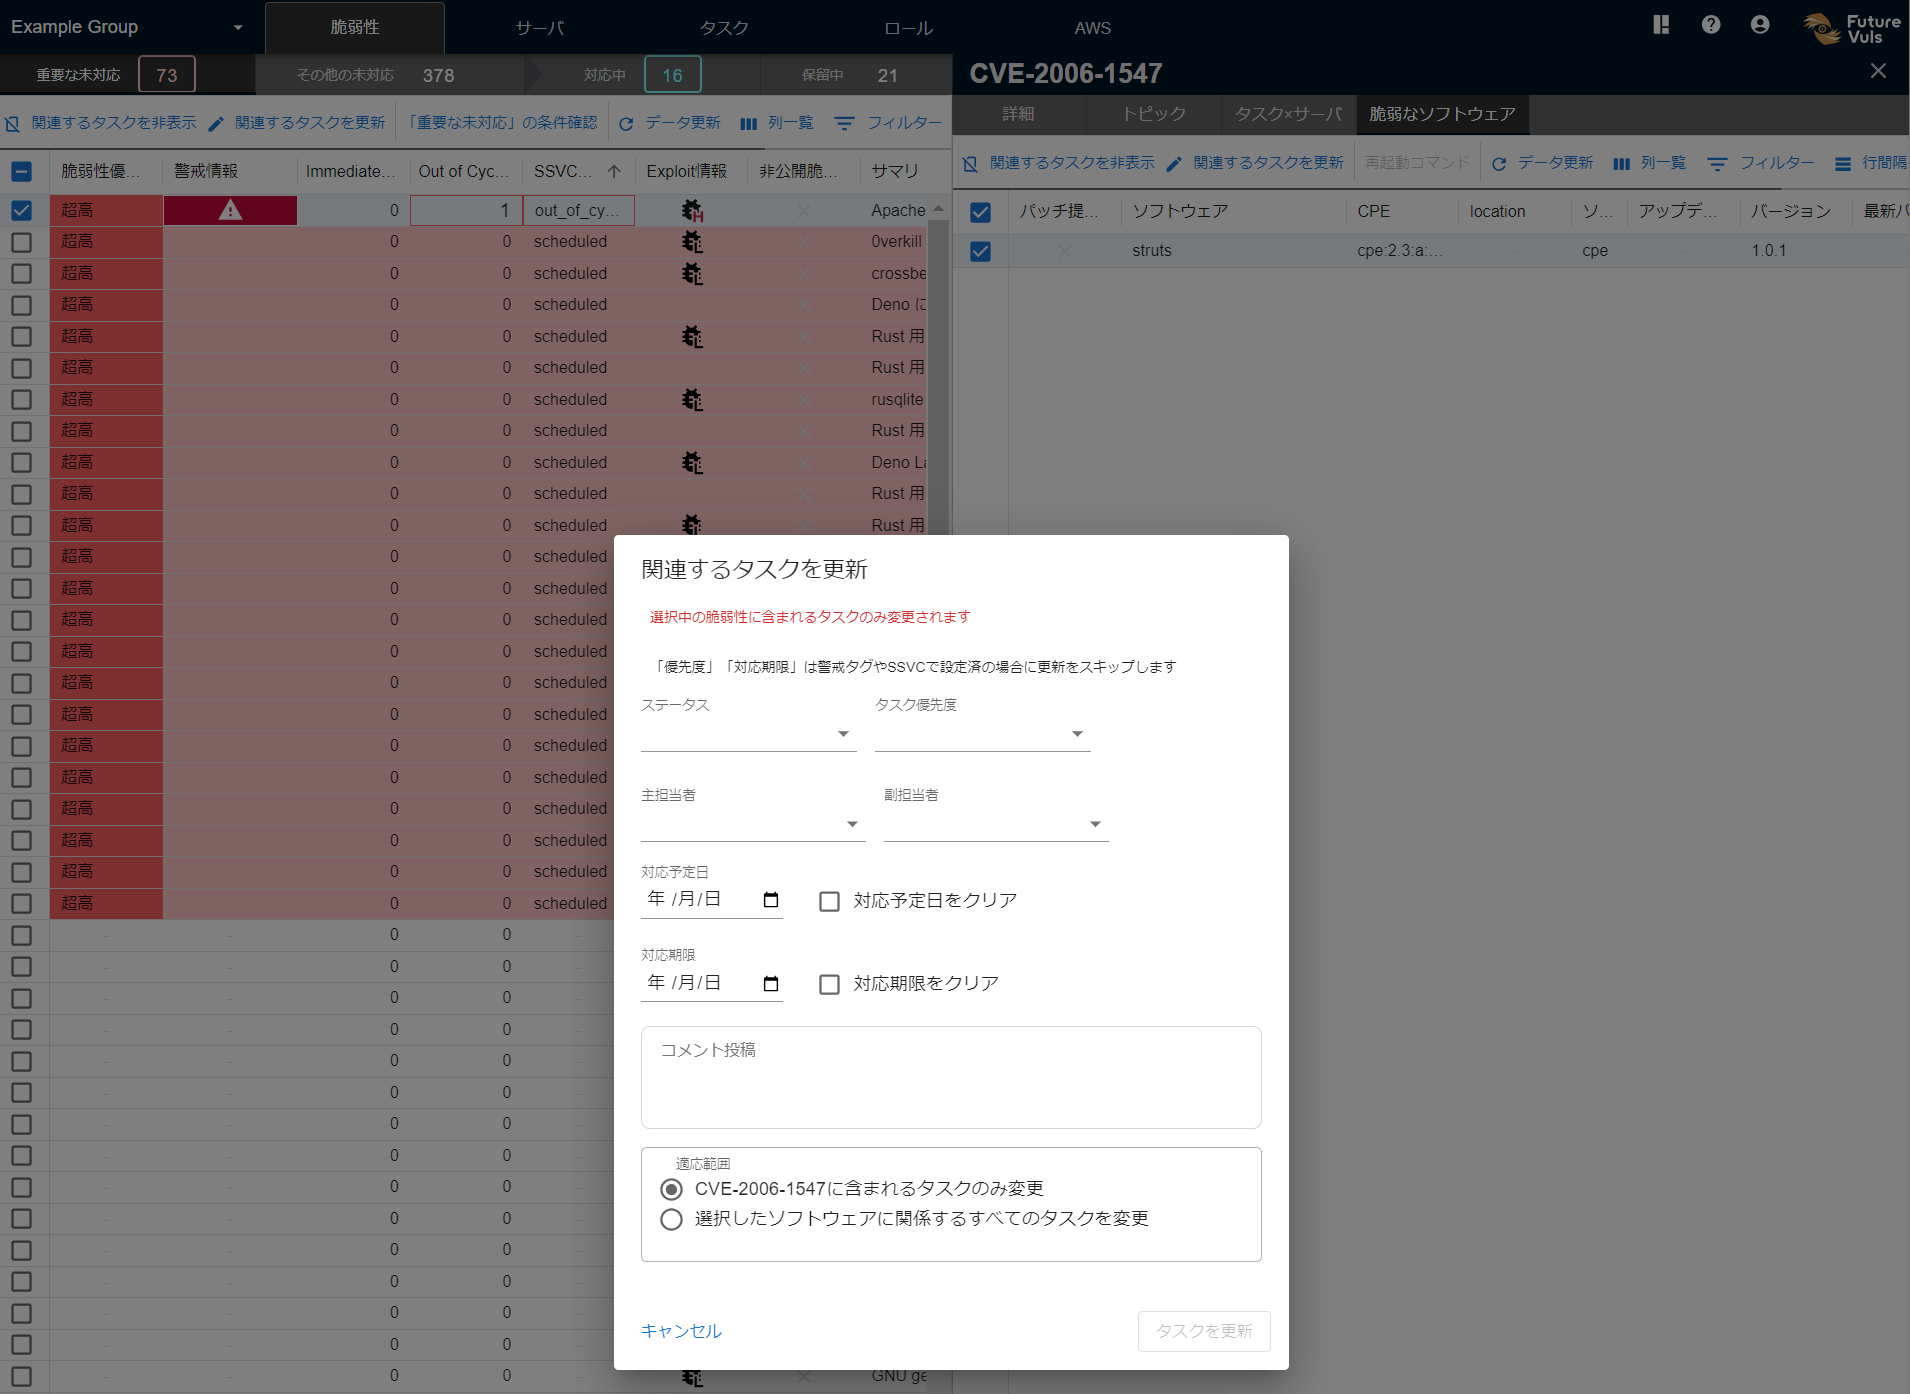
ソフトウェアを複数選択して、そのソフトウェアに関連するタスクを一括更新できます。 ダイアログの「適用範囲」で、更新するタスクの範囲を次の2つから選択します。
- 開いているサーバ・ロール・脆弱性に含まれるタスクのみを更新する(デフォルト)
- 選択したソフトウェアに関係するすべてのタスクを更新する
タスク一括更新の上限
タスクの一括更新の上限は1万件となっています。 1万件を超える場合は複数回に分けて更新して下さい。
サーバ一覧・ロール一覧の第2ペインからソフトウェアを開いた場合#
「適用範囲」で1つ目を選ぶと、開いているサーバ(ロールの場合はロール)に含まれるタスクのうち、選択したソフトウェアに関連するタスクのみを更新します。
脆弱性一覧の第2ペインからソフトウェアを開いた場合#
「適用範囲」で1つ目を選ぶと、選択したソフトウェアのタスクのうち、開いている脆弱性に関係するタスクのみを更新します。
ソフトウェア種別#
検知したソフトウェア(OS Package, Library Package, AWS Lambda Package, GitHub Package, WordPress Package, Private Package)は脆弱性の有無に関わらず、すべて FutureVuls で確認できます。
また、 fast-root スキャンモード(デフォルト)でスキャンした場合、ソフトウェアの最新バージョンの確認もできます。
スキャンモードについてはこちらをご覧ください。
CPE は FutureVuls の画面で、手動で登録することにより管理できます。ソフトウェア種別は Private Package として登録されます。 FutureVuls では基本的に CPE を Formatted String 形式で表示しています(登録は URI 形式でも可能です)。
ソフトウェア詳細#
ソフトウェア詳細ではソフトウェアの詳細の確認、更新ができます。ソフトウェアの種類によって表示される項目が異なります。
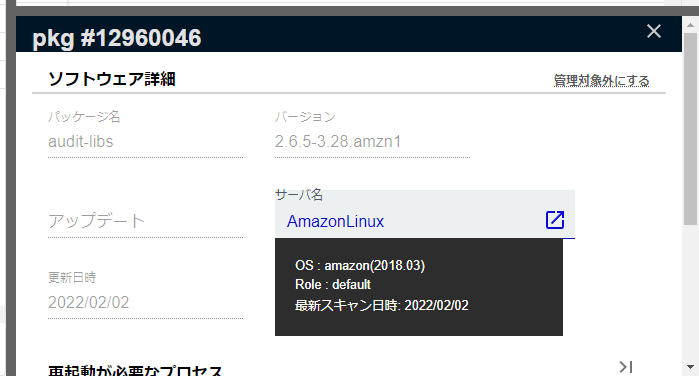
ソフトウェア詳細の下部には、以下のタブが表示されます。ソフトウェアの種類やデータの有無によって、表示されるタブは異なります。
| タブ | 詳細 |
|---|---|
| 脆弱性×タスク | ソフトウェアに関連する脆弱性とタスク(第3ペインのみ) |
| サーバ | ソフトウェアがインストールされているサーバ |
| 再起動が必要なプロセス | 再起動が必要なプロセス(OS パッケージで、該当するプロセスがある場合のみ) |
| 影響を受けるプロセス | 影響を受けるプロセス(OS パッケージで、該当するプロセスがある場合のみ) |
| CPE/PURL割当 | CPE/PURLの割り当て |
| 依存関係 | ソフトウェアの依存関係(依存関係の情報がある場合のみ) |
| 関連サプライチェーンリスク | ソフトウェアに関連するサプライチェーンリスク(該当するリスクがある場合のみ) |
| 補足情報 | ソフトウェアの補足情報を記入できる |
ソフトウェア詳細では、以下の項目が表示されます。
| 項目 | 詳細 |
|---|---|
| 管理対象設定 | ソフトウェアの管理対象状況の表示 |
| OSSライセンス | ソフトウェアの OSS ライセンス情報を表示 |
| SBOMファイル名 | ソフトウェアの登録元の SBOM ファイル名を表示(SBOM から登録されたライブラリのみ)。詳細は登録元SBOMファイルの確認を参照 |
| EOL | ソフトウェアの EOL(End of Life) 情報を表示 |
| ソフトウェアヘルス | 依存先 OSS のメンテナンス状況・セキュリティ態勢・推奨アクション等のヘルス情報を表示。詳細はソフトウェア詳細 > ソフトウェアヘルスを参照 |
| マリシャスパッケージのソースURL | マリシャスパッケージが検知された場合はソースURLを表示 |
| CPE割り当て | 「CPE/PURL割当」タブで CPE/PURLの割り当て の設定状況を表示。CPE と PURL は同時に割り当て可能 |
| PURL割り当て | 「CPE/PURL割当」タブで CPE/PURLの割り当て の設定状況を表示。CPE と PURL は同時に割り当て可能 |
| CPE 自動割当状態 | CPE が自動割当されているかを表示。[Verified] バッジの場合は FutureVuls が準備する Windows アプリケーション名と CPE の割り当て辞書に基づき自動割当済み。手動割当 CPE が割り当て辞書の推奨 CPE と異なる場合は矛盾警告アイコンが表示され、推奨 CPE をツールチップで確認できる |
ソフトウェアに PURL が自動割り当てされるスキャン方法
OSS ライセンス、EOL、マリシャスパッケージの検知のために、ソフトウェアに PURL が割り当てられている必要があります。( EOL は PURL 割り当てが不要の検知方法もあります。)
PURL が自動で割り当てられるソフトウェアは、以下の7つのスキャン方法で検知されたソフトウェアとなります。
- VulsスキャナによるLockfileを指定したスキャン
- Trivyでファイルシステム上のパスを指定したスキャン
- Lockfileのペーストスキャン
- コンテナイメージ内にインストールされた依存ライブラリをTrivyでスキャン
- アプリケーションのSBOMインポート
- Amazon Inspector SBOMのインポート
- GitHub Security Alerts連携
以下のスキャン方法で検知したソフトウェアについては、手動で PURL の割り当てが必要です。
- CPEスキャン ※ EOL 検知のみ必要な場合は、手動での PURL 割り当ては不要です。
管理対象設定#
ソフトウェアには管理対象設定ができます。
「管理対象を設定」で、特定のソフトウェアを管理対象外として設定できます。 また、「CPE 自動割当」で、特定のソフトウェアの CPE 自動割当を設定できます。 詳細はCPEの自動割当を参照してください。
ソフトウェア一覧では、どちらもボタンのメニューから「選択した行に対して実行」または「絞り込み条件に一致する全件に対して実行」を選んで一括で設定できます(絞り込み全件への一括操作)。
管理対象外に設定されているソフトウェアについて、脆弱性及びサプライチェーンリスクが検知された場合以下の処理が自動で行われます:
脆弱性検知#
スキャン時に初めて検知された脆弱性のタスクと、タスクステータスが NEW のままになっている既存のタスクは、非表示済み(常に非表示)として作成されます。
既に作成済みでステータスが NEW 以外のタスクには影響しません。非表示のタスクは、タスクの詳細画面から非表示の解除が可能です。
脆弱性が見つかっても対応しない、かつアンインストールもできないソフトウェアがある場合、管理対象外に設定して、常に非表示にできます。
サプライチェーンリスク検知#
サプライチェーンリスクのステータスが CLOSED 以外のものは、自動的に RISK_ACCEPTED に遷移します。
ソフトウェア詳細 > ソフトウェアヘルス#
ソフトウェアサプライチェーン攻撃への対策として、依存先 OSS のヘルス(健全性)を把握することの重要性が高まっています。 ソフトウェア詳細では、OSS の利用継続を判断するための情報を「ソフトウェアヘルス」セクションに集約して表示します。
判断材料として、以下の情報が表示されます。
なお、サマリ・Health・Security・Operations・Development・Recommendations は、収集データをもとに LLM が生成する要約です。表示は固定項目ではなく、パッケージごとに内容が変わります。
| 項目 | 詳細 |
|---|---|
| ステータス | メンテナンス状況のステータスを Active 等のバッジで表示し、Actively maintained with recent releases のような短い状態説明を併記 |
| サマリ | ソフトウェアの概要、用途、エコシステム上の位置付け、最新安定版の公開状況などの説明 |
| Advisory | 既知のアドバイザリ件数および CVSS 最大値 |
| Health | ソフトウェア全体の健全性の概要。メンテナンス状況・コミュニティ規模・Scorecard・EOL シグナルを統合した総合健全性レベル(High / Medium / Low) |
| Security | セキュリティ担当者向けの評価。Scorecard の解釈、既知脆弱性(件数・Critical/High 件数・最大 CVSS)、EOL リスク、セキュリティポリシーの有無などを要約 |
| Operations | 運用者向けの評価。継続的な保守負担、依存関係の規模、ホスティング・デプロイの観点などを要約 |
| Development | 開発者向けの評価。統合の複雑さ(直接・推移的依存のフットプリント)、ドキュメントやバージョン追従の必要性などを要約 |
| Recommendations | 当該ソフトウェアに対する推奨アクション。重要度(CRITICAL / HIGH / MEDIUM / LOW / INFO)のバッジ付きで複数表示 |
| Repository | リポジトリ URL 、Stable / Latest バージョンと公開日、License 、Stars 数などの基本情報 |
| 関連リンク | REPOSITORY / REGISTRY / DEPS.DEV / HOMEPAGE / SCORECARD など、判断の根拠となる各種外部ページへのリンク |
評価対象のバージョンについて
ソフトウェアヘルスの分析は パッケージの最新安定版 を対象とした評価です。サーバ内で検知した特定バージョン(例: express@4.17.1)に対する評価ではない点にご留意ください。
ソフトウェア詳細 > EOL#
ソフトウェア詳細では EOL 情報を確認できます。 EOL の検知対象・方法の詳細については、こちらを参照してください。
※ RHEL Application Streams 以外の OS Package はサーバ詳細画面から EOL 情報を確認してください。
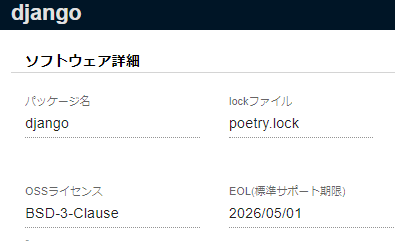
EOL 情報は定期的にデータを更新しています。最新情報を反映したい場合は、手動スキャンを実施してください。
EOL の延長サポートが存在する OS やソフトウェアに対して延長サポートを契約している場合には、 EOL の延長サポート期限を採用して検知できます。
ソフトウェア詳細 > OSSライセンス#
ソフトウェア詳細では OSS ライセンスの情報を確認できます。
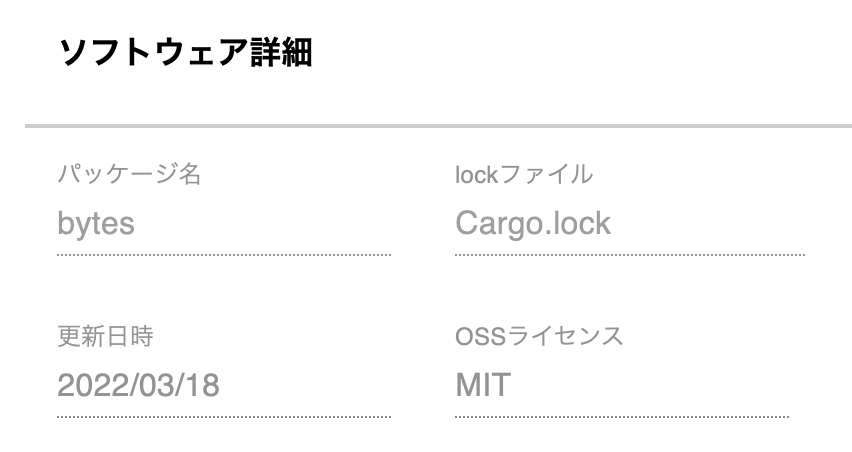
PURL が割り当てられているソフトウェアに対し、FutureVuls 独自ロジックで OSS ライセンスの情報を収集します。
OSS ライセンス情報は定期的にデータが更新されます。 サーバのスキャン後に、ライセンス情報が表示されるまでは最大で2時間程度の時間がかかります。
ライセンス情報の取得有無が脆弱性検知に影響することはありません。
AGPL、GPLライセンス#
- ライセンス情報が AGPL、GPL に分類される場合はヘルプページへのリンクを表示します。
- ソースコードの公開が難しいサービス、アプリケーションを開発する際は、これらのライセンスを適用したライブラリを用いる場合注意が必要です。
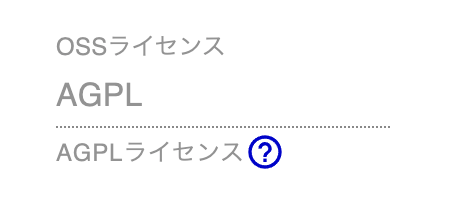
- AGPL、GPL に分類されるライセンスは、ライブラリを利用する二次的著作物に関しても同じライセンスの適用を要求するコピーレフトと呼ばれる性質があります。
- また、下記の行動を許可することがライセンス条項に含まれています
- プログラムの動作を調べ、それを改変すること、そのためのソースコードへのアクセス
- 複製物の再頒布
- プログラムを改良し、改良を公衆にリリースする権利
- AGPL と GPL の主な違いは、コピーレフトおよび制約事項の適用条件です。
- AGPL 系: ネットワークを介したソフトウェアサービスの提供でも、ライセンス条項の適用を要求する
- GPL 系: ソフトウェアを頒布する場合は、ライセンス条項の適用を要求する。
- 各ライセンスの詳細、ライセンス条文はwww.gnu.orgで公開されています。
ソフトウェア詳細 > マリシャスパッケージ#
「マリシャスパッケージ」ではOSV(Open Source Vulnerability)が提供するマリシャスパッケージの情報を URL 経由で確認できます。
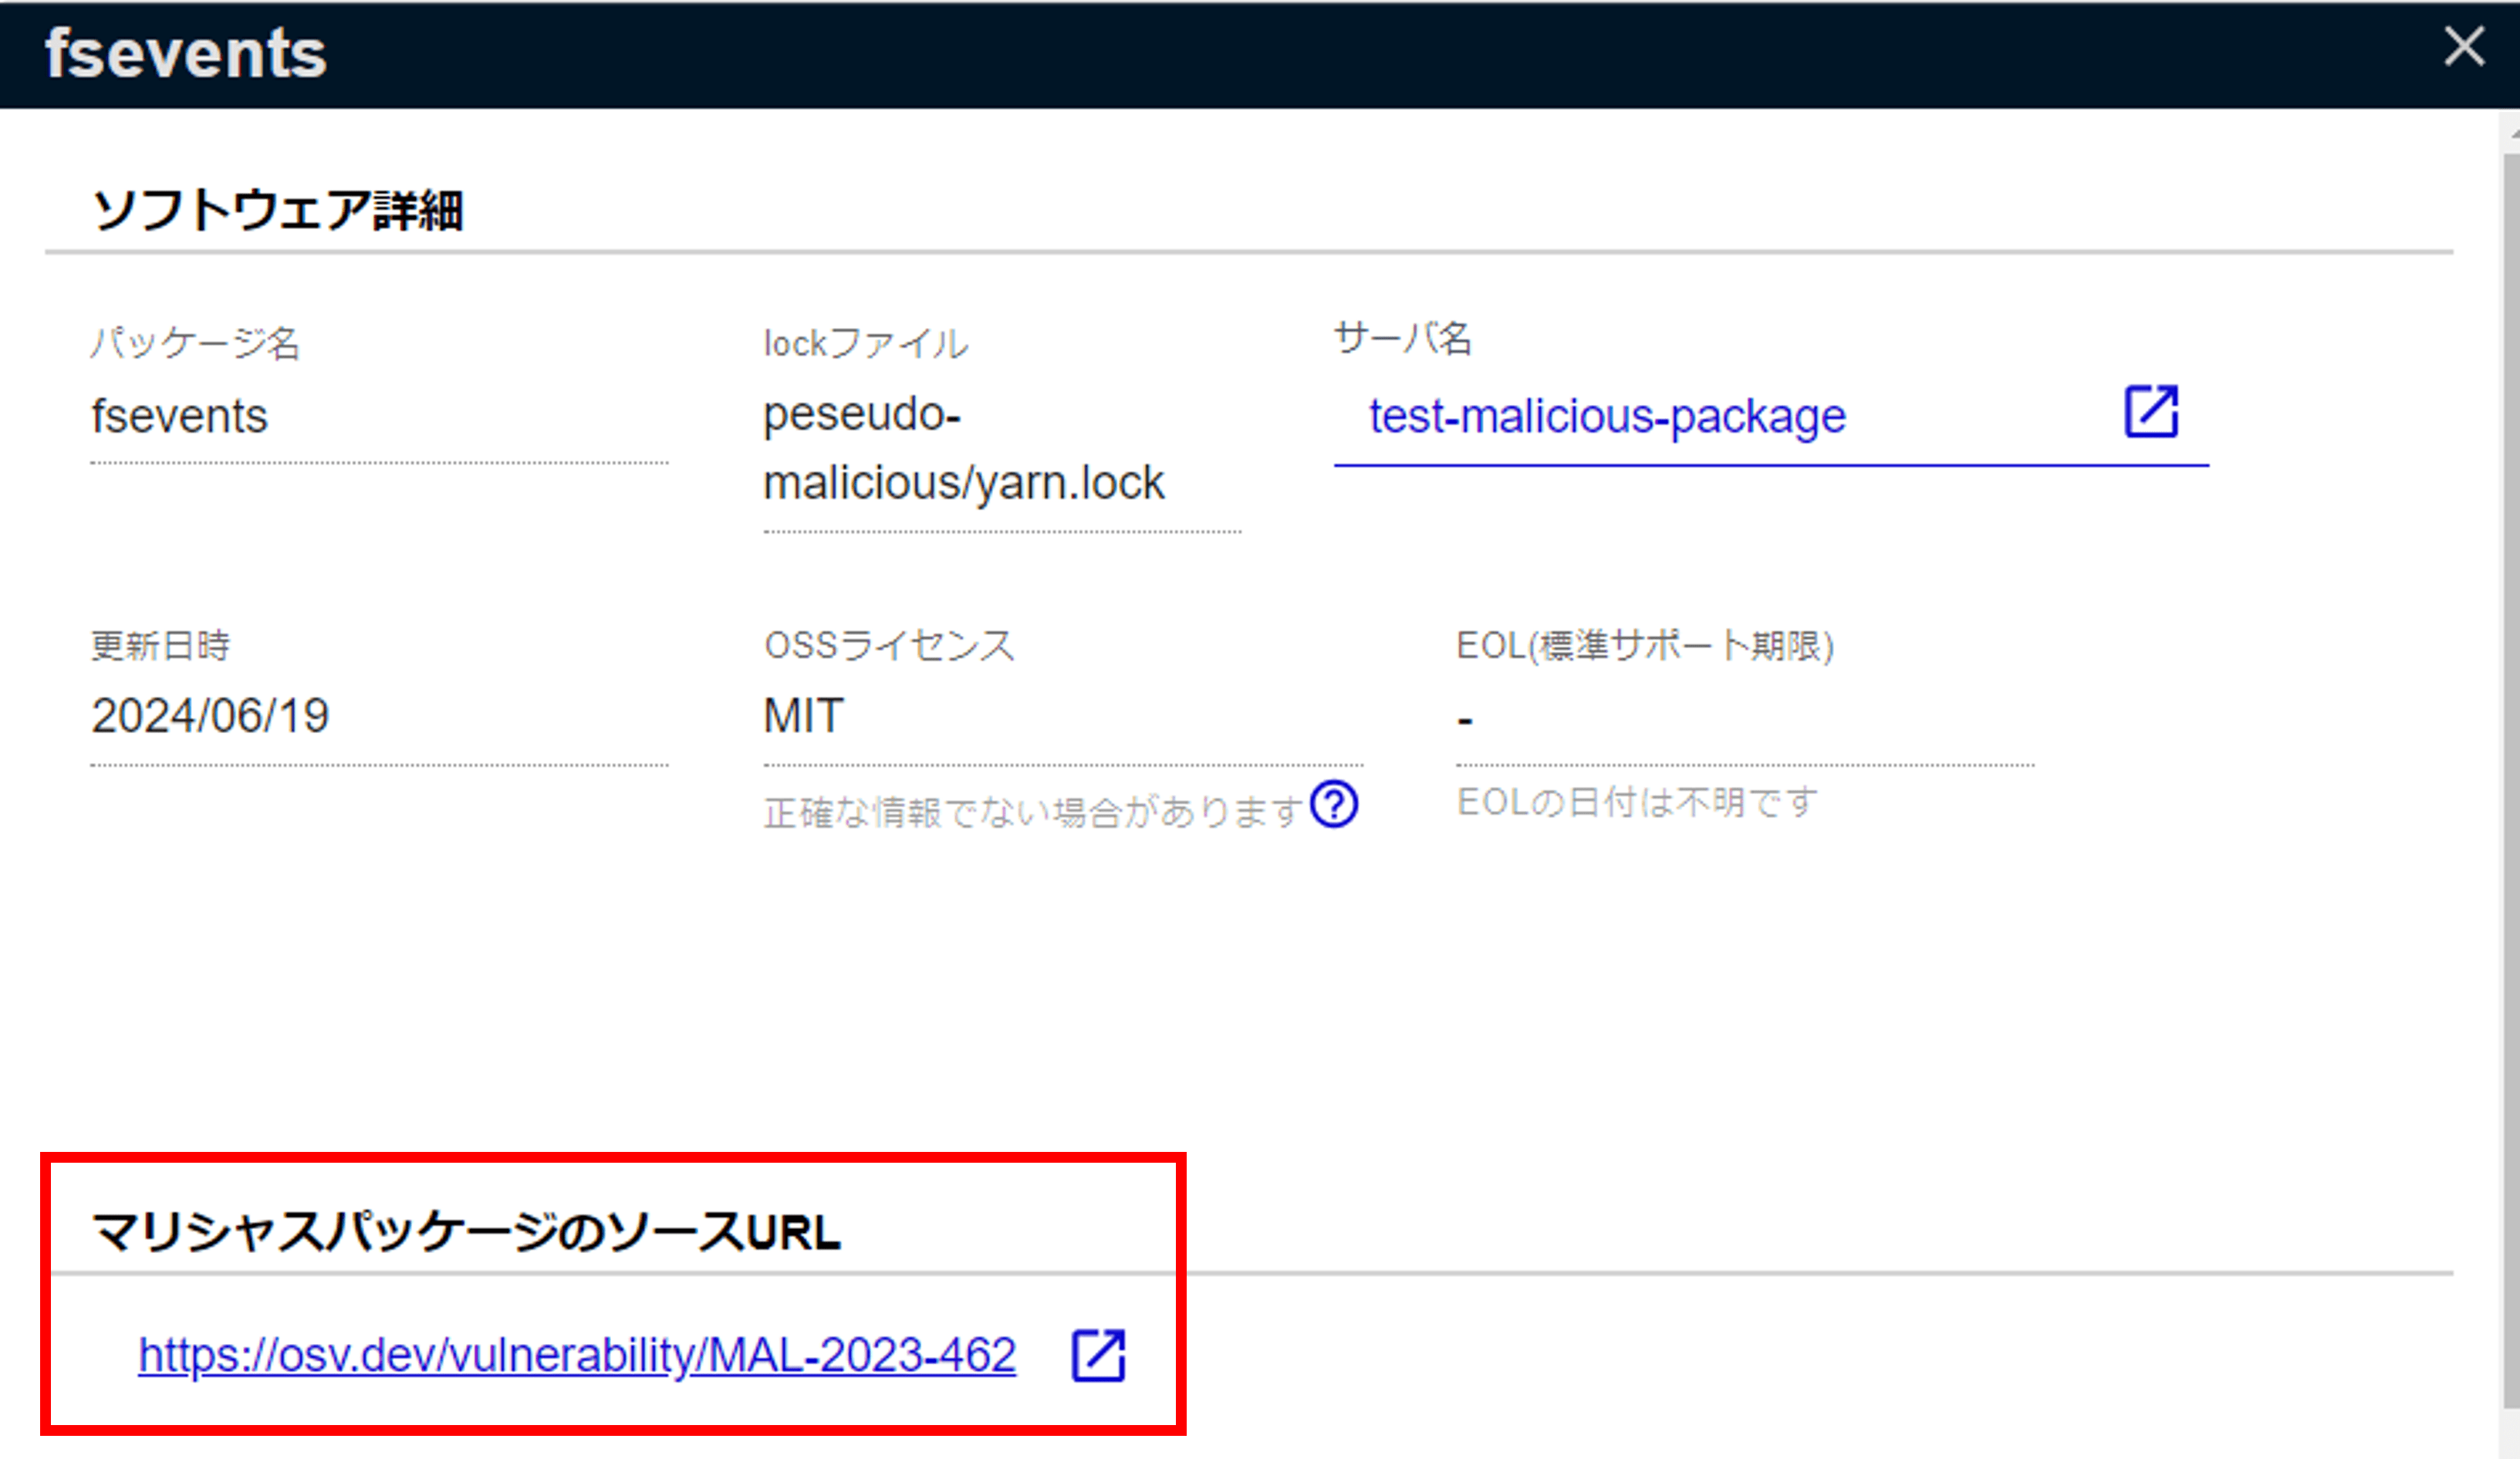
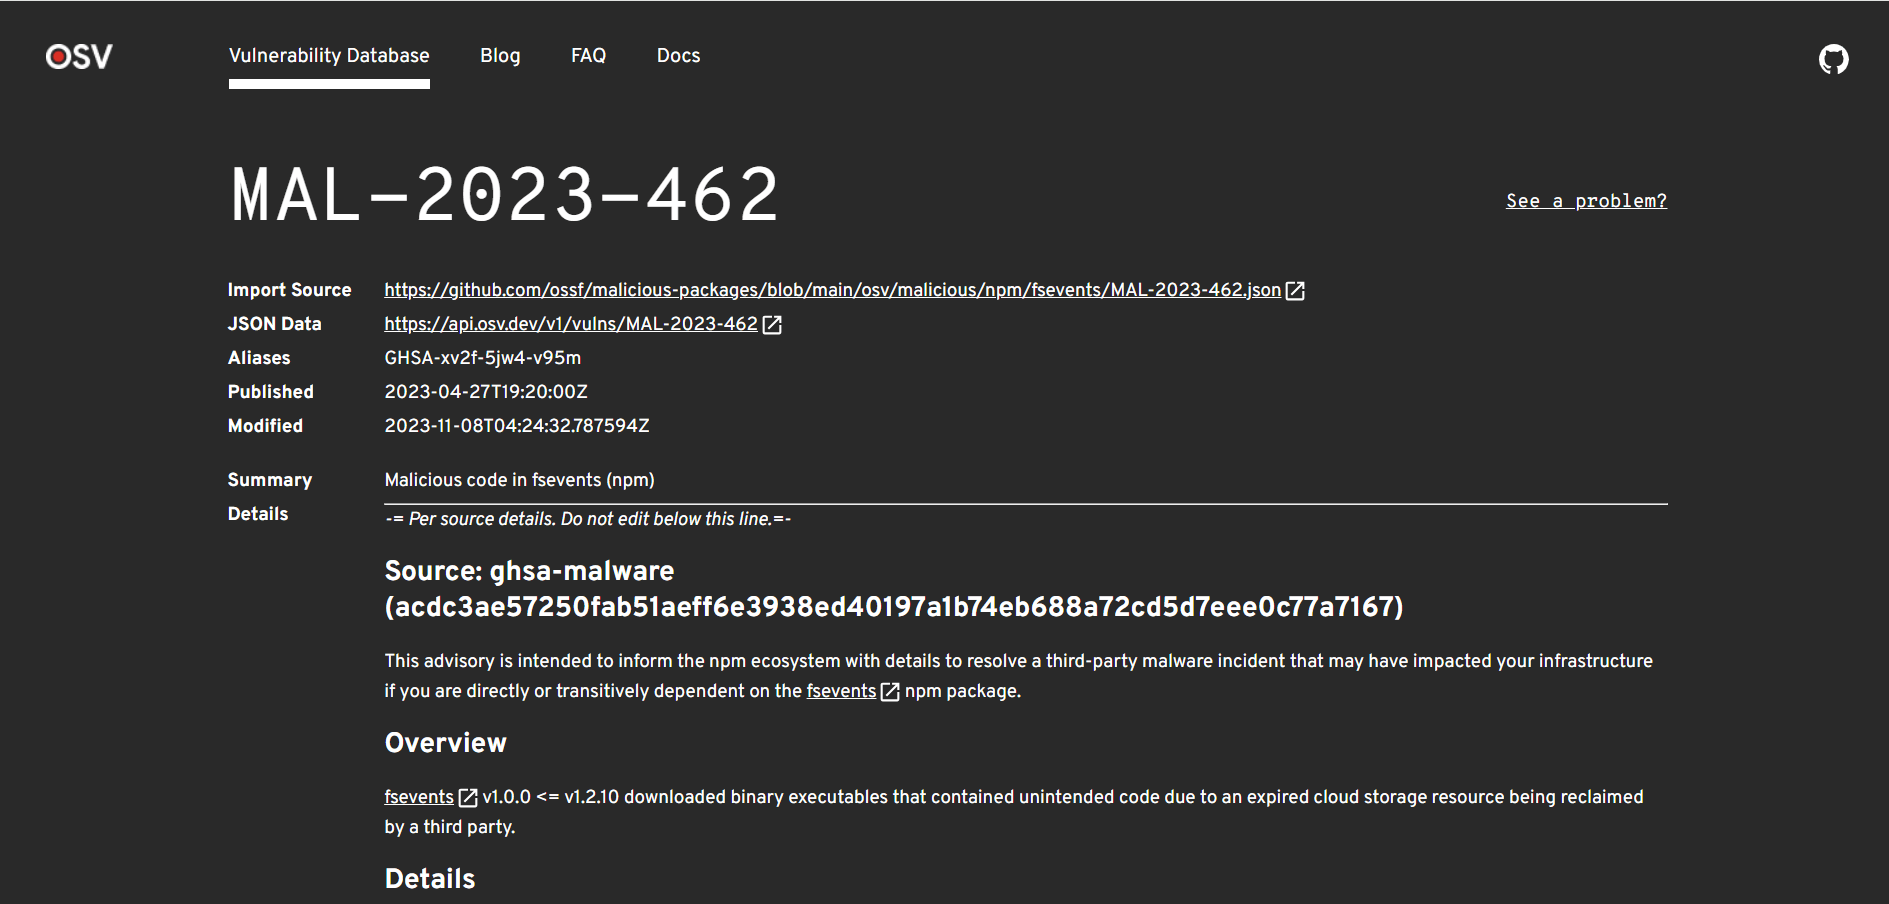
PURL が割り当てられているソフトウェアに対し、マリシャスパッケージの情報を確認できます。
マリシャスパッケージが検知された場合、サプライチェーンリスクタブでも一元管理できます。担当者のアサインや対応期限の設定、コメントによる対応方針の共有など、EOL と統一されたワークフローで対応可能です。 また、検知時には即時通知が送信されます。
マリシャスパッケージかどうかは定期実行でチェックしています。 そのため、サーバのスキャン実施からマリシャスパッケージであるかを判定されるまでに、最大で2時間程度の時間がかかります。
脆弱性タブの CVE-ID に MAL-○○ (MAL-ID) が表示されるケースについて
脆弱性タブ の「CVE ID」カラムに MAL-○○(例: MAL-2025-47141)という ID が表示される場合があります。
これは Amazon Inspector などがマリシャスパッケージとして検出した脆弱性 ID で、FutureVuls にそのまま取り込まれて表示されています。
この MAL-○○ は、本ページで説明している FutureVuls のマリシャスパッケージ検知機能(OSV の情報との突合)で検知されたものではありません。
マリシャスパッケージの情報ソース#
マリシャスパッケージ情報を管理している OpenSSF(OpenSourceSecurity Foundation)の「ossf / malicious-packages」や OSV が提供する「API」を情報源としています。