プレビュー版
このガイドはプレビュー版です。内容は今後変わることがあります。
Amazon Inspector 連携で登録する#
使う方法だけ読む
AWS の脆弱性管理サービス Amazon Inspector の検知結果を、FutureVuls に取り込む方法です。サーバにスキャナを入れる必要がなく、Amazon Inspector が有効な環境なら、連携の設定だけで登録できます。
向いている環境#
- Amazon Inspector を有効にしている Amazon EC2
- AWS Lambda、Amazon ECR のコンテナイメージ
スキャナを置けず、SSH でも届かない EC2 でも、Trivy などのエージェントを入れずに、AWS 上で動いているリソースの脆弱性をまとめて管理できます。連携したサーバは定期的に同期され、自動で最新の状態になります。
設定の流れ#
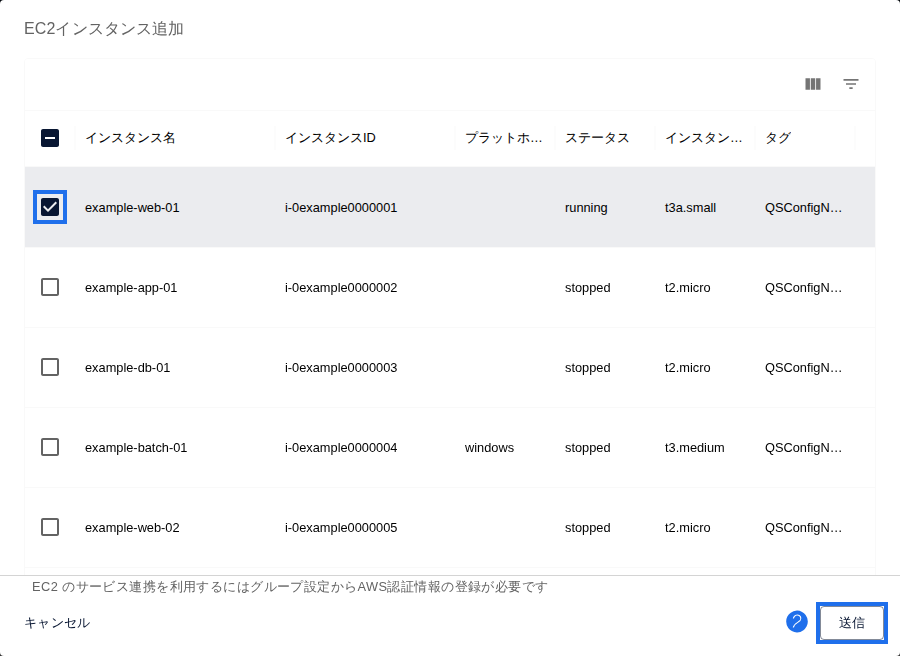
前提として、Amazon Inspector を有効にし、AWS の認証を設定しておきます(AWS 連携の認証設定)。IAM のポリシーには、inspector2:ListCoverage と inspector2:ListFindings の権限が必要です。EC2 は、SSM エージェントの設定か、エージェントレススキャンを使います。Windows の EC2 も対象です。FutureVuls 側では、「サーバ・製品」タブの「サーバ追加」から「EC2インスタンス追加」を選び、連携したいインスタンスを選んで登録します(Inspector 連携)。
- AWS 側で、FutureVuls が Amazon Inspector の結果を読めるように設定します。
- FutureVuls 側で、連携を設定します。
- 同期が終わると、連携したリソースがサーバ一覧に並びます。
知っておきたいこと#
- Linux の OS パッケージのサポート期限は、OS 本体のライフサイクルに従います。2026年10月のリリース以降、OS パッケージが単独で EOL のリスクとして検知されることはなくなりました。
- 「パッチ提供」列は、修正版の情報がない場合「?」と表示されます。
つまずいたとき#
うまくいかないときは、つまずいたとき(よくある質問)をご覧ください。
それでも解決しない場合は、お問い合わせ窓口からご連絡ください。連携の設定内容(認証情報は除く)とエラーメッセージを添えていただくと、調査が早くなります。
さらに詳しく知りたいとき#
次に読むページ#
登録が終わったら、設定② サーバ・製品を登録するの「初期範囲のサーバをすべて登録したら」で確認します。