プレビュー版
このガイドはプレビュー版です。内容は今後変わることがあります。
STEP1 対応すべき脆弱性を絞り込む#
全員が読む
毎日の運用の最初のステップです。設定③で決めたルールに従って自動的に仕分けされた「重要な未対応」を開き、どの脆弱性から対応するかを決めます。
まだ「重要な未対応」の条件や SSVC の設定をしていない場合は、先に設定③ 優先度づけのルールを決めるを行ってください。
毎日見るのは「重要な未対応」だけです#
脆弱性タブの「すべて」には、検知した脆弱性が全件表示されます。件数が多く、この一覧だけではどれから対応すべきかを判断できません。
FutureVuls は、毎日のスキャンが見つけた脆弱性を、設定③のルールに従って自動的に仕分けし、対応すべきものを「重要な未対応」に集めます。毎日開くのは、この「重要な未対応」だけで十分です。
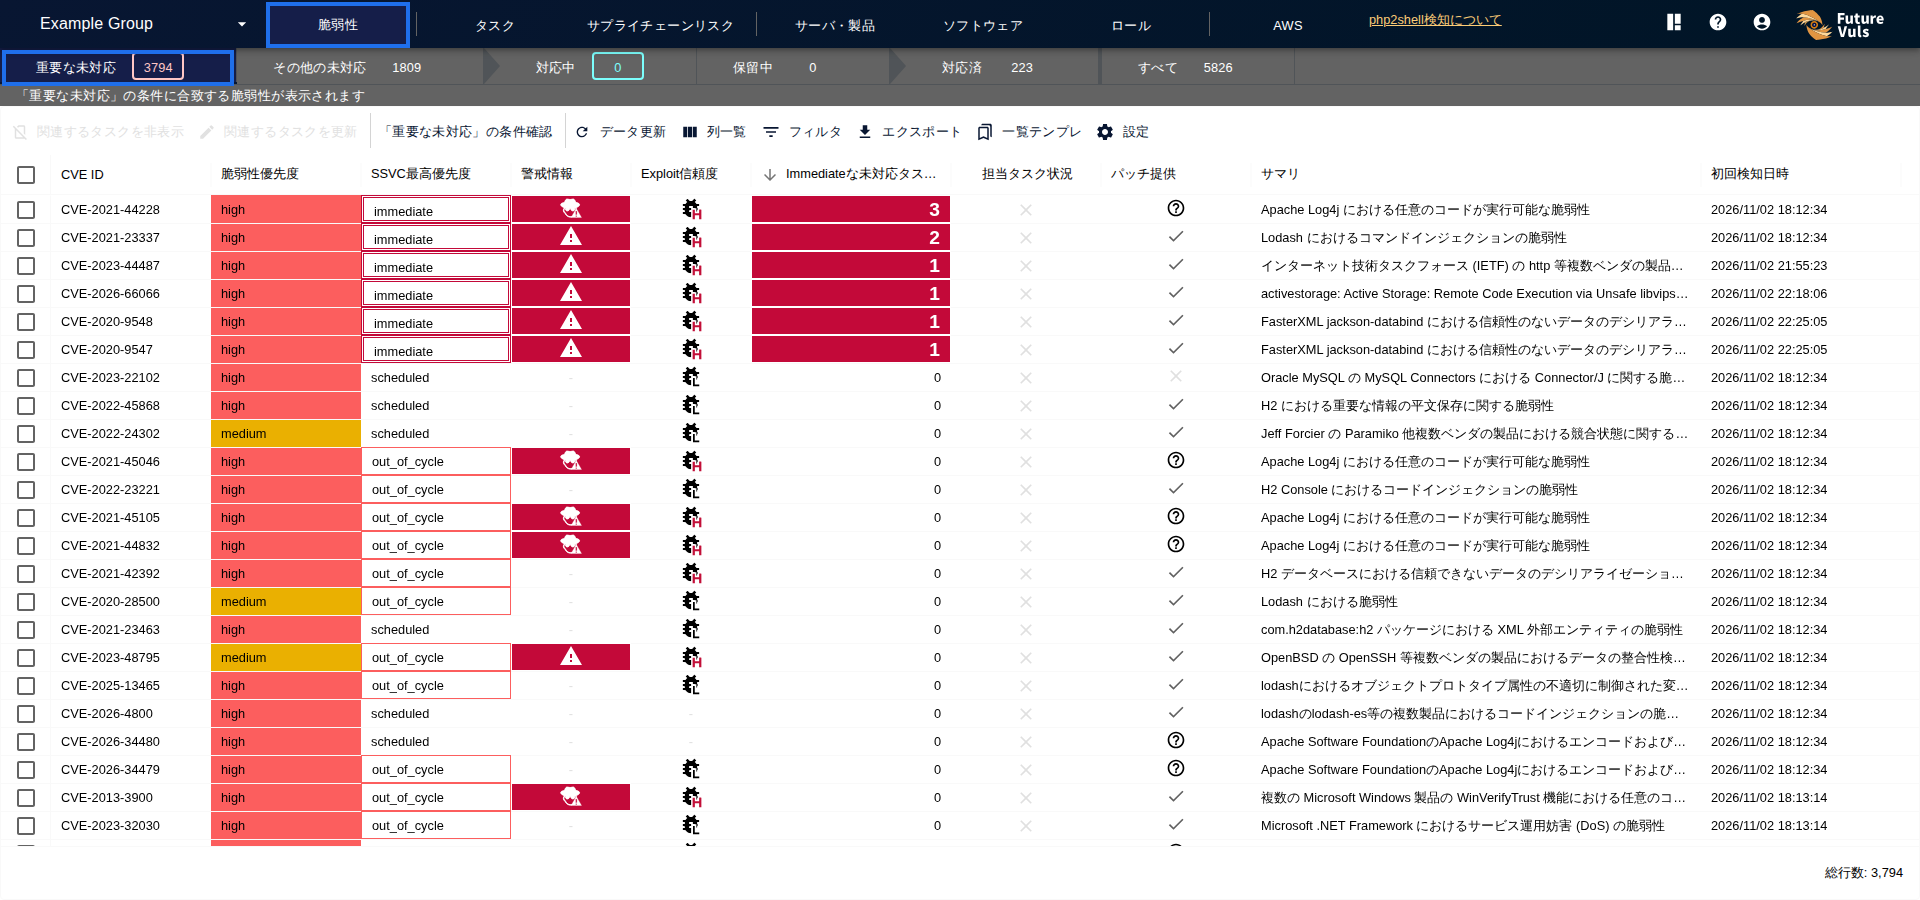
実際に悪用されている脆弱性のカタログ(KEV)に新しく載った脆弱性は、スキャンを待たずに、目安1時間以内にタスクへ反映されます。SSVC を使っていれば、SSVC Priority と対応期限も自動で更新されます(スキャナ・ペースト・SBOM で登録したサーバは CSIRT プランが対象)。ただし、対応期限が自動で変わるのは、条件を満たす場合だけです。手動やスペシャル警戒タグで設定した対応期限を、SSVC は上書きしません(対応期限)。優先度が上がったタスクは、手動で入れた期限も見直してください。毎日「重要な未対応」を見ていれば、急いで対応すべきものを見逃しません。
毎日の確認のしかた#
毎朝など時間を決めて、次の順で確認します。
- 脆弱性タブの「重要な未対応」を開きます。
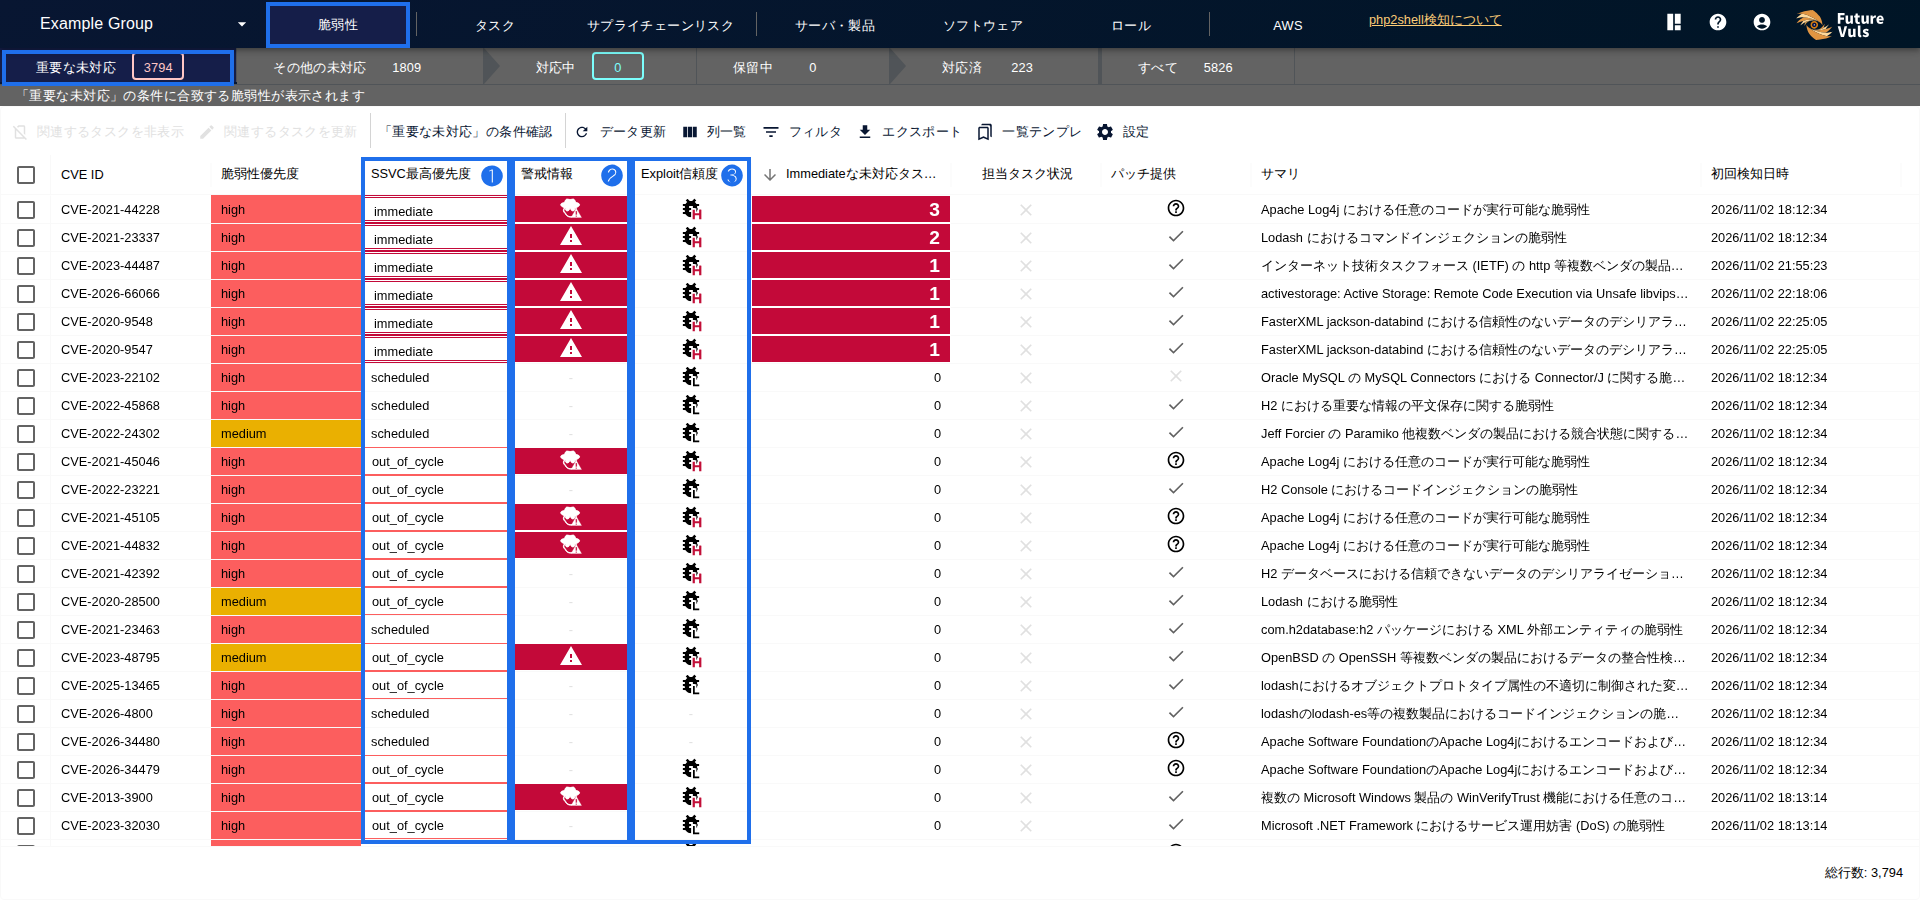
- 一覧の3つの列を見て、急ぐものから順に確認します。
- 対応すると決めた脆弱性は、STEP2 誰がいつまでに直すかを決めるで担当者と期限を決めます。
| 列 | 見るポイント |
|---|---|
| SSVC最高優先度 | 「Immediate(即時対応)」と「Out-of-Cycle(定例外の対応)」のものから対応を考えます |
| 警戒情報 | 赤いアイコンは、世の中で注目されている脆弱性のサインです |
| Exploit信頼度 | 攻撃に使える道具がすでに出回っているかどうかを示します |
1件ずつ詳しく見るとき#
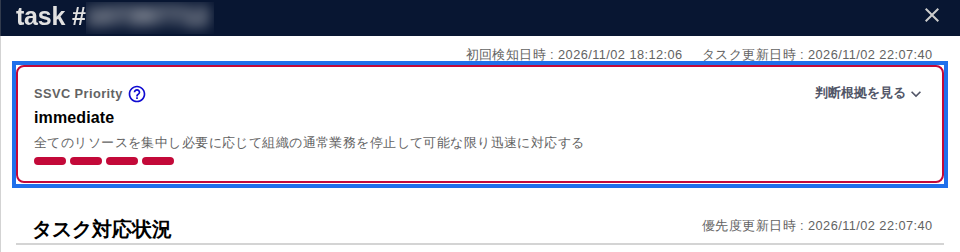
脆弱性の行をクリックすると、詳細が開きます。脆弱性の概要、一次情報へのリンク、修正版(パッチ)が出ているかなどを確認し、対応の方針を決めます。タスク詳細では、SSVC Priority が画面の上部に表示されます。
よくあるつまずき#
検出結果の見方は、問い合わせがとても多いテーマです。「表示がおかしい」と感じたら、まず次を確認してください。多くは仕様や検知の仕組みによるものです。
| 症状 | 原因と対処 |
|---|---|
| アップデートしたのに、タスクが「パッチ適用(PATCH_APPLIED)」にならない | 一覧の「パッチ提供」列を確認します。修正版の情報がない脆弱性や、KB の情報が欠けている脆弱性は、適用済みかを自動で判定できません(「アップデートしてもタスクがPATCH_APPLIEDにならない」) |
| パッチを当てたはずの脆弱性が検知される(Windows) | 2026年10月のリリースから、修正する KB を適用したことが確認できない脆弱性は検知する仕様になりました。新しい KB に置き換えられた古い KB は、アドバイザリタブで最新の KB にまとめて表示されます(アドバイザリ詳細の「統合された KB」で確認できます)。ホットパッチで提供される KB は、サポートページの URL が案内されます。一次情報を確認し、影響がなければタスクを「影響なし」や「緩和策実施」にします(アドバイザリ、「既にパッチが適用されているはずの脆弱性が検知される」) |
| Windows で Edge や Teams の脆弱性が新たに出てきた | 2026年10月のリリースで、Microsoft Edge や Teams など OS 以外の Microsoft 製品も検知するようになりました。仕様どおりの動きです |
| Windows で最新の脆弱性が検知されない | サービススタック更新プログラムが古い可能性があります。最新にしてから再スキャンします。WSUS 配下では、WSUS 側の同期と承認の設定も確認します(「WSUS配下のWindowsスキャンで検知漏れが発生する」) |
| 一覧を CSV で出したい、レポートを作りたい | 専用のレポート機能はありません。タスク一覧の「CSV レポート」ボタンで生成し、Excel などで整えます。生成が終わるとメールで届き、同じボタンからダウンロードできます。「生成済みの CSV レポートをダウンロード」は前回生成した時点のデータなので、最新が必要なときは生成し直してください。表示中のページの行だけなら、一覧の「エクスポート」でも出力できます(CSV レポート) |
| 画面では対応済みなのに、API で取ると未対応のタスクが出る | API は、既定で非表示のタスクも取得します。?filterIgnore=true を付けると、画面の表示に揃います(「画面上では対応済み…APIで取得すると…」) |
つまずいたとき#
うまくいかないときは、つまずいたとき(よくある質問)をご覧ください。
それでも解決しない場合は、お問い合わせ窓口からご連絡ください。対象の CVE ID、サーバ、期待する表示を添えていただくと、調査が早くなります。
さらに詳しく知りたいとき#
次に読むページ#
対応すると決めた脆弱性に、担当者と期限を決めます。STEP2 誰がいつまでに直すかを決めるに進みます。