プレビュー版
このガイドはプレビュー版です。内容は今後変わることがあります。
SBOM インポートで登録する#
使う方法だけ読む
ツールで作った SBOM(ソフトウェア部品表)のファイルを FutureVuls に取り込み、部品ごとに脆弱性を判定する方法です。サーバにスキャナを入れずに、手元にある SBOM だけで管理を始められます。ほかの登録方法と同じ画面や機能(EOL、ライセンス、マリシャスパッケージなど)が使えます。
SBOM インポートの仕組み#
flowchart LR
    A["SBOM の生成ツール<br>Trivy、Syft、cdxgen、<br>Amazon Inspector など"] --> B["SBOM ファイル<br>CycloneDX / SPDX"]
    B --> C["FutureVuls<br>部品ごとに脆弱性を判定"]
くわしい仕組み(読まなくても手順は進められます)
部品ごとの識別子(PURL や CPE)が、脆弱性を検知するための鍵になります。PURL も CPE もない部品は、脆弱性の検知の対象になりません(あとから割り当てられます)。
対応している形式とツール#
サーバ SBOM か、アプリケーション SBOM か#
| 項目 | サーバ SBOM | アプリケーション SBOM |
|---|---|---|
| 使いどころ | コンテナイメージや仮想マシン1台分の SBOM で、サーバを新しく作る | スキャン済みのサーバで動くアプリの依存関係を追加する |
| 使う情報 | OS の情報、OS のパッケージ、ライブラリのすべて | 言語のライブラリ。OS のパッケージは、OS が判明している SBOM サーバ(サーバ SBOM から作ったサーバ)に追加した場合だけ検知の対象になります。OS の情報がない SBOM は、取り込み先サーバの OS のパッケージとして取り込みます |
| 1台のサーバに | 1つだけ | 複数登録できます |
| 削除 | SBOM 単位では削除できません(サーバごと) | SBOM 単位で削除できます |
1つの SBOM に含められる OS は1つだけです。複数の OS が含まれているとエラーになります。
手順#
サーバ SBOM として登録する#
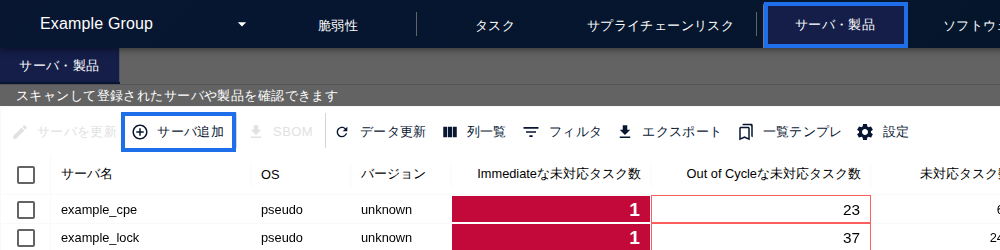
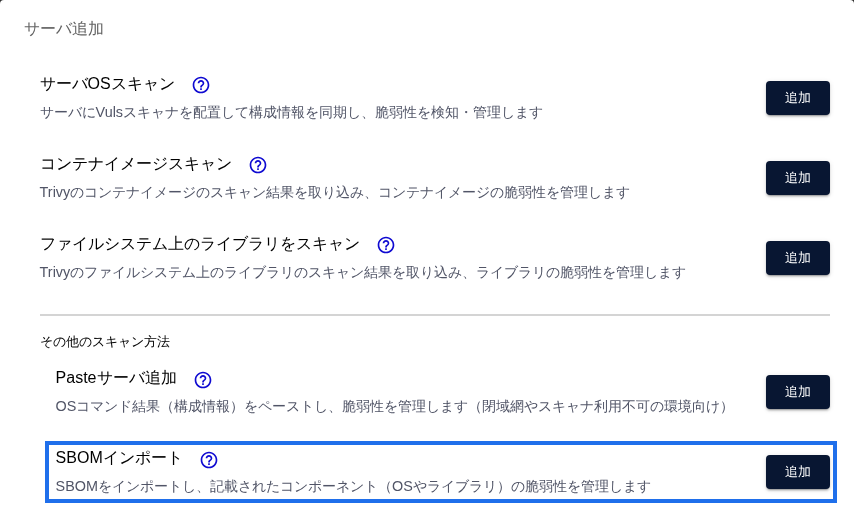
- 「サーバ・製品」タブの「サーバ追加」で、「SBOM インポート」の「追加」を押します。
- サーバ名(FutureVuls 上の表示名)を入れ、SBOM ファイルを選んで送信します。アップロードと同時にサーバが作られます。SBOM ファイル名には、アップロードしたファイルの名前(先頭50文字まで)が入ります。
- ファイルで登録した場合は、登録後に手動スキャンを1回実行します(テキストで貼り付けた場合は、登録直後に自動でスキャンされます)。
アプリケーション SBOM として登録する#
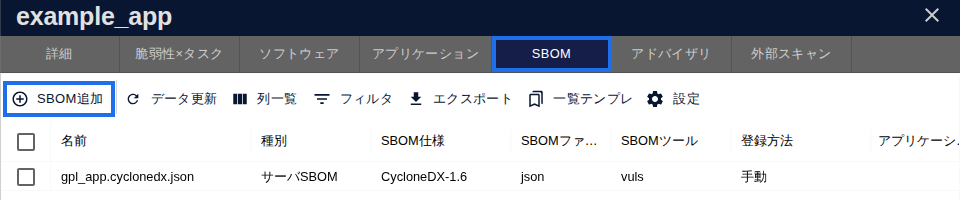
- サーバ詳細の「SBOM」タブで、「SBOM 追加」を押します。SBOM の追加・ダウンロード・更新・名前の変更は、すべて「SBOM」タブで行います。
- SBOM ファイルを選んで送信します。
- 手動スキャン、または翌日の定期スキャンで検知されます。
アップロードの方法は3つあり、どちらの登録先でも同じです。
| 方法 | 使いどころ |
|---|---|
| ファイル(推奨) | SBOM のファイルをそのまま選びます。大きなファイルでもブラウザが重くなりません |
| テキスト | SBOM の中身を貼り付けます。小さなファイルや動作の確認向けです |
| API | CI/CD から自動で登録します(FutureVuls API) |
結果を確認する#
成功の目安
- 「グループ設定」の「スキャン履歴」で、スキャン種別「SBOM スキャン」の行が成功になっているかを確認します。
- サーバ詳細の「ソフトウェア」タブに部品が並び、PURL や CPE が付いているかを確認します。
- 脆弱性の一覧に検知結果が並びます。
構成が変わったら#
SBOM インポートでは、構成情報は自動で更新されません。構成が変わったら、新しい SBOM で更新してください。登録済みの SBOM は、いつでもダウンロードできます。
よくあるつまずき#
| 症状 | 原因と対処 |
|---|---|
| 取り込みでエラーになる | エラーメッセージに原因と対処が表示されます。各エラーの対処はインポート仕様 > トラブルシューティングをご覧ください。よくある原因は、1つの SBOM に複数の OS が含まれている、SPDX を RDF で出している(JSON で出し直す)、の2つです |
| OS を特定できない SBOM でエラーになる | OS の情報がないのに OS のパッケージを含む SBOM や、FutureVuls が対応していない OS の SBOM は、取り込みの画面で「OS 情報を無視して取り込む」にチェックを入れると、OS のパッケージを除いて取り込めます。除いたパッケージは検知の対象外になります |
| 部品は並ぶのに脆弱性が出ない | その部品に PURL も CPE もない可能性があります。ソフトウェア詳細の「CPE/PURL 割当」で識別子を付けると、検知の対象になります |
| アプリケーション SBOM を追加したら、検知される脆弱性が増えた | アプリケーション SBOM に含まれる OS のパッケージも、検知の対象になります(OS が判明している SBOM サーバのみ)。仕様どおりの動きです |
| SBOM を更新したい | サーバ詳細の「SBOM」タブから、更新したい SBOM を選んでファイルをアップロードし直します。変更のないソフトウェアの検知結果やタグはそのまま残ります。API やペーストで登録したサーバ SBOM を2026年10月のリリース後に初めて更新するときだけは、OS のパッケージが登録し直されるため、手で割り当てた CPE とタグが引き継がれません |
| 同じ名前の OS パッケージでエラーになる | 1台のサーバには、同じ名前の OS パッケージを1つのバージョンしか登録できません。エラーに表示される、衝突しているパッケージと SBOM を確認します |
つまずいたとき#
うまくいかないときは、つまずいたとき(よくある質問)をご覧ください。
それでも解決しない場合は、お問い合わせ窓口からご連絡ください。SBOM の形式と生成ツール、エラーメッセージを添えていただくと、調査が早くなります。
さらに詳しく知りたいとき#
次に読むページ#
登録が終わったら、設定② サーバ・製品を登録するの「初期範囲のサーバをすべて登録したら」で確認します。