2026-10-14 リリース内容#
スキャナの更新が必要です
今回のリリースにはスキャナの更新を必要とする機能改善が含まれています。スキャナのバージョンが古い場合、一部機能が正しく動作しない可能性がありますので、定期的な更新をお願いします。
| 対象 | スキャナバージョン | スキャン実行スクリプト |
|---|---|---|
| Linux用 | [NEW] vuls v0.41.0 | Version: 2025/10 |
| Windows用 | [NEW] vuls v0.41.0 | [NEW] Version: 2026/10 |
| Trivy | [NEW] v0.74.0 | [NEW] Version: 2026/09 |
今回のリリースでは、大規模な環境でも一覧を快適に利用できるよう、グループセットの脆弱性画面の表示を大幅に高速化しました。 あわせて、タスク・ソフトウェア一覧のページング表示、タスクの CSV レポートを必要なときに最新データで生成する方式、一覧 API で大量のデータを効率よく取得するための機能を提供します。 一覧の操作・表示項目や既存の運用に影響する変更もあるため、ご利用の機能に応じて「対応・影響の早見表」をご確認ください。
対応・影響の早見表#
既存の運用に影響する主な変更です。 【要対応】は運用の変更が必要な項目です。
| 対象となる方 | 確認する項目 |
|---|---|
| 一括スキャンをご利用の方 | 【要対応】一括スキャンの廃止と代替手段 |
| タスク・ソフトウェア一覧をご利用の方 | ページング表示/パッチ提供の判定 |
| タスクの CSV レポートをご利用の方 | CSV レポートの生成方式/パッチ提供の判定 |
| FutureVuls API をご利用の方 | 総件数の集計/【予告】総件数のキャッシュの既定化/差分同期 API(v2)/更新日時/CPE 削除の制限/ロール取得の項目削除/パッチ提供の判定/スキャン・SBOM 登録の順番待ち |
| FutureVuls API・ペーストインポートでサーバ SBOM を登録・更新する方 | 既存 SBOM の初回更新時の注意/スキャン・SBOM 登録の順番待ち |
| SBOM をご利用の方 | アプリケーション SBOM の検知対象/SBOM の操作画面 |
| Windows・CPE をご利用の方 | 脆弱性検知ロジック |
| EOL のサプライチェーンリスクをご利用の方 | EOL 判定の情報の最新化/EOL 期限の判定と再起票/Linux の OS パッケージの扱い |
| 画面またはオーガニゼーションの言語設定を英語にしている方 | 英語で表示・記録する範囲/FutureVuls API・MCP Server の応答 |
| CloudOne 連携をご利用の方 | 新規登録時の設定の保存 |
| プロキシを設定して Windows スキャンをご利用の方 | スキャン実行スクリプトの更新 |
| GitHub Actions で LockFile を自動更新している方 | fvuls-lockfile-uploader v2 の公開 |
重要なお知らせ#
【要対応】オーガニゼーション単位の一括スキャンを廃止しました#
オーガニゼーション設定の「全サーバを手動スキャン」を廃止しました。
オーガニゼーション内の全サーバを一度にスキャンすると、他のお客様のスキャン結果の反映が遅れることがあるためです。
今後は、グループ設定の「全サーバを手動スキャン」をご利用ください(1 回 500 台まで。対象が 100 台を超えると、スキャン結果が出そろうまでに時間がかかる場合があります)。
緊急時に多数のサーバをまとめてスキャンしたい場合は、FutureVuls API のサーバスキャン(POST /v1/server/scan/{serverID})を対象のサーバごとに実行してください(グループAPI一覧)。
サーバ単位の手動スキャン、ペーストスキャン、SBOM の登録・更新(上記の API を含む)を短時間に続けて実行すると、オーガニゼーションごとに順番待ちとなり、応答が遅くなることがあります。 FutureVuls API では、タイムアウトしても処理は継続されるため、同じリクエストを再送しないでください。 詳しくは「スキャン・SBOM 登録時の順番待ち」をご覧ください。
【予告】FutureVuls API の一覧取得で、総件数のキャッシュを既定で使うように変更します(2026 年 12 月予定)#
パフォーマンス改善のため、2026 年 12 月に予定しているリリースで、allowCachedCount の既定値を false から true に変更します。
変更後は、パラメータを指定していないリクエストで、2 ページ目以降(最後のページを除く)の totalCount・totalPage が最大 30 分前の値になることがあります。
1 ページ目と最後のページの総件数、および一覧の内容は、これまでどおり最新です。
対象は、脆弱性一覧・タスク一覧・ソフトウェア一覧・削除済みソフトウェア一覧の API です(exactCount=false を指定したリクエストを除く)。
2 ページ目以降の総件数を最新の件数として使っている場合は、変更までに allowCachedCount=false を明示的に指定してください。
外部システムへ複製するために全件を定期的に取得している場合は、総件数を使わない「差分同期 API(v2)」もご検討ください。
パラメータの詳細は「総件数(totalCount)の集計方法」をご覧ください。
今回の主な変更:一覧画面・API の高速化#
グループセットの脆弱性画面の表示を高速化しました(大規模なグループセットほど効果大)#
大規模なグループセットで、脆弱性画面の表示に時間がかかっていた問題を改善しました。タスク数や脆弱性数が多いグループセットほど、改善の効果は大きくなります。
タスク約 50 万件・脆弱性約 6 万件のグループセットでは、改善前は 30 秒で全体の 1/4 程度しか読み込めていなかったのに対し、改善後は約 30 秒ですべての脆弱性を読み込めます(動画の上が改善前、下が改善後です)。
さらに大規模なグループセットで、すべての脆弱性を読み込むまでの時間(改善後)の目安は次のとおりです。
| グループセットの規模(サーバ台数の目安) | すべて読み込むまでの時間(改善後) |
|---|---|
| タスク約 150 万件・脆弱性約 15 万件(約 1,000 台) | 約 50 秒 |
| タスク約 760 万件・脆弱性約 17 万件(約 5,000 台) | 約 1 分 10 秒 |
※ 当社の検証環境で計測した値です。実際の時間は、グループセットに含まれるタスク数や脆弱性数、お使いの端末やネットワークによって変わります。
グループの脆弱性画面の表示を高速化しました#
大規模なグループで、脆弱性画面の表示に時間がかかっていた問題を改善しました。 たとえばサーバ 1,000 台規模のグループでは、すべての脆弱性を読み込むまでの時間が約 5 分から約 1 分になります。
※ 当社の検証環境で計測した値です。実際の時間は、グループに含まれる脆弱性の件数によって変わります。
タスク一覧・ソフトウェア一覧をページング表示に変更しました#
大規模な環境でも一覧を快適に表示できるよう、グループ・グループセットのタスク一覧とソフトウェア一覧を、ページ単位で表示する方式に変更しました。 ソフトウェア一覧は、検索しなくても画面を開いた時点で一覧表示するようになりました。 グループの全ソフトウェアは、「CSV レポート」でまとめて出力できます。
- 1 ページの表示件数は 30〜1,000 件から選択でき、ボタンでページを切り替えます。ページを送って表示できるのは先頭から 100,000 件までです。それより先の行は、絞り込んで表示してください。
- 「エクスポート」の CSV 出力は現在のページの行のみが対象です。行を選択している場合は、選択した行のみが出力されます。全ページのデータが必要な場合は、グループごとにタスク・ソフトウェアの「CSV レポート」を生成してください。CSV レポートには画面のフィルタや選択は反映されません。
- 絞り込みは全件が対象で、一致する行は最大 10,000 件まで一括更新できます。
- 並べ替えは 1 列のみです。「サーバ名」「主担当者」などの列は、表示される候補から選んで絞り込みます。
- ソフトウェア一覧上部の「ソフトウェア名」の検索欄と「注意すべき条件」のメニューを廃止しました。各列の絞り込みをご利用ください。
操作方法の詳細は「画面の基本的な使い方」をご覧ください。
ソフトウェア一覧などから削除した列
ソフトウェア一覧の「未対応タスク数」「対応中タスク」「対応済タスク」「全タスク数」「最新検知日時(グループでは「更新日時」)」列を削除しました。「OSS ライセンス種別」列は「OSS ライセンス」列の絞り込みに統合しました。 サーバ詳細・脆弱性詳細のソフトウェア一覧でも、タスク数の列と「更新日時」列を削除しました。 ロール一覧のタスク数の列は、「ロールの表示の削除」をご覧ください。
タスクの CSV レポートを、必要なときに最新データで生成する方式に変更しました#
これまで毎朝 8 時頃に作成したデータを提供していたタスクの CSV レポートを、必要なときに最新データで生成する方式に変更しました。
グループのタスク一覧の「CSV レポート」ボタンから生成すると、完了時にメールでお知らせします。 生成したレポートは、同じ「CSV レポート」ボタンからダウンロードできます。
あわせて、CSV レポートの isImportant(重要な未対応の条件)の判定を画面と揃えました。
今後は、条件に該当し、かつ未対応(ステータスが NEW で、非表示でない)のタスクだけが true になります。
これまでは、対応状況を問わず、条件に該当するタスクが true でした。この列で集計している場合はご注意ください。
初回利用時・最新データが必要なときは生成してください
本リリース以前に毎朝作成していた CSV レポートは引き継がれません。 リリース後の初回利用時は、レポートを生成してください。 「生成済みの CSV レポートをダウンロード」では再生成されず、前回生成した時点のデータとなります。 最新のデータが必要な場合も、あらためて生成してください。
操作方法の詳細は「CSV レポート」をご覧ください。
ソフトウェア一覧を CSV で出力できるようになりました#
グループの「ソフトウェア」タブに「CSV レポート」ボタンを追加し、グループの全ソフトウェアを CSV で出力できるようにしました。 タスクの CSV レポートと同様に、生成の完了をメールでお知らせします。 画面のフィルタや選択は、CSV レポートには反映されません。
操作方法の詳細は「CSV レポート」をご覧ください。
FutureVuls API の一覧取得で、総件数(totalCount)の集計方法を選べるようにしました#
FutureVuls API の一覧取得に、レスポンスの総件数(totalCount)の集計方法を選ぶパラメータ exactCount と allowCachedCount を追加しました。
大量のデータをページ送りで取得する場合に、応答を速くできます。
allowCachedCount=true: 2 ページ目以降(最後のページを除く)は、最大 30 分前に集計した総件数を返します。1 ページ目と最後のページの総件数、および一覧の内容は最新です。exactCount=false: 総件数を 100,000 件で打ち切ります(allowCachedCountは無視されます)。総件数の目安が分かればよく、全件は取得しない場合に向いています。- 既定(
exactCount=true・allowCachedCount=false)では、これまでどおり毎回集計した最新の総件数を返します。
exactCount はタスク一覧・ソフトウェア一覧・削除済みソフトウェア一覧の API で、allowCachedCount はこれらに加えて脆弱性一覧の API でも指定できます。
詳しくは「総件数(totalCount)の集計」をご覧ください。
FutureVuls API に、タスク・ソフトウェアの差分同期 API(v2)を追加しました#
前回の取得以降に変更されたタスク・ソフトウェアだけを取得できる差分同期 API を追加しました。 外部システムに FutureVuls のデータを複製して定期的に同期する用途にご利用いただけます。
- 一覧:
GET /v2/tasks、GET /v2/softwares(グループ API)、GET /v2/groupSetTasks、GET /v2/groupSetSoftwares(グループセット API) - 件数: 上記それぞれの
/count(例:GET /v2/tasks/count)
レスポンスの nextCursor を次回のリクエストの cursor に指定すると、前回の続きから取得できます。
利用時は、次の点にご注意ください。
- 削除されたタスク、
filterStatusの条件から外れたタスク、手動で登録した CPE の削除など一部の経路で削除されたソフトウェアは返りません。定期的に全件を取得し直して突き合わせてください。 - グループセットの構成や絞り込み条件が変わった場合は
409(sync_reset_required)を返します。最初から取得し直してください。
詳しくは「差分同期API(v2)」をご覧ください。
FutureVuls API で、ソフトウェア・タスクの更新日時が変更時のみ更新されるようになりました#
「差分同期 API(v2)」の追加に伴い、FutureVuls API(v1)で取得できる日時の更新条件を変更しました。
- 内容に変化のないスキャンや SBOM の再アップロードでは、ソフトウェア・タスクの更新日時(
updatedAt)が更新されなくなりました。更新日時をもとに差分を取得している場合、取得される件数が従来より少なくなることがあります。 - スキャン時の CPE 割り当て日時(
cpeAssignedAt)の更新は、割り当てた CPE のベンダ名・製品名が変わった場合のみとなり、バージョンの変更だけでは更新されなくなりました。
新機能・改善#
Go アプリケーションの脆弱性の到達可能性(Reachability)を表示できるようになりました(ベータ版)#
CI で解析した結果をもとに、Go アプリケーションで検知した脆弱性について、アプリケーションのコードから脆弱な関数への呼び出し経路があるかをタスク一覧・タスク詳細に表示するようになりました。 対応の優先順位を決める際の参考情報としてご利用いただけます。
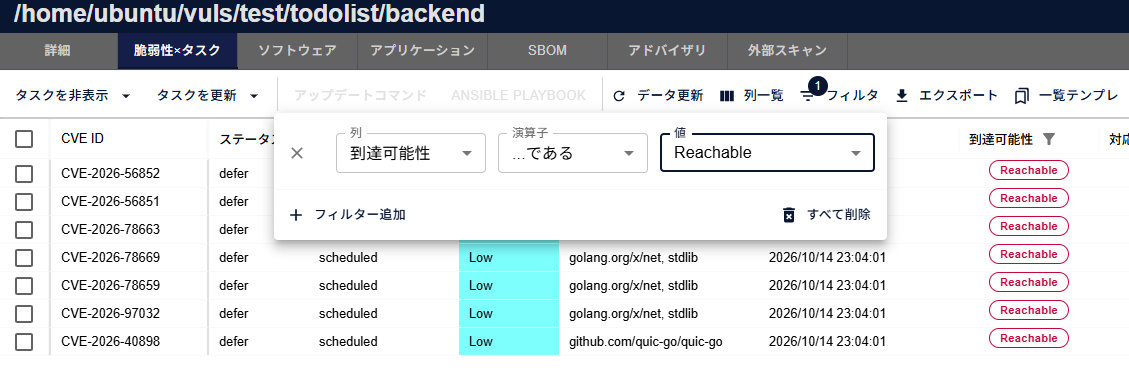
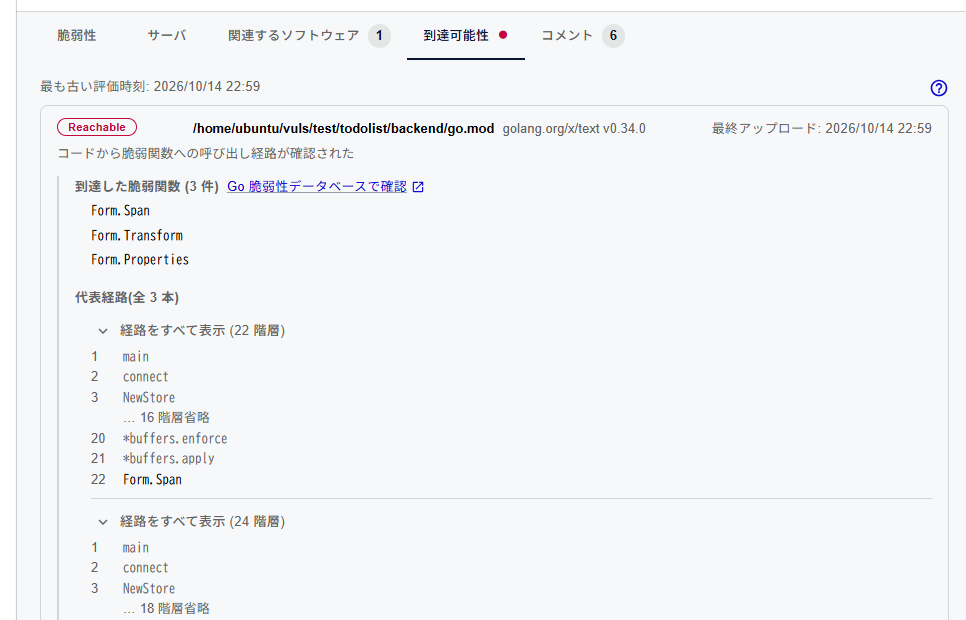
- タスクのステータスは自動では変更しません
- Go 標準ライブラリ由来の脆弱性は対象外です
- 解析結果のない脆弱性は「未解析」であり、「到達しない」ことを意味するものではありません
CSIRT プランを契約しているオーガニゼーション限定の機能です。 CI での設定手順と結果の見方は「到達可能性解析(ベータ版)」をご覧ください。
C/C++ のソースに同梱されたライブラリの脆弱性を検知できるようになりました#
専用のコマンドラインツールで C/C++ プロジェクトのソースコードをハッシュ化して FutureVuls へアップロードすると、ソースに同梱されたライブラリとバージョンを同定し、脆弱性を検知できるようになりました。 同定結果は、画面と FutureVuls API で確認できます。 同定できるライブラリは、OSS-Fuzz で管理されている C/C++ のオープンソースプロジェクトです。 NVD などで公式の CPE が採番されていないライブラリは、同定できても脆弱性とは紐付けません。
利用方法は「C/C++ ライブラリ構成識別」をご覧ください。
Oracle Solaris のサーバをペーストスキャンで管理できるようになりました(ベータ版)#
ペーストスキャンで、Oracle Solaris 10 / 11(11.0〜11.4)のサーバを登録できるようになりました。 サーバ上でパッケージ一覧などを取得するコマンドを実行し、結果を画面に貼り付けると、Oracle が公開している脆弱性情報をもとに脆弱性を検知します。
- Solaris 11.3 / 11.4 では、
entireパッケージの版に含まれる更新レベルから、修正済みかどうかを判定します。11.0〜11.2 では、entireパッケージの版に含まれる日時から推定します - Solaris 10 では、インストール済みのパッケージに影響しうる脆弱性を検知します。修正済みかどうかは判定しないため、パッチを適用しても検知結果は残ります
登録方法と検知の詳細は「Solaris のペーストスキャン」、対応バージョンは「対応環境」をご覧ください。
ソフトウェア一覧に「脆弱性検知」列を追加しました#
グループ・グループセットのソフトウェア一覧に「脆弱性検知」列を追加しました。 各ソフトウェアの脆弱性を検知できる状態か(「要 CPE 割当」「要見直し」「検知不可」など)を表示し、この列で絞り込みもできます。 CPE の割り当てや見直しが必要なソフトウェアや、脆弱性を検知できないソフトウェアを見つける際にご利用いただけます。 「要 CPE 割当(Trivy)」は、trivy-to-vuls v0.41.0 以降でスキャンした場合のみ表示されます。
あわせて、ソフトウェア詳細の「CPE/PURL 割当」タブに、脆弱性検知の状態に応じた警告を表示するようにしました。
FutureVuls API のソフトウェア一覧の応答にも vulnDetectionStatus を追加しました。
既存のソフトウェアは、本リリース後のスキャン(定期スキャンを含む)や CPE の割り当てなどで判定されるまで「未判定」と表示されます。
各表示の意味と対応方法は「脆弱性検知列」をご覧ください。
Windows の KB の表示を見直しました#
- 新しい KB に置き換えられた古い KB は、アドバイザリタブでは最新の KB にまとめて表示し、アドバイザリ詳細の「統合された KB」で確認できるようにしました。アップデートコマンドも最新の KB のみを対象にします(既存のサーバには次回スキャン以降に反映されます)。
- ホットパッチで提供される KB など、Microsoft Update Catalog に掲載されていない KB は、カタログの検索 URL の代わりにサポートページの URL を表示し、ホットパッチの可能性をご案内します。アップデートコマンドでも区別して表示します。
ホットパッチの適用方法は「ホットパッチにより修正されたKBの適用方法」をご覧ください。
アプリケーション SBOM に含まれる OS パッケージの脆弱性を検知できるようになりました#
SBOM サーバに追加で取り込んだアプリケーション SBOM に含まれる OS パッケージ(rpm / deb / apk など)を、脆弱性検知の対象にしました(OS が判明している SBOM サーバのみ)。 OS の記載がないアプリケーション SBOM も、取り込み先サーバの OS のパッケージとして取り込めるようになりました(従来はエラー)。
サーバ内の他の SBOM と同じ名前でバージョンの異なる OS パッケージを含む SBOM は、エラーになります。
すでに OS パッケージを含むアプリケーション SBOM を登録している SBOM サーバでは、本リリース後のスキャンで検知される脆弱性が増える場合があります。 詳しくは「サーバ SBOM とアプリケーション SBOM」をご覧ください。
SBOM を脆弱性情報を含めずにエクスポートできるようになりました#
サーバ詳細とサーバ一覧の SBOM のダウンロードメニューに、「脆弱性情報を含めずダウンロード」を追加しました。
BSI TR-03183 や CRA の考え方に沿って、脆弱性情報を含まない提出用の SBOM を、手作業で編集せずに作成できます。
FutureVuls API(GET /v1/server/{serverID}/sbom)でも、excludeVulnerabilities=true を指定すると同様に出力できます。
詳しくは「SBOM のエクスポート」をご覧ください。
SBOM の取り込みで、ツール名「manual」と Dependency-Track に対応しました#
- SBOM の作成ツール情報に
manualと記載すると、ツール名が「Unknown」ではなく「manual」として取り込まれるようになりました。手作業で作成した SBOM を、ツールで生成した SBOM と区別して管理できます。 - SBOM を一元管理する OWASP の OSS「Dependency-Track」からエクスポートした SBOM を、正式対応ツール「dependency-track」として取り込めるようになりました。
サーバ詳細に「SBOM」サブタブを追加しました#
サーバ詳細に「SBOM」サブタブを追加し、サーバに登録済みの SBOM の一覧と、各 SBOM の種別・形式・含まれるアプリケーションなどを確認できるようにしました。 これに伴い、「詳細」サブタブにあった「登録された SBOM ファイル」を廃止しました。 SBOM の追加・ダウンロード・更新・名前の変更は、「SBOM」サブタブから行ってください。 アプリケーション SBOM は削除も可能ですが、サーバ SBOM は削除できません。
詳しくは「SBOM のインポート」をご覧ください。
SBOM 由来のアプリケーション名から UUID を除き、「SBOM ファイル名」列を追加しました#
SBOM から取り込んだアプリケーションの名前に付いていた SBOM の UUID(例: OS Application | ea36c8d1-…)を、表示しないようにしました。
代わりに、アプリケーション一覧・ソフトウェア一覧と各詳細画面に「SBOM ファイル名」を追加し、どの SBOM から取り込んだかを確認できるようにしました(グループのソフトウェア一覧では絞り込みも可能)。
ソフトウェア一覧の CSV レポートでは、location を UUID を除いた名前で出力し、SBOM ファイル名と UUID の列を追加しました。
FutureVuls API の既存の項目(location / path / name)の値は変わりません。
SBOM 由来のデータには SBOM ファイル名などの項目を追加し、Lock ファイル一覧の取得では SBOM 単位で絞り込めるようにしました。
詳しくは「登録元SBOMファイルの確認」をご覧ください。
SBOM をアップロードした際の SBOM ファイル名の初期値を、アップロードしたファイル名にしました#
画面から SBOM ファイルをアップロードして新規登録したときの SBOM ファイル名の初期値を、<ツール名>-<UUID> 形式から、アップロードしたファイル名(先頭 50 文字まで)に変更しました。
テキストの貼り付けや Amazon Inspector 連携で登録した場合と、登録済みの SBOM の名前は変わりません。
あわせて、SBOM ファイルをアップロードして更新すると、SBOM ファイル名が <ツール名>-<UUID> 形式に戻る問題を修正しました。
今後は、SBOM ファイルを更新しても SBOM ファイル名は変わりません。
詳しくは「SBOMファイルのインポート」をご覧ください。
SBOM 取り込みエラーのメッセージを原因別に表示するようにしました#
SBOM の取り込み失敗時に一律で表示していた「SBOM のデコードに失敗しました。」を、原因別のメッセージと対処方法で表示するようにしました。 各エラーの対処方法は「SBOM のインポート仕様 > トラブルシューティング」をご覧ください。
OS を特定できない SBOM を、OS パッケージを除いて取り込めるようになりました#
SBOM の取り込みダイアログに、「OS 情報を無視して取り込む」チェックボックスを追加しました。 有効にすると、OS を特定できない SBOM(OS の情報がないのに OS パッケージを含む SBOM や、FutureVuls が対応していない OS の SBOM)を、OS パッケージを除いて取り込めます。 従来は、これらの SBOM はエラーとなり取り込めませんでした。
既定は無効です。
取り込まなかった OS パッケージは脆弱性検知の対象外となり、サーバ SBOM として取り込んだ場合はサーバの OS が「Pseudo」になります。
FutureVuls API では、ignoreOS で指定できます。
詳しくは「OS を特定できない SBOM の取り込み」をご覧ください。
画面の表示を改善しました#
- タスク詳細の SSVC Priority を画面上部に移動し、対応の優先度をひと目で確認できるようにしました。
- タスク・脆弱性・サーバなどの詳細画面を、情報を見やすく整理したレイアウトに変更しました(「タスク詳細」「脆弱性詳細」「サーバ・製品詳細」)。
- PSIRT 画面の右上のヘルプアイコンから開くメニューに「PSIRT ヘルプ」を追加し、PSIRT のマニュアルを画面から直接開けるようにしました。
サプライチェーンリスク取得 API で最終コメントを取得できるようになりました#
サプライチェーンリスクを取得する FutureVuls API で、最終コメントの本文・投稿者・投稿日時を取得できるようになりました。
また、最新のコメントを削除したあとも、そのコメントがサプライチェーンリスクの画面と API の「最終コメント」に表示され続ける問題を修正しました。
監査ログで、MCP Server 経由のアクセスを区別できるようにしました#
MCP Server 経由の FutureVuls API の呼び出しを、監査ログのエンドポイント名の先頭に MCP: を付けて記録するようにしました(例: MCP:サーバ一覧)。
通常の API 利用(例: API:サーバ一覧)と区別できます。
本リリース以前に記録された MCP Server 経由のアクセスは API: のまま変更されません。
詳しくは「MCP Server連携」をご覧ください。
英語で表示・記録する範囲を広げました#
英語でご利用の場合に、AI サマリ(脆弱性サマリ・脅威情報サマリ)と監査ログの操作名を英語でも表示するようにしました。 英訳がまだない AI サマリは日本語で表示します。 オーガニゼーションの言語設定が英語の場合は、システムコメント、EOL・悪性パッケージのリスクの理由、スキャン履歴のエラーメッセージなど、FutureVuls が自動で記録する文言も英語で記録します。 記録する文言の言語は、オーガニゼーションの言語設定に従います。 一方、タスクのコメント欄に表示する脆弱性情報の変化と、閲覧権限のないグループの表記は、閲覧するユーザの表示言語で表示します。
本リリース以前に記録したシステムコメントなどは、日本語のままです。 ただし英語のオーガニゼーションでは、EOL・悪性パッケージのリスクの理由も、リリース後の初回スキャンで英語に書き換わります(言語設定を切り替えた場合は、切り替え後の初回スキャンで書き換わります。日本語の理由が無い一部の EOL は「日本語の理由が無い EOL の理由の表示」のとおりです)。 書き換わったリスクは月次グループ EOL 通知・月次グループセット EOL 通知で更新されたリスクとして数えられますが、更新時の通知とシステムコメントは送りません。
対象となる文言と言語の決まり方は「言語設定」、FutureVuls API・MCP Server への影響は「FutureVuls API・MCP Server の応答」をご覧ください。
EOL の判定に使う情報を最新化しました#
OSS ライブラリが確定 EOL(EOL-Confirmed)かどうかを判定する情報を、2026-06-03 の定期リリース以降の当社の調査結果で最新化しました。 お使いの OSS ライブラリによっては、次の変化があります。
- 新しく確定 EOL と判定したライブラリでは、EOL のサプライチェーンリスクが起票され、起票時の通知も送信されます。
- 確定 EOL ではないと判定を改めたライブラリ(例: RubyGems の
better_html)では、リスクのステータスが自動で CLOSED になり(RISK_ACCEPTED などに変更していたリスクも含みます)、理由を記したシステムコメントが追加されます。 - EOL 期限が「Expired」と表示されていたリスクは、EOL の日付が分かっているものについて、その日付を表示します。ステータスや担当者などの設定は引き継がれ、変更前後の期限を記したシステムコメントが追加されます。
- ソフトウェアヘルスの「Successor」欄に、当社の調査で分かった後継(例:
aws-java-sdk-elasticinferenceに対する「AWS SDK for Java 2.x」)を表示します。
これらの変化は、FutureVuls が各ライブラリの判定を順に確認し直した後のスキャン(SBOM の更新を含む)で反映されるため、全体に行き渡るまで最短でも 7 日程度かかります。 今後この情報は、FutureVuls のリリースとは別に、当社が判定を見直したタイミングで不定期に更新します。 更新のたびに、同様の起票や自動の CLOSED が起こる場合があります。
GitHub Action fvuls-lockfile-uploader の v2 を公開しました#
実行時にエラーとなっていた futurevuls/fvuls-lockfile-uploader を修正し、v2 として公開しました。 設定方法は「GitHub ActionsでPush時にLockFileを自動更新する方法」を参照してください。
既存機能の変更・廃止#
Windows と CPE の脆弱性検知ロジックを見直しました#
検知精度の向上のため、Windows と CPE の脆弱性検知ロジックを見直しました。 これに伴い、一部の脆弱性で検知結果が変わる場合があります。
Windows#
脆弱性を修正する KB が適用済みであると確認できない場合は、その脆弱性を検知するよう変更しました。 従来は、未適用と確認できた KB に対応する脆弱性のみを検知していました。 あわせて、Microsoft Edge(インストール済みのバージョンで判定)や Teams など OS 以外の Microsoft 製品で脆弱性が新たに検知される場合がある一方、適用済みの累積更新プログラムで修正済みの脆弱性などは検知されなくなる場合があります。
CPE#
バージョンを厳密に比較できない場合の近似的な照合(あいまいな一致)を廃止し、誤検知を減らしました。
あわせて、OpenSSL の 1.1.1n のような英字を含むバージョンも正しく照合できるようになりました。
FutureVuls API の CPE 削除で、手動登録した CPE 以外は削除できなくなりました#
FutureVuls API の CPE 削除(DELETE /v1/pkgCpe/cpe/{cpeID}、非推奨の DELETE /v1/pkgCpe/cpe)で、スキャンや SBOM から登録された OS パッケージ・ライブラリなどの ID を指定すると、関連するタスクごと削除できていた問題を修正しました。
今後は、手動で登録した CPE(ソフトウェア種別が Private Package のソフトウェア)以外の ID を指定するとエラーになります。
画面からの CPE の削除は、従来どおり行えます。
英語のオーガニゼーションで、FutureVuls API・MCP Server の応答の一部が英語になりました#
オーガニゼーションの言語設定が英語の場合、FutureVuls API・MCP Server の応答が次のように変わります。
- タスク・サプライチェーンリスクのコメント: 本リリース以降に記録されたシステムコメントが英語になります。
- 監査ログ(
GET /v1/org/auditLogs): 操作名(endpoint)が英語になります(例:API:Server list)。本リリース以前のログも英語で返すため、操作名で集計・判定している場合はご注意ください。 - サプライチェーンリスク: EOL・悪性パッケージのリスクの理由(
detectionDescription)が初回スキャンで英語に書き換わり、更新日時(updatedAt)が更新されます。更新日時をもとに差分を取り込んでいる場合は、更新されたものとして取得されます。 - グループセットの CVE 詳細(
GET /v1/groupSet/cve/{cveID}): グループの CVE 詳細と同じ扱いにしました。英訳がある AI サマリが英語になり、JVN の情報と JPCERT のアラートを含めなくなります。最大の CVSS(cvss)の候補から JVN を外すため、値が変わる場合があります。
ロールの「対象システムのセキュリティ要求度」とタスク数の表示を削除しました#
2026-06 リリースでご案内したとおり、ロール詳細の「対象システムのセキュリティ要求度」(CR・IR・AR)の設定項目を削除しました。 この設定値は、CVSS スコア・脆弱性優先度・SSVC の計算や通知には反映されていませんでした。
あわせて、ロール一覧の CR・IR・AR の列と、タスク数の列を削除しました。 ロール一覧には、ロール ID・ロール名・サーバ数を表示します。 FutureVuls API の変更は「ロール取得の項目削除」をご覧ください。
FutureVuls API のロール取得から、タスク数の項目を削除しました#
ロール一覧・ロール詳細を取得する FutureVuls API(GET /v1/roles、GET /v1/role/{roleID})のレスポンスから、タスク数の項目(newTaskCount、allTaskCount)を削除しました。
これらの項目を参照している場合は、タスク一覧の API(GET /v1/tasks)で filterRoleID を指定し、次の条件で取得した総件数(totalCount)を参照してください。
newTaskCountの代わり:filterStatusにnew、filterIgnoreにtrueを指定しますallTaskCountの代わり:filterStatusにすべてのステータスを指定します(filterStatusの既定値はnew・investigating・ongoingのみです)
VulsDB を廃止しました#
ご利用が少なかったため、各脆弱性の検知条件をまとめた Web サイト「VulsDB」(https://cve.vuls.biz/)を廃止しました。
脆弱性サマリの作成対象と内容を見直しました#
取り下げられた CVE など、NVD やベンダから脆弱性の説明が公開されていない CVE では、脆弱性サマリを作成しないようにしました。
また、脆弱性サマリには、EPSS や悪用の状況のように日々変わる情報を含めないようにしました。 最新の情報は、脆弱性詳細の「脅威・悪用情報」でご確認ください。
作成済みのサマリには、これらの変更は反映されません。
詳しくは「LLM による脆弱性サマリ」をご覧ください。
スキャン実行スクリプトとインストーラが出力するログの文言を見直しました#
Linux・Windows・Trivy のスキャン実行スクリプトとインストーラが出力する英文の誤りを直しました(例: Already exist. → Already exists.)。
処理の内容は変わりませんが、ログの文言をもとに監視や検索をしている場合は、条件を見直してください。
スキャン実行スクリプトの文言は、スクリプトを更新した後に変わります。
不具合修正#
既存のデータやステータスに影響する修正を先頭に掲載しています。
複数のサポートサイクルに該当するソフトウェアで、EOL 期限が誤って判定される問題を修正しました#
endoflife.date の EOL 情報との照合で、ソフトウェアのバージョンが複数のサポートサイクルに該当する場合、より大まかなサイクルの EOL 期限が採用されていた問題を修正しました。 たとえば .NET Framework 4.6.2 は、4.6.2 のサイクル(2027-01-12)ではなく 4.6 のサイクル(2022-04-26)の EOL 期限で判定されていました。 修正後は、バージョンに最も詳しく一致するサイクルの EOL 期限を採用します。 修正は、次回のスキャン(SBOM の更新を含む)以降に反映されます。 スキャンや SBOM の更新が行われないサーバは、従来の判定のまま残ります。
判定が変わった EOL のサプライチェーンリスクは再起票されます
判定が変わったソフトウェアの EOL のサプライチェーンリスクは、反映時に新しい判定で起票し直され、ステータスが NEW に戻ります。 RISK_ACCEPTED などに変更していたステータスや、主担当者・対応予定日・対応期限の設定は引き継がれません(主担当者はサーバの担当者に戻ります)。 起票時の通知も送信されます。 EOL 期限が変わらず、照合したサイクルだけが変わった場合も再起票の対象です。 該当のリスクは、改めて対応方針を設定してください。
SBOM の登録経路によって OS パッケージの検知結果が異なる問題を修正しました#
FutureVuls API やペーストインポートで登録した SBOM の OS パッケージに、画面からアップロードした場合と異なり CPE / PURL が割り当てられていなかった問題を修正しました。 これにより、該当の経路で登録した SBOM では、検知される脆弱性が増える場合があります。
対象の既存 SBOM を初めて更新する際の注意
リリース前に FutureVuls API またはペーストインポートで登録・更新したサーバ SBOM は、本リリース後の初回更新で修正が反映されます。 この初回更新では OS パッケージが登録し直されるため、OS パッケージに手動で割り当てた CPE とタグは引き継がれません。 脆弱性は同じ更新で改めて検知されます。 2 回目以降の更新では、変更のない OS パッケージの情報も保持されます。
スペシャル警戒タグ・非公開脆弱性の対応期限が「1970-01-01」と表示される問題などを修正しました#
スペシャル警戒タグの登録・編集では「判断日」が必須入力になりました。
スペシャル警戒タグ・非公開脆弱性の対応期限を空欄で保存すると、期限が 1970-01-01 として保存され、画面・通知・デイリーレポートに「1970-01-01」と表示されていた問題を修正しました。 今後は、空欄で保存すると期限なしになります。
既存の「1970-01-01」の期限を修正する場合
すでに 1970-01-01 と表示されているスペシャル警戒タグは、編集画面では対応期限が空欄で表示されます。 判断日などを変更して保存し直すと、紐づくタスクの対応期限も含めて期限なしになります。
あわせて、次の問題も修正しました。
- 対応期限を変えずにスペシャル警戒タグを保存し直すだけで、同じ CVE を持つオーガニゼーション内のタスクの対応期限(手動で設定したものを含む)が上書きされ、システムコメントが追加されていた
- PSIRT 対応のマイルストーンや対応期限を削除した際に、削除した旨の履歴コメントが追加されていなかった
Linux の OS パッケージが単独で EOL のサプライチェーンリスクとして検知される問題を修正しました#
SBOM の取り込みや Amazon Inspector 連携により登録した Linux サーバにおいて、OS パッケージ(例: Amazon Linux 2 の python 2.7.18)が、OS 本体とは別に EOL のサプライチェーンリスクとして検知されていた問題を修正しました。
Linux の OS パッケージのサポート期限は OS 本体のライフサイクルに従うため、個別には検知しません。
検知済みのリスクは、SBOM の更新または vuls のスキャン結果のアップロード時に、ステータスが自動で CLOSED になり(RISK_ACCEPTED などに変更していたリスクも含みます)、理由を示すシステムコメントが追加されます。
Amazon Inspector 連携のサーバは定期的な同期で更新されますが、SBOM を手動でアップロードしたサーバでは、SBOM を更新するまで自動では CLOSED になりません。
非公開 EOL 情報として登録したものや RHEL の Application Stream は、従来どおり検知します。
詳しくは「OS パッケージの扱い」をご覧ください。
タスクの「パッチ提供」の判定が、画面や取得方法によって異なる問題を修正しました#
タスクの「パッチ提供」の判定を、画面・CSV レポート・FutureVuls API で同じ基準に統一しました。 これに伴い、一部のタスクで表示が変わります。 たとえば、Amazon Inspector 連携のタスクで、修正バージョンの情報がないにもかかわらず「✓」と表示されていたものは、「?」と表示されるようになります。
SBOM の更新時に検知結果やタグが一時的に消える問題を修正しました#
ペーストインポートや FutureVuls API(PUT /v1/sbom/{sbomID})で SBOM を更新した際、変更のないソフトウェアの検知結果・タグ・手動で割り当てた CPE が一時的に消えていた問題を修正しました。
更新後も、変更のないソフトウェアの情報はそのまま保持されます。
対象の既存サーバ SBOM の初回更新については、「初回更新時の注意」をご確認ください。
CloudOne 連携の新規登録時に、2 つの機能の設定が同じ値で保存される問題を修正しました#
CloudOne 連携を新規登録する際、「ポリシーの自動生成機能」の設定値が「侵入防御ルール表示/自動トリアージ機能」にも保存されていた問題を修正しました。 たとえば「ポリシーの自動生成機能」だけを無効にして登録すると、「侵入防御ルール表示/自動トリアージ機能」も無効になっていました。 登録後に設定を変更して保存した場合は、正しい値で保存されています。
登録後に設定を保存し直していないグループは、設定をご確認ください
グループ設定の「外部連携」で、CloudOne 連携の 2 つの機能の設定が意図どおりかを確認し、異なる場合は設定し直して保存してください。
タスク一覧の「最終コメント」が実際のコメントとずれる問題を修正しました#
コメント付きでのタスクの一括更新、コメントの削除、別のグループへのタスクのコピーの際に、タスク一覧の「最終コメント」列に最新ではないコメントが表示される問題を修正しました。 すでにずれていた表示も修正済みです。 コメントをすべて削除したにもかかわらず「最終コメント」が残っていたタスクは、空欄になります。
監査ログで、一部の FutureVuls API の操作名が空で記録される問題を修正しました#
サーバタグの追加やタスクの一括更新など、一部の FutureVuls API の呼び出しで、監査ログの操作名が空で記録されていた問題を修正しました。 本リリース以降の呼び出しから操作名が記録されます(記録済みのログは変更されません)。
監査ログで、一覧の件数が全期間のログを数えていた問題を修正しました#
監査ログの画面と FutureVuls API(GET /v1/org/auditLogs)で、一覧の件数が、表示できる直近 2 年分ではなく全期間のログを数えていた問題を修正しました。
2 年より前のログがあるオーガニゼーションでは、件数が実際に表示・取得できる行数と一致するようになります。
表示・取得できる期間については「監査ログ」をご覧ください。
タスク一覧で Windows のタスクを選択しても「アップデートコマンド」ボタンを押せない問題を修正しました#
グループのタスク一覧で Windows サーバのタスクを選択すると、「アップデートコマンド」ボタンが押せないままになる問題を修正しました。 詳しくは「アップデートコマンド」をご覧ください。
プロキシ環境で、Windows スキャンのたびにスキャナがダウンロードし直される問題を修正しました#
プロキシを設定した Windows スキャンで、スキャナの最新バージョンの確認だけがプロキシを使わずに失敗し、最新版のスキャナを使っていてもスキャンのたびにダウンロードし直していた問題を修正しました。 修正はスキャン実行スクリプトに含まれるため、プロキシを設定している場合は「スキャン実行用スクリプトを更新する」の手順でスクリプトを更新してください。
英語で利用している場合に、日本語の通知や情報が表示される問題などを修正しました#
- オーガニゼーションの言語設定が英語でも、Slack / Teams への通知が日本語で送信されていた問題を修正しました。
- タスク・サプライチェーンリスク・PSIRT 対応状況の更新を知らせる通知メールで、英語で表示しているユーザにも変更内容が日本語で記載されていた問題を修正しました。
- 通知メールを CC・BCC で受信するユーザに、To のユーザの言語でメールが届いていた問題を修正しました。今後は本人の言語で届きます(オーガニゼーションの言語で送る通知を除きます)。言語ごとに別のメールで送るため、To・CC 欄にはそのメールと同じ言語のユーザだけが表示されます。
- Daily/Weekly Report のメールで、CVE のタイトルを受信するユーザの言語ではなく、オーガニゼーションの言語で表示していた問題を修正しました。
- 英語で表示している場合に、脆弱性詳細・タスク詳細に JVN の日本語のタイトル・スコア・リンクが表示されることがある問題を修正しました(FutureVuls API では、オーガニゼーションの言語設定が英語の場合が対象です)。JVN にしかタイトルがない脆弱性は、タイトルを空欄で表示します。
あわせて、PSIRT 対応状況の更新の通知メールで、変更内容の行の並び順が一定でなかった問題を修正しました。 通知メールの宛先ごとの送り方は「メール通知」をご覧ください。
日本語のオーガニゼーションで、日本語の理由が無い EOL の理由が英語の情報と分からずに表示される問題を修正しました#
オーガニゼーションの言語設定が日本語でも、検知方法が futurevuls の EOL で日本語の理由が無いものは、英語の理由をそのまま表示していました。
今後は、英語の理由の前に メンテナ/上流の情報(英語): を付けて表示します(理由は翻訳しません)。
レジストリやリポジトリの情報がある場合は、従来どおり、その公式ドキュメントを参照する案内を後ろに付けます。
表示は、FutureVuls が理由文を作り直した後の最初のスキャンから順次切り替わります。
切り替わったリスクは、FutureVuls API・MCP Server で取得する理由(detectionDescription)と更新日時(updatedAt)が変わり、月次の EOL 通知で更新されたリスクとして数えられます(更新時の通知とシステムコメントは送りません)。
その他の不具合修正#
- 数十 MB を超える大容量の SBOM の登録時に、タイムアウトエラー(504)となる問題を修正しました。
- 手動で CPE を割り当てたソフトウェアで、個別に「CPE 自動割当」を有効にすると CPE 割当種別が「自動」と表示される問題を修正しました。すでにこの状態になっていたデータは、手動で割り当てた状態に戻しました。
- 脆弱性タブの「重要な未対応」の条件確認で、「公開されている攻撃コードの信頼度(E)」と「公開されている警戒情報の深刻度」の条件が表示されない問題を修正しました(脆弱性の振り分けには正しく使われていました)。
- サーバ詳細のアプリケーションの一覧で、Lockfile から登録したアプリケーションの「Source」列が「Trivy」と表示される問題を修正しました。
- AWS SSM のコマンド履歴で、一部のエラーが
ErrInvalidSSMDocumentのようなエラーコードのまま表示される問題を修正しました。本リリース以降のエラーは、オーガニゼーションの言語のメッセージで表示します。 - タスクのコピー(別サーバのタスク情報をコピー、サーバ情報を他グループへ移動)で、「管理対象外」による非表示のシステムコメントがコピーされる問題を修正しました。
- タスクのコメント欄で、同じ日の脆弱性情報の登録と削除が別々のコメントに表示される問題を修正しました。同じ日の変化は 1つのコメントにまとめ、その日の最初の変化の時刻で表示します。
ご不明な点がございましたら、サポートチームまでお問い合わせください。