プレビュー版
このガイドはプレビュー版です。内容は今後変わることがあります。
導入から運用までの流れ:最初の設定と、毎日の3ステップ#
最初に読む
FutureVuls の運用は、「最初に1回だけ行う設定」と「毎日くり返す3つのステップ」に分かれます。このページでは、その全体の流れと、それぞれで何をするのかを説明します。
全体の流れ#
最初に「誰がどの範囲を見るか」を決めてから、管理したいサーバや製品を登録するのがおすすめです。範囲は、あとから変えることもできます。登録が終われば、あとは毎日、3つのステップをくり返すだけです。
flowchart TB
    subgraph prep["最初に1回だけ"]
        direction LR
        P1["設定①<br>アカウントの構造をつくる"] --> P2["設定②<br>サーバ・製品を登録する"]
        P2 --> P3["設定③<br>優先度づけのルールを決める"]
        P3 --> P4["設定④<br>担当・期限・通知を決める"]
    end
    subgraph daily["毎日くり返す"]
        direction LR
        S1["STEP1<br>対応すべき脆弱性を絞り込む"] --> S2["STEP2<br>誰がいつまでに直すかを決める"]
        S2 --> S3["STEP3<br>対応した結果を記録する"]
        S3 --> S1
    end
prep --> daily立ち上がりの目安#
ご契約から90日を目安に、次の3つの段階で立ち上げます。どこまで進んでいるかを確かめるときの目安にしてください。
| 時期の目安 | 段階 | できている状態 | 主に読むページ |
|---|---|---|---|
| 4週目まで | 展開 | 導入準備シートで決めた最初の範囲(初期範囲)のサーバが登録され、毎日自動で更新されている | 設定①、設定② |
| 8週目まで | 仕組み化 | SSVC で優先度が出ていて、「重要な未対応」の条件を自社の基準で決めている。Slack や Teams への通知も設定できているとなお良い | 設定③、設定④ |
| 90日まで | 運用の定着 | 「Immediate」(SSVC で最も急ぐ「即時対応」)と判定された脆弱性を、1か月を超えて溜めずに対応できている状態が続いている | STEP2、STEP3 |
8週目と90日の目安は、SSVC を使う CSIRT プランと PSIRT プランを前提にしています(SSVC)。スタンダードプランでは、CVSS スコアや警戒情報(KEV)などで「重要な未対応」の条件を決めます(「重要な未対応」の条件)。90日までの目安は、「重要な未対応」に入った脆弱性を1か月を超えて溜めずに対応できている状態です。
最初から全社のサーバを登録する必要はありません。まずは初期範囲で3つの段階を終え、その後に範囲を広げていきます。
最初に1回だけ行う設定#
設定① アカウントの構造をつくる#
FutureVuls では、次の3つの単位で管理します。毎日のサーバ登録や脆弱性への対応は「グループ」の単位で行い、複数のグループをまとめて状況を見たいときに「グループセット」を使います。
| 単位 | 役割 | 例 |
|---|---|---|
| オーガニゼーション | ご契約の単位です。全社で1つあり、メンバと権限、全体の設定をここでまとめて管理します | 株式会社サンプル |
| グループ | 毎日の運用の単位です。サーバの登録、脆弱性の検知、タスクへの対応はグループごとに行います | 情報システム、生産管理、公開Web |
| グループセット | 複数のグループをまとめて集計する単位です。全社や部門をまたいだ対応状況を把握できます | 本番システムをまとめて見る、公開系サーバをまとめて見る |
オーガニゼーションの中のグループやグループセットは、画面右上のアカウントのアイコンを押し、「オーガニゼーション設定」を開くと確認できます。
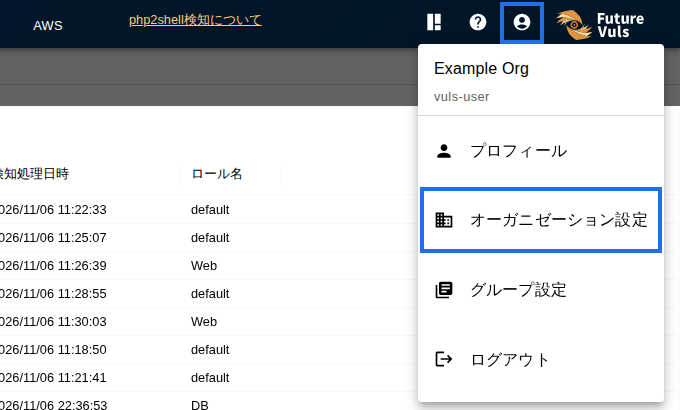
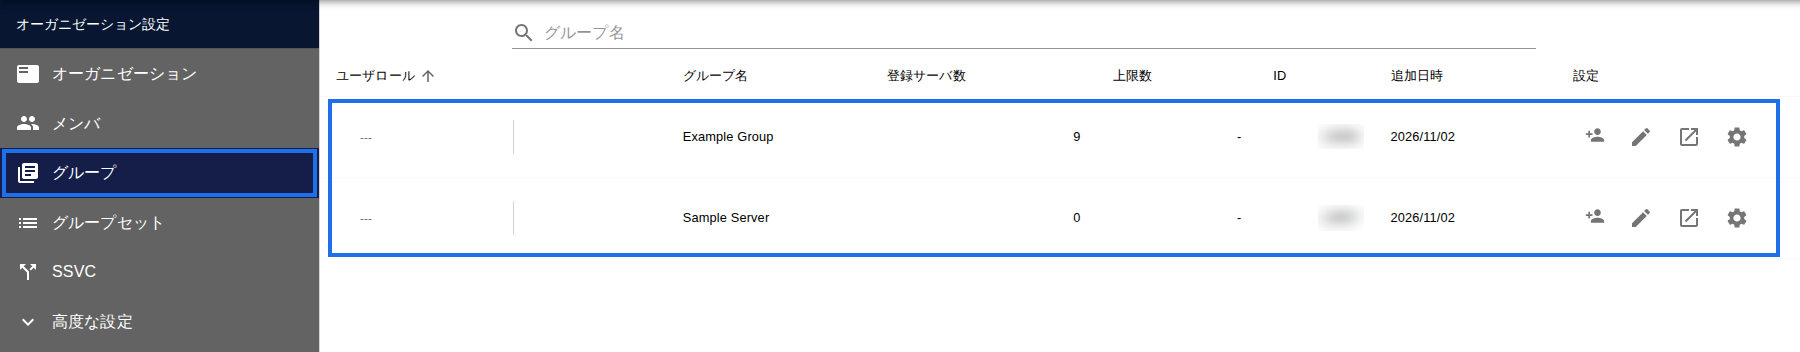
1つのグループは、複数のグループセットに入れられます。グループの分け方に迷ったら、システム単位で1つのグループにまとめるのが基本です。
詳しくは設定① アカウントの構造をつくるで説明します。
設定② サーバ・製品を登録する#
グループを選び、お使いの環境に合ったスキャン方法でサーバや製品を登録します。登録が終われば、構成情報と脆弱性は毎日自動で最新の状態になります。ただし、ペーストスキャンやファイルで取り込んだ SBOM など、一部の方法では構成が変わるたびに登録し直す必要があります。また、スタンダードプランの場合、これらの方法で登録したサーバは毎日の脆弱性の照合(定期自動スキャン)の対象外です。新しい脆弱性の反映には、画面からの手動スキャンが必要です(定期自動スキャン)。
サーバの登録は、「サーバ・製品」タブの「サーバ追加」から始めます。
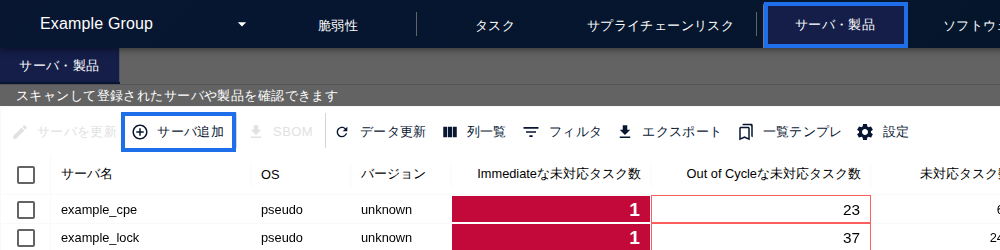
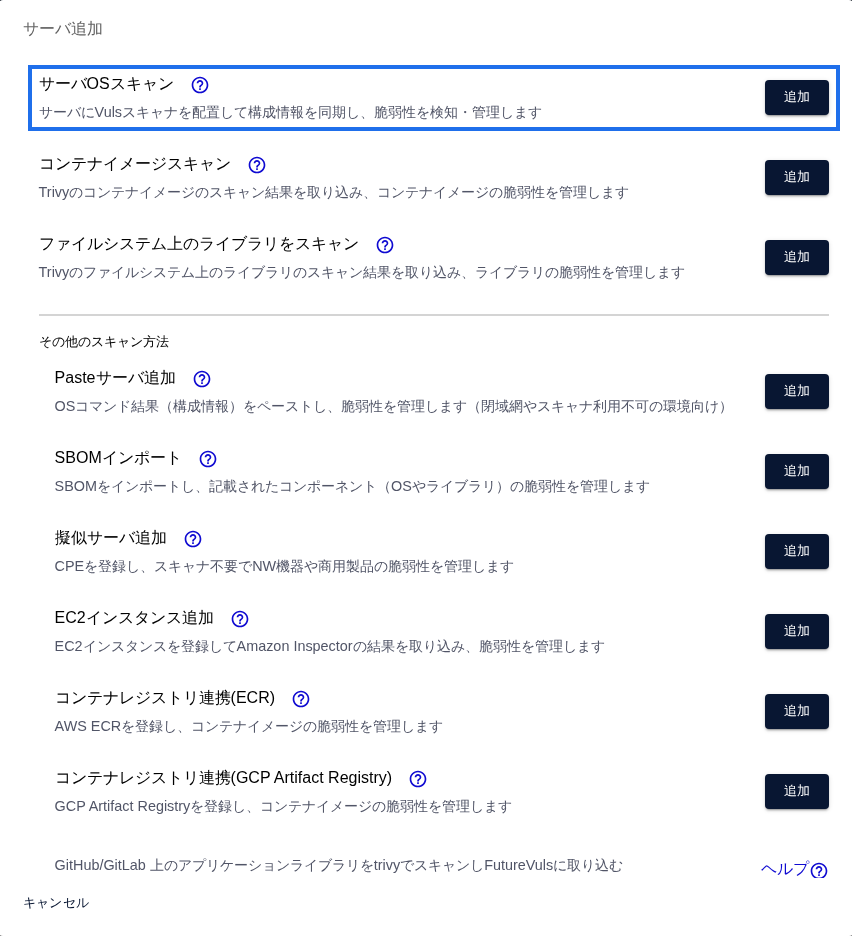
FutureVuls は、サーバに入っているソフトウェアの情報(構成情報)を集め、最新の脆弱性データベースと照らし合わせて、該当する脆弱性を一覧に表示します。スキャン方法の違いは、この構成情報の集め方と渡し方の違いです。
flowchart LR
    A["対象のサーバ<br>OS・パッケージの情報"] --> B["スキャナが<br>構成情報を集める"]
    B --> C["FutureVuls が<br>脆弱性データベースと照らし合わせる"]
C --> D["画面に脆弱性と<br>タスクが並ぶ"]まずは、コマンド1つで導入できるローカルスキャンから始めるのがおすすめです。コンテナイメージ、ライブラリ、ネットワーク機器なども登録できます。方法の選び方は設定② サーバ・製品を登録するで説明します。
設定③ 優先度づけのルールを決める#
登録しただけでは、検知された脆弱性がすべて並ぶだけです。SSVC の判断材料、「重要な未対応」の条件、自動トリアージを自社の基準で設定すると、対応すべきものだけが自動で仕分けされるようになります。詳しくは設定③ 優先度づけのルールを決めるで説明します。
設定④ 担当・期限・通知を決める#
タスクに担当者と期限が自動で入るようにし、Slack や Teams への通知を設定します。毎日の割り当ての手間が減ります。詳しくは設定④ 担当・期限・通知を決めるで説明します。
毎日くり返す3つのステップ#
毎日の運用は、「絞り込む → 決める → 記録する」の3つのステップをくり返すだけです。
| ステップ | やること | 主に担当する人 | 使う画面 |
|---|---|---|---|
| STEP1 対応すべき脆弱性を絞り込む | 毎日のスキャンで見つかった脆弱性のうち、設定③のルールで自動的に仕分けされた「重要な未対応」を確認します | 管理者 | 脆弱性タブの「重要な未対応」 |
| STEP2 誰がいつまでに直すかを決める | 対応する脆弱性を選び、タスクに担当者と期限を設定します。担当者には通知が届きます | 管理者 | 脆弱性タブ、タスク |
| STEP3 対応した結果を記録する | 自分の担当タスクを開き、パッチの適用、緩和策、リスクの受け入れといった判断を、ステータスとして記録します | 技術担当 | タスクタブの「マイタスク」 |
毎日の3つのステップに加えて、毎週と3か月ごとの見直しも決めておくと、運用が続きます。詳しくは運用のリズムを決めるで説明します。
タスクとは#
FutureVuls では、対応の管理を「タスク」の単位で行います。タスクは、サーバで見つかった脆弱性への対応(担当者・期限・ステータス)を管理するチケットです。脆弱性が見つかると、それが見つかったサーバごとに1つずつ作られます。同じ脆弱性でも、見つかったサーバの台数だけタスクが作られます。タスクはスキャンで自動的に作られるので、手で作る必要はありません。
flowchart LR
    X["脆弱性X が見つかる"] --> A["サーバA(脆弱性Xあり)"]
    X --> B["サーバB(脆弱性Xあり)"]
    A --> T1["タスク1<br>サーバA × 脆弱性X"]
    B --> T2["タスク2<br>サーバB × 脆弱性X"]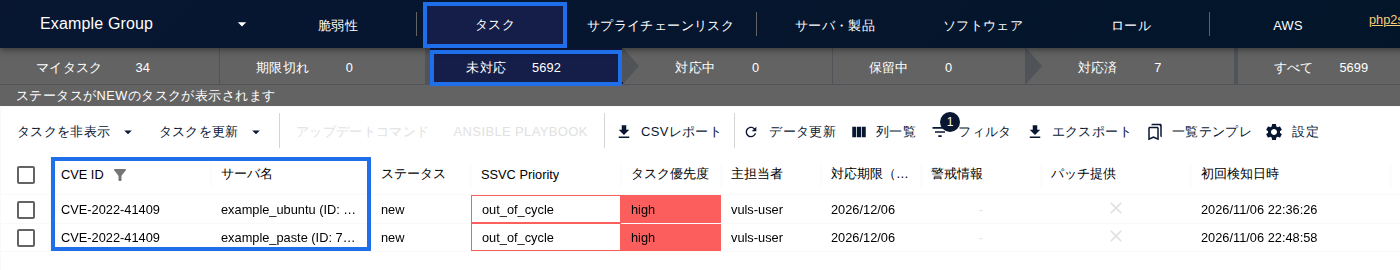
つまずいたとき#
うまくいかないときは、つまずいたとき(よくある質問)をご覧ください。それでも解決しない場合は、お問い合わせ窓口からご連絡ください。
次に読むページ#
- 何のために使うのかを社内で整理したい方は、計画① 目的とゴールを決めるへ
- すぐに始めたい方は、設定① アカウントの構造をつくるへ