2026-11-05 Hotfix リリース内容#
2026-11-05 の Hotfix リリースでは、悪用されている脆弱性の通知を、サーバごとではなく、グループごとにまとめて届けるようにしました。 たとえば、1つのグループの 300 台で検知済みの脆弱性が KEV(実際に悪用されている脆弱性のカタログ)に新しく載った場合、これまで 300 通届いていた通知が 1 通になります。 スキャン結果の取り込みなど、これまでどおりサーバごとに届く場合もあります(届くタイミングを参照)。 あわせて、検知済みの脆弱性が KEV に新しく載ったときは、照合し直しを待たずにタスクへ反映し、通常 30 分以内に通知します。 リリース内容に関して、ご不明点やご質問がございましたら、サポート窓口にお問い合わせください。
対応・影響の早見表#
【要対応】は運用の変更が必要な項目です。
| 対象となる方 | 確認する項目 |
|---|---|
| 日本語で受け取っているメールを、件名で振り分けたり、チケットの自動起票などで処理したりしている方 | 【要対応】件名の変更 |
| 日本語で受け取っている Slack・Teams の通知を、見出しで自動処理している方 | 【要対応】見出しの変更 |
| CSIRT / Standard プランで、一括変更を待たずにこの通知を受け取りたい方 | 【要対応】通知先ごとに ON にしてください。今回のリリースで既定値は変わりません。手順は 2026-10-27 のリリースノートをご覧ください。「Slack Webhook (Deprecated)」には、登録していれば届きます |
| CSIRT / Standard プランで、通知用メールアドレスのこの通知が OFF になっている方 | 【予告】近日中に、一括で ON にします |
| 上記以外の方 | 対応は不要です |
2026-11-05 リリース内容#
悪用されている脆弱性の通知を、グループごとにまとめて届ける#
改修の背景#
1つの脆弱性が多くのサーバで見つかると、サーバの台数分の通知が短い時間に続けて届き、確認しきれなくなるおそれがありました。 2026-10-27 のリリースでお知らせした、通知をまとめる変更を実施しました。
flowchart TB
    subgraph after["今回のリリースから"]
        A2["1つのグループの<br>300 台で検知済みの<br>脆弱性が KEV に載る"] --> B2["通知 1 通<br>(グループごと)"]
    end
    subgraph before["これまで"]
        A1["1つのグループの<br>300 台で検知済みの<br>脆弱性が KEV に載る"] --> B1["通知 300 通<br>(サーバごと)"]
end通知のまとめ方と届くタイミング#
| 検知したきっかけ | まとめ方 | 届くタイミング |
|---|---|---|
| 検知済みの脆弱性が KEV に新しく載った | グループごと | KEV に載ってから、通常 30 分以内(KEV は 15 分ごとに確認) |
| すでに KEV に載っている脆弱性を、定期自動スキャン(擬似サーバなど)で後から検知 | グループごと | そのグループの照合がすべて終わった後に 1 回。毎晩の分は夜間の照合が終わるころで、処理が遅れると朝になることがあります |
| すでに KEV に載っている脆弱性を、100 台を超えるサーバをまとめてスキャン・照合し直して後から検知(グループの全サーバスキャンは、100 台を超える場合) | グループごと | そのグループの照合がすべて終わった後に 1 回。台数が多いと数時間かかることがあります |
| すでに KEV に載っている脆弱性を、スキャン結果の取り込み(スキャナ・ペースト・SBOM・Amazon Inspector など)、1 台ずつの手動スキャン、100 台以下の一括スキャン・照合し直しで後から検知 | サーバごと(これまでどおり) | 取り込み・スキャンのたび |
表の「100 台」は、一緒にスキャン・照合し直すサーバの合計です。
FutureVuls が自動で行う照合し直し(脆弱性データベースの更新時など)では、台数が FutureVuls 側の処理の単位で決まるため、サーバの少ないグループでも、グループごとにまとめて届くことがあります。
グループごとにまとめるか、サーバごとに届けるかは、お客様の側では選べません。
SSVC Priority が Immediate になったタスクの Immediate タスクの通知は、別の通知で、これまでどおりサーバごとに届きます。
まれに、同じ通知が 2 通届いたり、1 回分の通知が分かれて届いたりすることがあります。
メールの件名と Slack・Teams の見出し#
宛先の言語が日本語の場合、メールの件名と、Slack・Teams の見出しが日本語に変わります。 件名や見出しで振り分けたり、チケットの自動起票などで処理したりしている場合は、条件を見直してください。サーバごとに届く通知も同じです。
| 変わるところ | 変更前 | 変更後 |
|---|---|---|
| メールの件名 | [FVuls] Actively Exploited Vulnerability Report (オーガニゼーション名 / グループ名) |
[FVuls] 悪用されている脆弱性の検知通知(オーガニゼーション名 / グループ名) |
| Teams のタイトル | Actively Exploited Vulnerability Report (オーガニゼーション名 / グループ名) |
悪用されている脆弱性の検知通知(オーガニゼーション名 / グループ名) |
| メール・Slack・Teams の本文の見出し | FutureVuls Actively Exploited Vulnerability Report |
FutureVuls 悪用されている脆弱性の検知通知 |
メールの件名の先頭の [FVuls] は変わりません。
脆弱性ごとの見出し(Actively Exploited (CVE ID))は、英語のままです。
Slack で脆弱性が 1 件のときは、投稿は脆弱性ごとの見出しから始まり、本文の見出しは通知のプレビューなどにだけ表示されます(「Slack Webhook (Deprecated)」を除く)。
宛先の言語は、次の設定に従います(言語設定)。
- ユーザ宛てのメール:ブラウザの言語設定
- 通知用メールアドレス宛てのメール、Slack・Teams:オーガニゼーションの言語設定
通知の形と載せる内容#
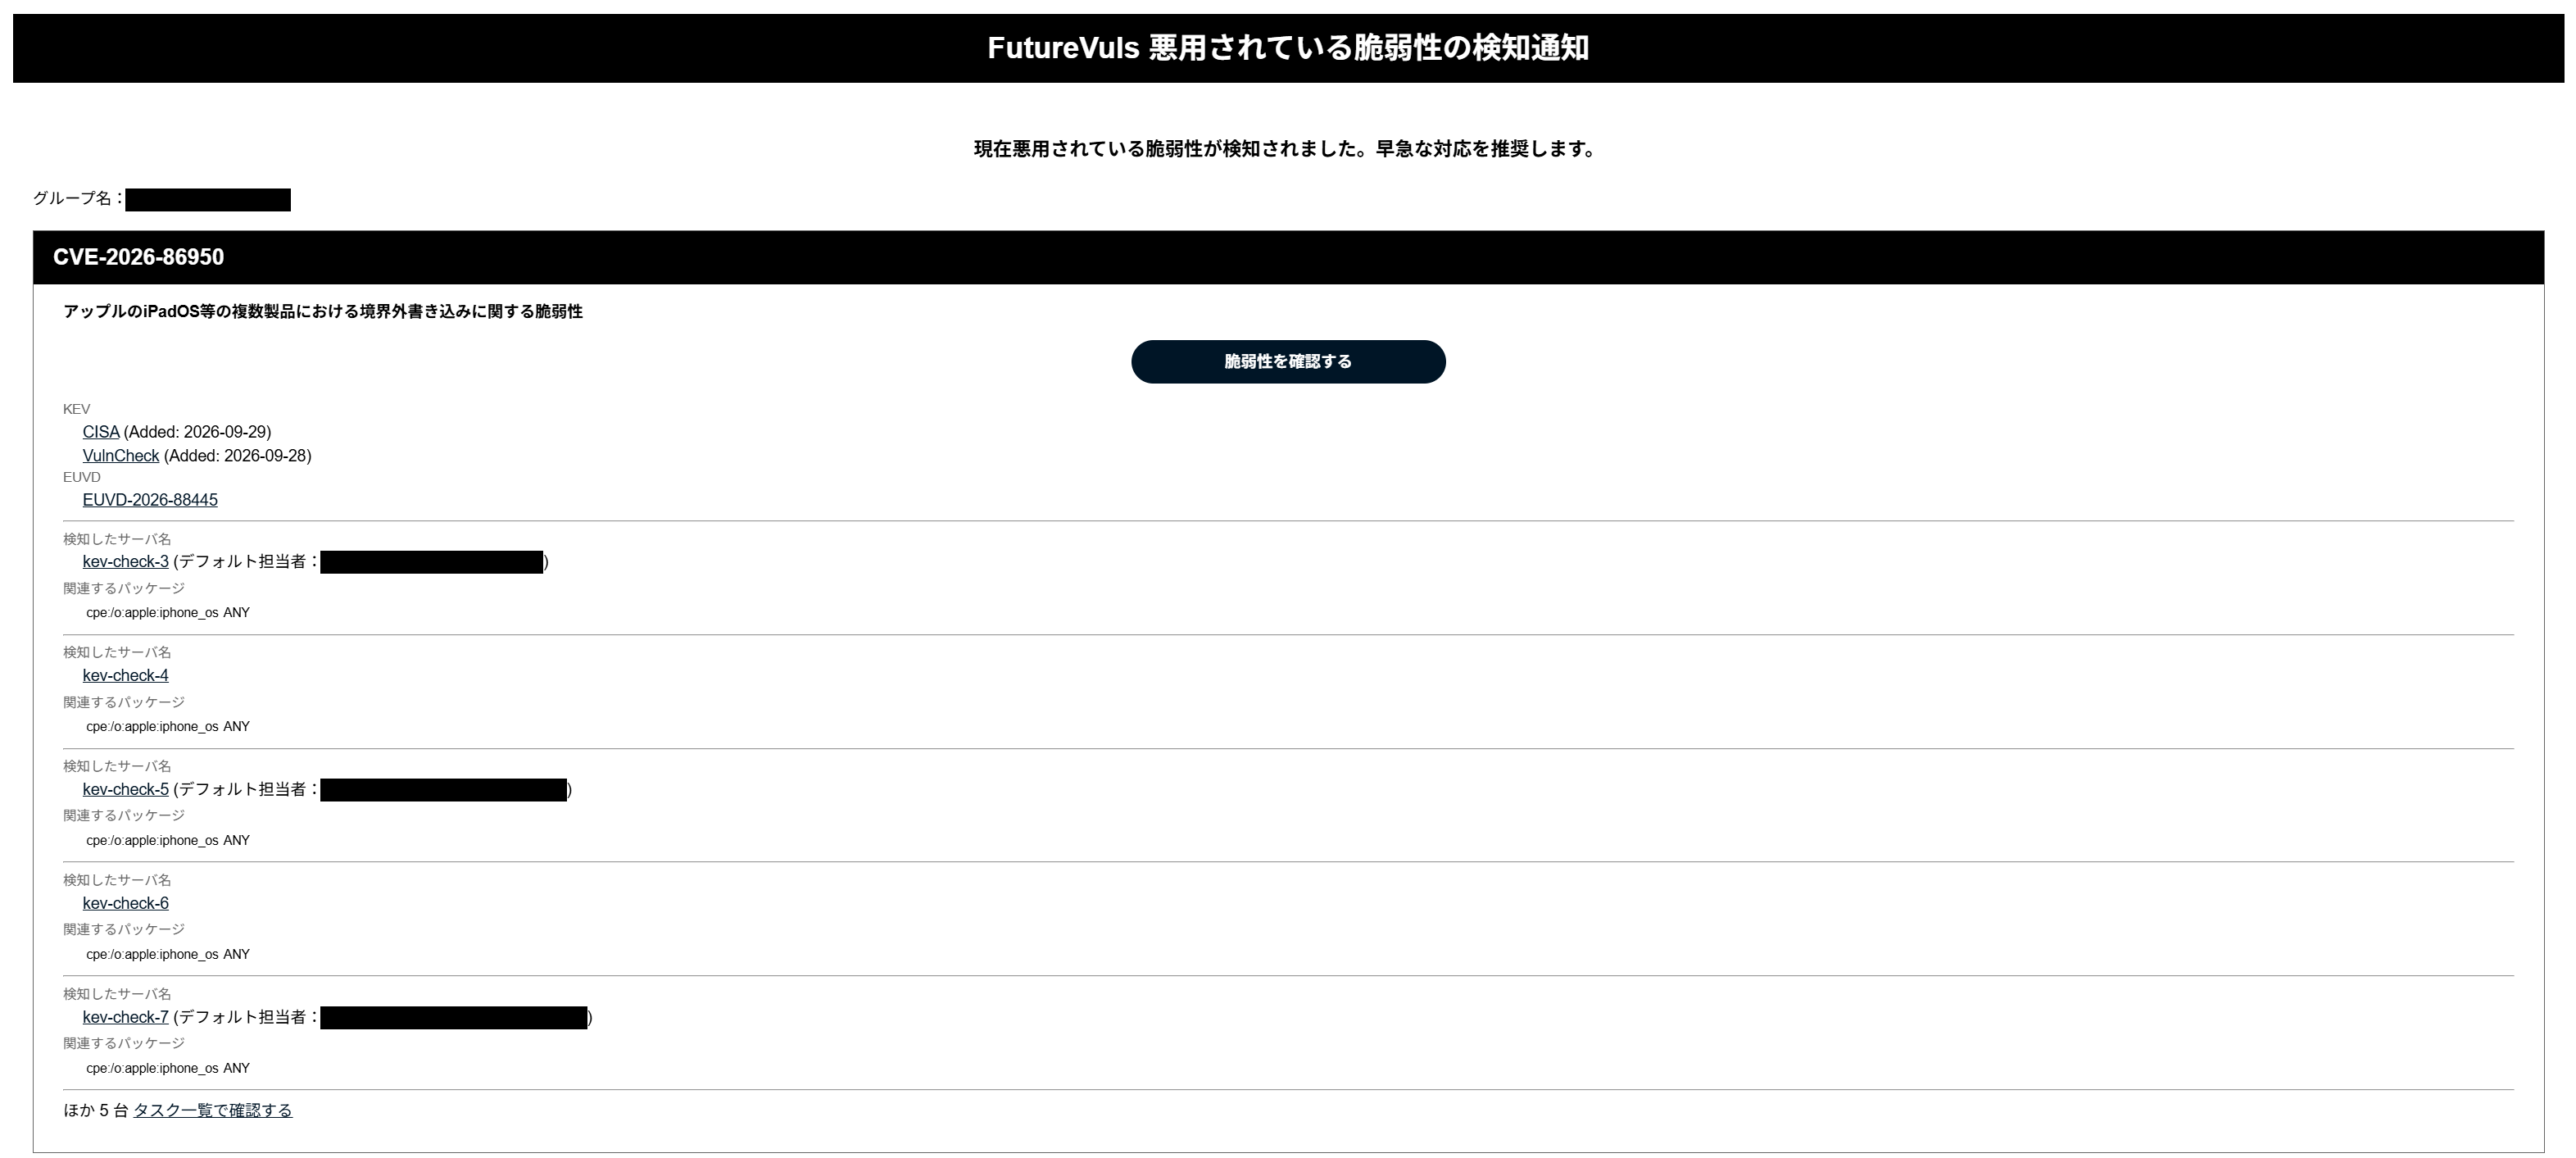
通知は、メール・Teams はグループごとに 1 通、Slack はグループごとに 1 投稿です。 Slack では、脆弱性が 2 件以上のとき、脆弱性ごとの詳細をその投稿のスレッドに付けます。 ユーザ宛てのメールの通知範囲を「タスク担当者」にしている場合は、担当者ごとに、その担当者が主担当者・副担当者のタスクだけを載せた 1 通をお送りします。
脆弱性ごとに載せる内容:
- 脆弱性の画面へのリンク
- サーバ名とタスクへのリンク(5 台まで。それ以上は「ほか N 台」と、その脆弱性のタスク一覧へのリンク)、関連するパッケージ
- KEV・EUVD の情報
通知の台数が、画面の件数と違うことがあります
通知に載せるのは、その回に新たに「実際に悪用されている脆弱性」として扱われたタスクだけです。 脆弱性詳細のタスク×サーバや、「ほか N 台」のリンク先のタスク一覧には、それより前から扱われていたタスクも表示されるため、台数が通知と一致しないことがあります。
サーバごとに届く通知も、この形に変わります。 ただし、サーバごとに届く通知には、タスクの対応期限(設定されている場合)も載せます。 グループごとにまとめた通知には対応期限を載せないので、タスクの画面でご確認ください。 「Slack Webhook (Deprecated)」には、脆弱性が 2 件以上のとき、脆弱性ごとの詳細が添付されます。1 件のときは、これまでどおり見出しだけです。
通知の形式は、今後も変わることがあります。
通知の内容を自動で処理している場合は、FutureVuls API のタスク一覧(filterIsActivelyExploited=true)をお使いください。
filterStatus を指定しないと、ステータスが new・investigating・ongoing のタスクだけが返ります。通知と同じ範囲で取得するには、filterStatus に patch_applied 以外のすべてのステータスを指定してください。
載せる件数の上限#
21 件目以降の脆弱性は、通知に載りません
1 回の通知に載せる脆弱性は 20 件までで、21 件目以降の脆弱性は、あとから通知することもありません。 通知に 20 件を超えた旨が載っているときは、ほかにも悪用されている脆弱性があります。通知に載せるリンクか、脆弱性タブで確認してください(下記)。
- 1 回の通知に載せる脆弱性は 20 件までです。従来はサーバごとに 20 件でしたが、グループごとにまとめた通知では、グループ全体で 20 件です。
- 21 件以上のときは、KEV に載った日が新しい順(同じ日なら、その通知の対象のサーバが多い順)に並べた先頭の 20 件を載せます。その旨と、脆弱性一覧を警戒情報で絞り込んで開くリンクも載せます。
- 通知に載らなかった脆弱性は、このリンクか、脆弱性タブで「警戒情報」を「致命的」「ランサムキャンペーンで悪用」に絞り込んで確認してください。一覧には、以前から悪用されている脆弱性も表示されます。
- 関連するパッケージは、サーバが 1 台の脆弱性ではすべて載せます。2 台以上の脆弱性では、1 台につき 5 件までです。
- Teams は、1 通の大きさの上限を超えるとき、パッケージなどを省いて、サーバ名だけ、それでも超えるときはサーバ数だけにします。
- サーバとパッケージの一覧は、脆弱性詳細のタスク×サーバでご確認ください(対応済みや非表示のタスクは表示されません)。
検知済みの脆弱性が KEV に新しく載ったとき、照合し直しを待たずにタスクへ反映#
2026-10-27 のリリースでは、検知済みの脆弱性が KEV に新しく載ったとき、前回のスキャン結果を照合し直した後に、タスクが「実際に悪用されている脆弱性」として扱われていました。 今回のリリースからは、FutureVuls が KEV を確認した時点(15 分ごと)でタスクを「実際に悪用されている脆弱性」として扱います。 通知は、KEV に載ってから通常 30 分以内に届きます。KEV に多くの脆弱性がまとめて載ったときなどは、遅れることがあります。 この時間は目安で、届く時間を保証するものではありません。
flowchart LR
    A["KEV に載る"] -- "最大 15 分<br>(15 分ごとに確認)" --> B["FutureVuls が KEV を確認し<br>タスクへ反映"] -- "7 分ほど" --> C["通知が届く"]
対象のサーバが多く、照合し直しに時間がかかる場合も、通常は同じ時間で反映・通知します。 まれに、処理が重なって反映できなかったタスクは、照合し直しか次のスキャン結果の取り込み時に反映されます。
- スキャナ・ペースト・SBOM のサーバも、プランを問わず対象です。Amazon Inspector が検知した脆弱性も対象です。
- ステータスが
PATCH_APPLIEDのタスクは対象外です。 - 照合し直した時点では、同じタスクの通知を重ねて送りません。
- SSVC Priority が
Immediateになったタスクの Immediate タスクの通知は、これまでどおり、照合し直した時点でサーバごとに届きます。今回まとめるのは、悪用されている脆弱性の通知だけです。 - SSVC Priority と対応期限、SSVC による自動トリアージは、これまでどおり照合し直した時点で更新されます。対象のサーバは、2026-10-27 のリリースノートのとおりで、変わりません。
今後のリリース予定#
すべてのプランで通知を受け取れるようにし、既定で有効にします#
引き続き、近日中に、悪用されている脆弱性の通知をすべてのプランで受け取れるようにし、既定で有効にする予定です。 内容は、2026-10-27 のリリースノートをご覧ください。
2026-10-27 のリリースノートから、次の点を変更します。
この一括変更では、CSIRT / Standard プランのオーガニゼーションの通知用メールアドレスの設定も変更し、この通知が OFF になっている通知用メールアドレスを ON にします。 2026-10-27 のリリースノートでは「通知用メールアドレスの設定は変更しません」とお知らせしていました。 CSIRT / Standard プランのオーガニゼーションで登録済みだった通知用メールアドレスは、この通知の導入時にすべて OFF としていたため、あわせて ON にします。 これまでにお客様が OFF にした設定も、変更の対象です。 通知が不要な場合は、変更後に通知用メールアドレスの設定から OFF にできます。