信頼度#
FutureVuls のタスクの 信頼度 とは、脆弱性の検知方法の信頼度のことです。
FutureVuls では以下のように、 OSS Vuls によって決定される Confidence を元に、信頼度を定義しています。
flowchart TD
    A["OSS Vuls が脆弱性を検知"] --> B["Detection Method に<br>Confidence を割当"]
    B --> C{"Confidence の値は?"}
    C -- "1 < Confidence ≤ 10" --> D["信頼度: 低 ⚠️<br>(誤検知の可能性あり)"]
C -- "10 < Confidence ≤ 100" --> E["信頼度: 高 ✓"]- OSS Vuls の処理内で、各検知方法 (
Detection Method) ごとに 1~100 のConfidenceが割り当てられています。- 各
Detection Method/Confidenceについては、OSS Vuls のドキュメント をご確認ください。
- 各
- 脆弱性を検知する際、OSS Vuls は各脆弱性に対し
Detection Methodを付与します。 - FutureVuls では、付与された
Detection Methodに対応するConfidenceの値に応じて信頼度が決定されます。1 < Confidence <= 10の場合:「信頼度: 低」10 < Confidence <= 100の場合:「信頼度: 高」
信頼度の表示方法#
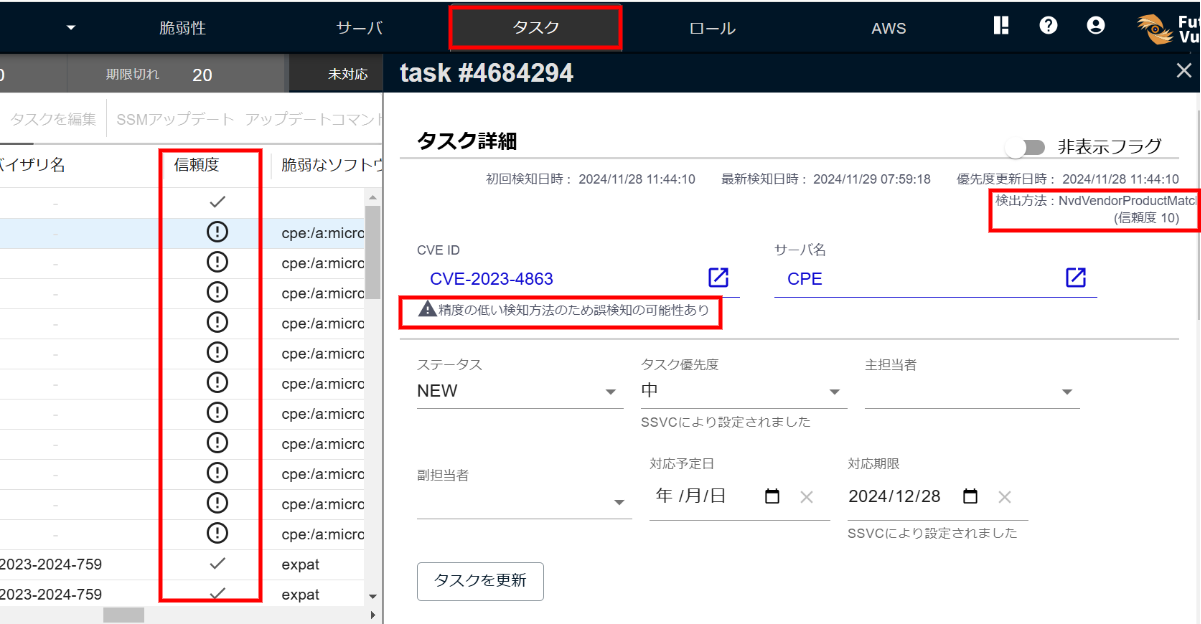
タスクタブの 信頼度 カラムでは、信頼度の高低に応じて以下のように表記されます。
- ✓:「信頼度: 高」
- !:「信頼度: 低」
また、タスク詳細には以下が表示されます。
- 「脆弱性」タブ: 「精度の低い検知方法のため誤検知の可能性あり」の注記(信頼度が低いと判定された場合のみ)
- 「関連するソフトウェア」タブ: 脆弱性に対し OSS Vuls によって付与された検知方法と、検知方法に対応する
Confidenceの値(「検出方法: 検出方法名 (信頼度 値)」の形式)
信頼度が高い/低いと判定される具体的な検知方法#
OSS Vuls のドキュメント を元に、信頼度が低いと判定される検知方法と、高いと判定される検知方法について、それぞれ具体的に記します。
信頼度が低いとされる検知方法#
「信頼度が低い」と判定される CPE スキャンの検知方法には、以下のようなものがあります。
| 検知方法 | 説明 |
|---|---|
| NvdVendorProductMatch | NVD の条件と製品は一致するものの、バージョンの一致を確認できない場合の検知方法です。バージョンを指定せずに登録した CPE などが該当します。 |
| FortinetVendorProductMatch | Fortinet の条件と製品は一致するものの、バージョンの一致を確認できない場合の検知方法です。 |
| JvnVendorProductMatch | CPE の脆弱性が NVD および Fortinet のデータソースに存在せず、JVN のみで検知された時の検知方法です。JVNの検知処理ではバージョン情報のレンジ比較が出来ないため、定義されたCPEの Part, Vendor, Product に該当する全件が検知されます。このため、信頼度が低いと判定されます。 |
2026年10月のリリースにて、NvdRoughVersionMatch(Confidence: 80)による近似的な照合を廃止しました。バージョンを確認できない製品の一致は VendorProductMatch 系(Confidence: 10)として扱います。
信頼度が高いとされる検知方法#
- CPE スキャン以外のスキャン方法の場合
- 「信頼度: 高」と判定されます。
- CPE スキャンの場合
- バージョンまで一致を確認できた
ExactVersionMatch系(Confidence: 100)の場合、「信頼度: 高」と判定されます。 - 「信頼度: 高」となる CPE スキャンの検知方法として、
NvdExactVersionMatchが挙げられます。NVD の検知条件とバージョンまで一致を確認できた場合に付与されます。 cpe:2.3:a:microsoft:edge_chromium:118.0.2088.88:*:*:*:*:*:*:*(該当の NVD ページ) のような CPE が NVD の検知条件とバージョンまで一致した場合、NvdExactVersionMatchが付与されます。
- バージョンまで一致を確認できた
信頼度が低い脆弱性への対応方法#
信頼度が低い場合、誤検知の可能性が高いです。そのため、誤検知かどうかをご確認いただくことを推奨しています。 信頼度の低いタスクが誤検知かどうかを判断するためには、脆弱性詳細の一次情報やディストリビューションサポートページ、Reference のリンクなどで詳細を確認してください。 もし影響ないことが確認できた場合は、タスクを非表示にしてステータスを「NOT_AFFECTED」に変更するなどで対応してください。