グループ設定#
グループ設定では、メンバ確認、スキャナ、スキャン履歴確認、外部連携の設定などができます。
参照権限
グループ設定はグループ管理者権限をもつユーザのみ表示できます。
グループ#
ここではグループ自体に関する設定や、通知に関する設定などができます。
| カテゴリ | 詳細 |
|---|---|
| グループ名 | オーガニゼーション内で一意の名前であれば、グループ名を変更できます。 |
| デフォルトサーバロール | サーバには必ずサーバロールが付与されます。新規サーバを作成した際に、自動で登録されるロールの設定ができます。 |
| デフォルト担当者 | スキャナ・FutureVuls APIによるサーバ追加時に自動セットされるデフォルト担当者を変更できます。グループの作成者はそのグループのデフォルト担当者として自動セットされます。 |
| 最新一括手動スキャン日時 | グループに登録済みの全サーバに対して、スキャンを実行できます。「最新一括スキャン日時」には全サーバへの手動スキャンを実行した日時が表示されます。 「全サーバを手動スキャン」ボタンから一括スキャンを実行します。 注意:手動スキャンであるため、構成情報の同期は実行されません。 注意:1回の一括スキャンの対象は500台までです。サーバ数が500台を超える場合は、グループを分けてください。 注意:スキャン対象が100台を超えると、スキャン結果が出そろうまでに時間がかかることがあります。 緊急時に多数のサーバをまとめてスキャンする場合は、FutureVuls API のサーバスキャン( POST /v1/server/scan/{serverID})を対象サーバごとに実行してください(グループAPI一覧)。 |
| 最新Inspector SBOM手動スキャン日時 | Inspector SBOM連携が設定されているサーバに対して、スキャンを実行できます。「最新Inspector SBOM手動スキャン日時」には全サーバへの手動スキャンを実行した日時が表示されます。 「INSPECTOR SBOM 一括スキャン」ボタンから一括スキャンを実行します。 |
| 脆弱性トピックを別グループと共有する | CVEトピックをオーガニゼーション内で共有するかを設定できます(参考) |
| CPE自動割当 | Windowsソフトウェアに対して、スキャン時にCPEを自動で割り当てる機能の有効/無効を切り替えられます。有効にすると、FutureVulsが独自に構築した検証済みCPE辞書に基づき、スキャン時に自動でCPEが割り当てられます。手動での割り当てが優先され、手動で割り当て済みのCPEは自動割当で上書きされません。新規作成グループのデフォルトは有効、2026年2月24日のリリース(本機能の追加)時点で作成済みのグループのデフォルトは無効です。 |
| タスクコメント追加時にグループ全員へのメール通知 | タスクコメント追加時にグループ全員に通知するかを設定できます。 ・ON:タスクが所属するグループ全員に通知が届きます。 ・OFF:タスクの主担当者・副担当者に通知が届きます。 |
| Immediateタスクを検知した際の通知設定 | ・グループ全員:新規検知されたImmediateタスクを、グループに明示的に所属するユーザ全員に通知します。 ・タスク担当者:新規検知されたImmediateタスクの主担当者・副担当者のみに通知します。 |
| 悪用されている脆弱性を検知した際の通知設定 | ・グループ全員:新規検知された悪用されている脆弱性に関連するタスクを、グループに明示的に所属するユーザ全員に通知します。 ・タスク担当者:新規検知された悪用されている脆弱性に関連するタスクの主担当者・副担当者のみに通知します。 ・通知しない:通知を無効化します。 PSIRT プランをご契約のオーガニゼーションではデフォルトで有効(ON)です。それ以外のオーガニゼーションではデフォルトで無効(通知しない)です。 |
| マリシャスパッケージを検知した際の通知設定 | ・グループ全員:新規検知されたマリシャスパッケージを、グループに明示的に所属するユーザ全員に通知します。 ・サプライチェーンリスクの主担当者:新規検知されたマリシャスパッケージのサプライチェーンリスクの主担当者のみに通知します。 |
「デフォルト担当者」に指定できるユーザの一覧については、「主担当者・副担当者に表示される候補」を参照してください。
メンバ#
メンバの追加#
承認フローの廃止(2025年7月14日より)
ユーザ追加時の承認フローが廃止されました。管理者がユーザを追加した時点で即座に参加が完了します。
メンバ画面では、グループ内のユーザを確認できます。 そのユーザの権限や二要素認証の設定状況などの確認や、グループ管理者の設定もできます。
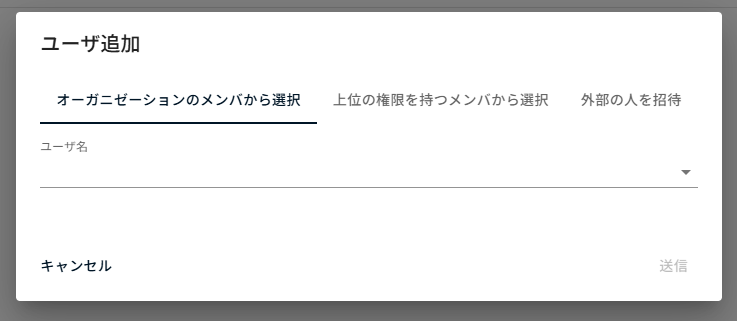
ユーザ追加 ボタンからユーザの追加ができます。ユーザ追加オプションは2種類選択できます。
- このオーガニゼーションから選択
- すでにオーガニゼーションに所属しているユーザからプルダウンで選択して追加する
- 外部の人を追加
- まだオーガニゼーションに登録されていないユーザに通知メールを送信して追加する
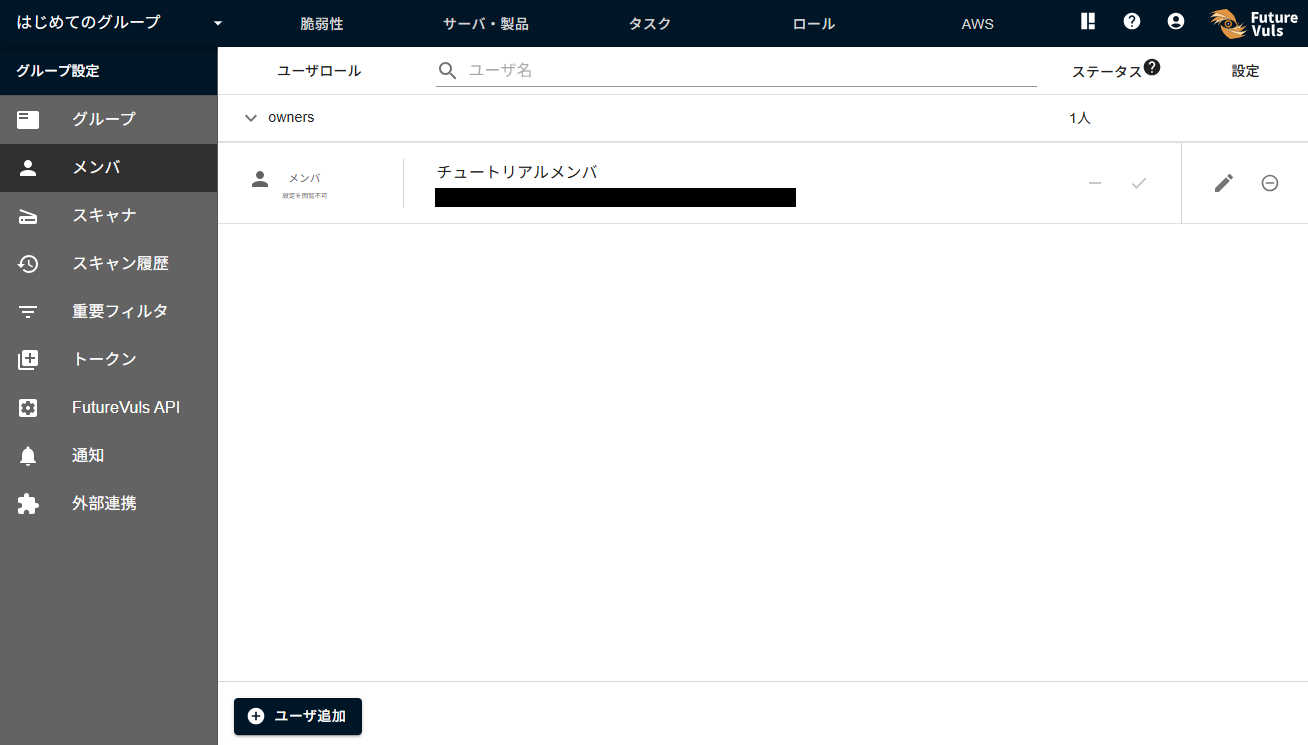
「ユーザ追加」をクリックすることでユーザを追加できます。 ユーザの参加状態によって2種類のフローがあります。
追加するユーザがすでにオーガニゼーションに所属している場合#
既に現在のオーガニゼーションへ参加済みのユーザをグループへ追加する場合は以下から選択します。
- オーガニゼーションのメンバから選択:オーガニゼーションでメンバ権限のユーザ
- 上位の権限を持つメンバから選択:オーガニゼーションでオーナ・CSIRT 権限のユーザ
追加するユーザがまだオーガニゼーションに所属していない場合#
初めてオーガニゼーションに参加するユーザは、「外部の人を追加」からメールアドレスを入力して追加します(別のオーガニゼーションに参加している場合もこちらを選択します)。
追加するユーザの E メールアドレスを入力し「送信」をクリックすると、通知メールが送付されます(件名: [FutureVuls] Invitation to the new organization: <オーガニゼーション名>)。 追加されたユーザは E メールアドレスとメールに記載された初期パスワードを使いログインします。 初回ログイン時は初期パスワードのため、パスワード変更画面に遷移します。 E メールアドレスと新しいパスワードを入力して、「送信」をクリックしてください。 その後、新しいパスワードで再ログインしてください。
メンバの削除#
グループからメンバを削除する場合は右側のボタンより削除可能です。
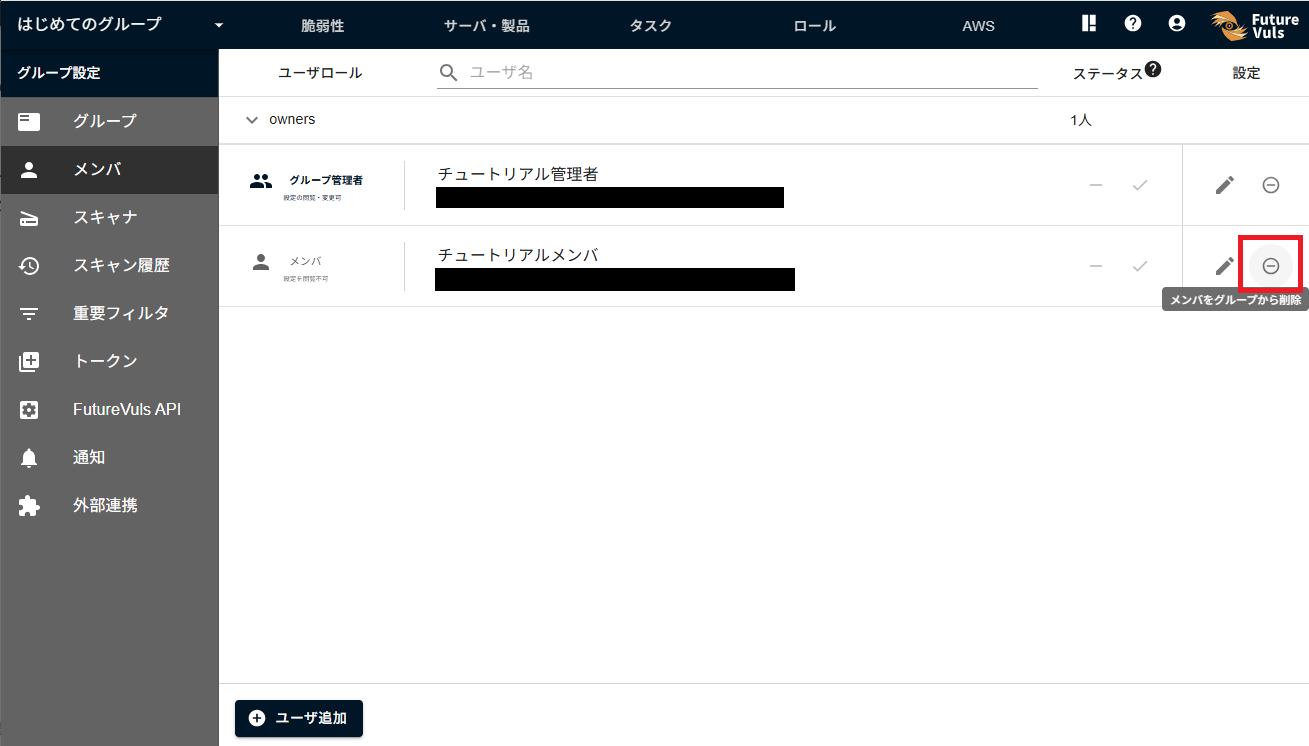
グループからメンバを削除してもオーガニゼーションには所属したままとなるため注意してください。 詳細はユーザをグループから削除するを参照してください。
SSVC#
グループ単位での SSVC に関する設定ができます。 具体的に、グループ内の以下の項目を設定できます。
スキャナ#
スキャナプログラムのインストール、アンインストール方法を表示します。
スキャン履歴#
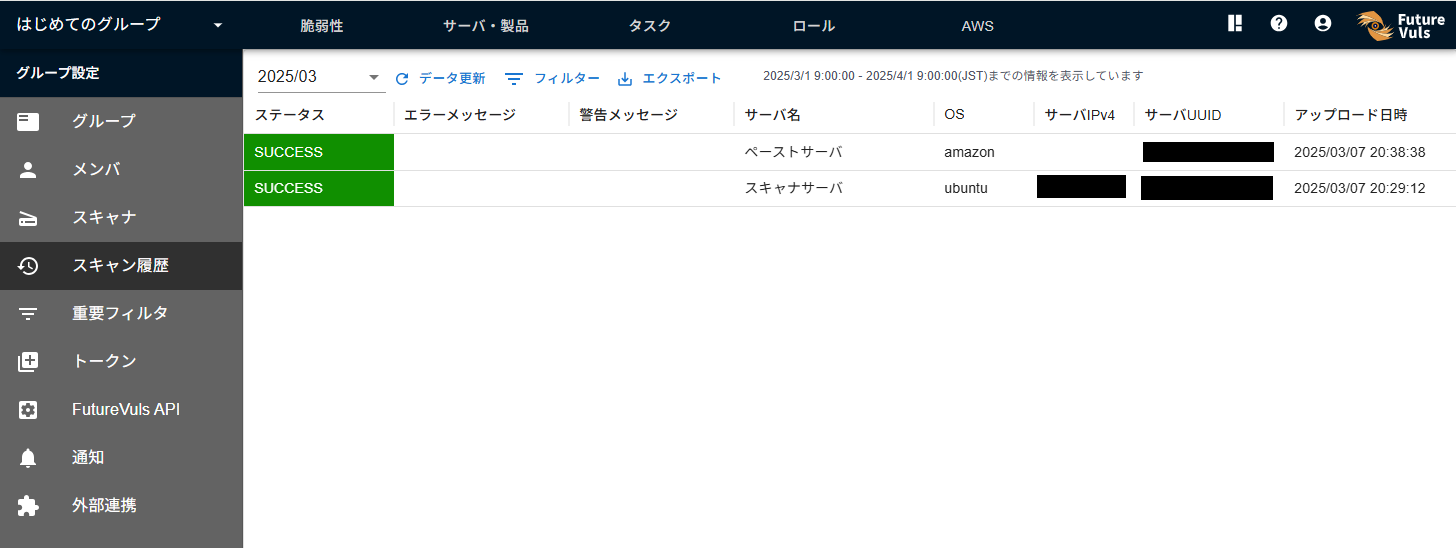
スキャン履歴ページではスキャンの履歴が確認できます。 サーバ毎のスキャナ情報、スキャンの成功失敗、失敗した時のエラーメッセージを確認できます。
エラーメッセージと、GitHub 連携で Dependabot alerts から脆弱性を検知できなかったときの警告は、記録した時点のオーガニゼーションの言語設定の言語で表示します。 ただし、上記以外の警告(スキャナが出力する警告など)は、言語設定にかかわらず英語で表示します。 エラーの原因の詳細(SBOM の取り込みで衝突した OS パッケージなど)がある場合は、エラーメッセージの後に改行して、エラーメッセージと同じ言語で表示します。 この仕様の導入前に記録したサプライチェーンリスクのスキャンと SBOM の取り込みのエラーメッセージ、GitHub 連携の警告は、言語設定にかかわらず日本語の場合があります(2026-10-14 のリリースで導入。「リリースノート」を参照)。
高度な設定#
使用頻度が低い項目は「高度な設定」内に折りたたまれています。 初期状態では折りたたまれているため、操作する場合はメニューの「高度な設定」を展開してください。
重要な未対応の条件#
グループ単位での「重要な脆弱性とみなす条件」を設定できます。
詳しくは「重要な未対応の条件」を参照してください。
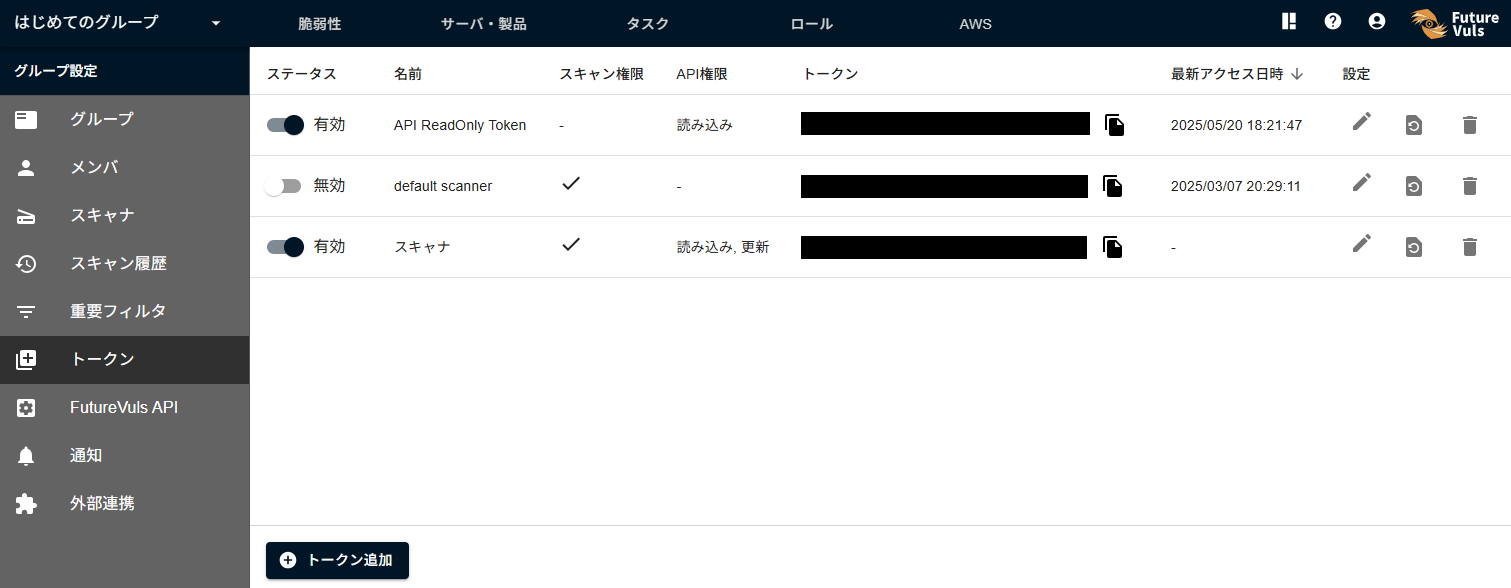
トークン#
スキャンや FutureVuls API で用いるトークンを管理できます。
FutureVuls API#
FutureVuls API の利用方法やドキュメントを確認できます。
通知#
グループ単位での「通知機能」に関する設定ができます。 具体的に、グループ内の以下の項目を設定できます。
外部連携#
外部連携では様々な外部サービスとの連携をするにあたっての設定ができます。 詳細は外部連携を参照してください。