プレビュー版
このガイドはプレビュー版です。内容は今後変わることがあります。
クイックスタート:まず1台で見てみる#
最初に読む
すべての準備を終えてから使い始める必要はありません。まずはサーバを1台だけ登録して、自社の脆弱性が画面に並ぶところまで進めてみましょう。このページだけで最後まで進められるように、手順をまとめています。
3つの作業の全体#
次の3つの作業で、自社のサーバにどの脆弱性があり、どれから対応すべきかが画面で見えるようになります。
flowchart LR
    A["1. グループを1つ作る"] --> B["2. サーバを1台登録する"]
    B --> C["3.「重要な未対応」を開く"]
C --> D["自社の脆弱性と<br>対応すべきものが見える"]| 順番 | やること | もっと詳しく知りたいとき |
|---|---|---|
| 1 | 脆弱性を管理する単位となる「グループ」を1つ作ります | 設定① アカウントの構造をつくる |
| 2 | サーバを1台選び、スキャナを入れて登録します | ローカルスキャンで登録する |
| 3 | 検出された脆弱性のうち、対応すべきものだけが集まる「重要な未対応」を開きます | STEP1 対応すべき脆弱性を絞り込む |
以下で、3つの作業を順に説明します。
はじめに:ログインする#
FutureVuls の画面は、ブラウザで https://console.vuls.biz/ を開いてログインします。
- 招待されたユーザ:招待されたメールアドレスに、仮パスワードを記載したメールが届きます。その情報でログインし、パスワードを変更します(ユーザの追加)。
- パスワードを忘れたとき:ログイン画面の「パスワードを忘れた方はこちら」から再設定します(パスワードリセット)。
ログインしたら、「ユーザ設定 > プロフィール」で二要素認証を有効にしておくことをおすすめします(二要素認証)。
1. グループを1つ作る#
グループは、サーバを登録し、脆弱性に対応する単位です。まずは1つ作れば十分です。分け方は、あとで「計画② 体制と見える範囲を決める」で考えます。
- 画面右上のユーザアイコンから「オーガニゼーション設定 > グループ」を開きます。
- グループ一覧の下にある「グループ作成」を押します。
- グループ名を入れて「追加」を押します。名前はあとから変えられます。システム単位で作るのがおすすめなので、管理したいシステムの名前を付けておくとわかりやすくなります。
- 表示されたダイアログで「サーバ登録画面へ移動」を押すと、そのまま「2. サーバを1台登録する」の画面に進めます。
「オーガニゼーション設定」が表示されないとき
オーガニゼーション設定のメニューは、オーナなど一部の権限を持つユーザにだけ表示されます(オーガニゼーション設定)。表示されない場合は、オーナにグループの作成を頼みます。あわせて、そのグループのグループ管理者の権限を付けてもらいます。そのあと、作ってもらったグループで「2. サーバを1台登録する」に進みます。
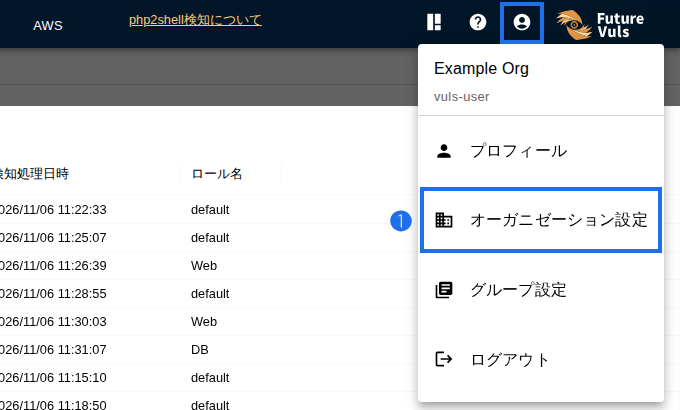
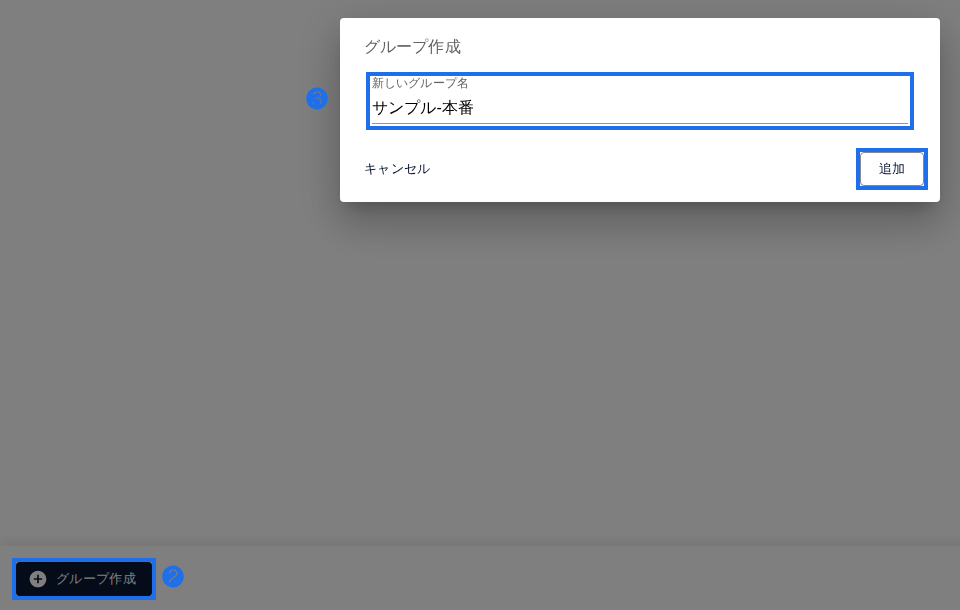
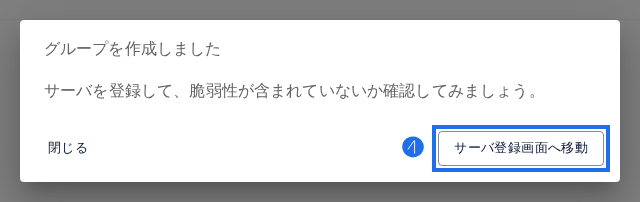
画面付きの手順はグループの作成でも確認できます。
2. サーバを1台登録する#
インターネットにつながる Linux サーバを1台選び、ローカルスキャンで登録します。スキャナ(ソフトウェアの一覧を集めて FutureVuls に送る小さなプログラム)は、OS やアプリケーションの設定を変えません。インストールでは、実行用のユーザ(vuls-saas)、/opt/vuls-saas のファイル、定期実行の cron、必要な依存パッケージが追加されます(スキャナの導入要件)。
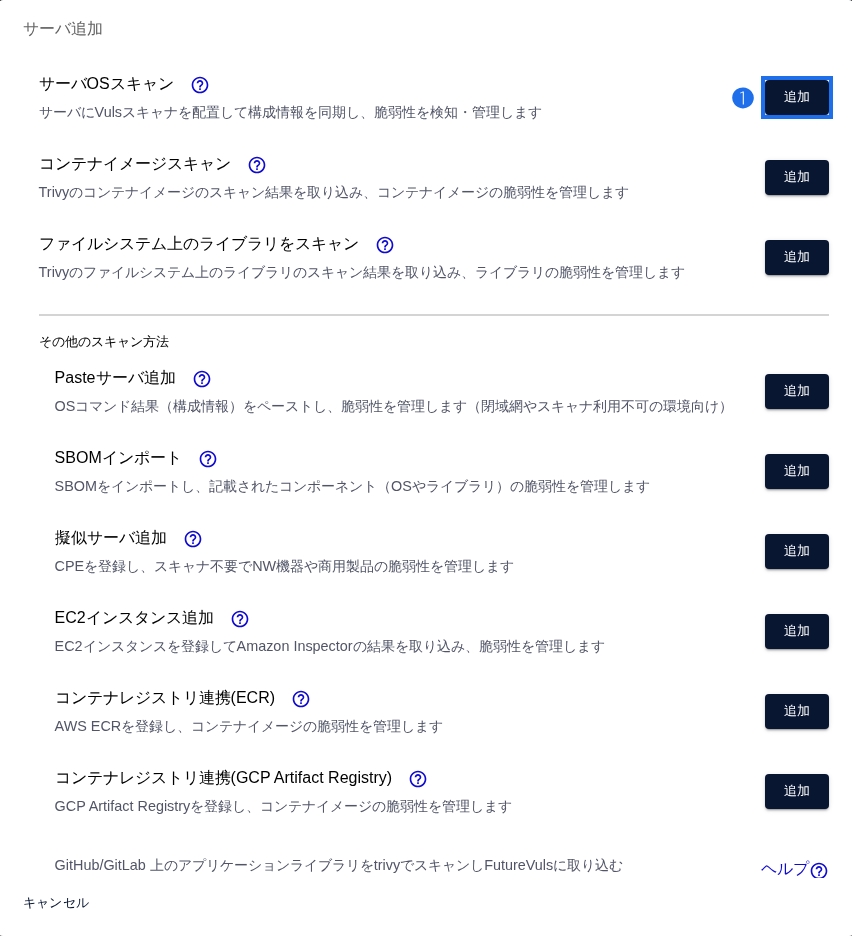
- 「サーバ・製品」タブで「サーバ追加」を押し、「サーバ OS スキャン」の「追加」を押します。
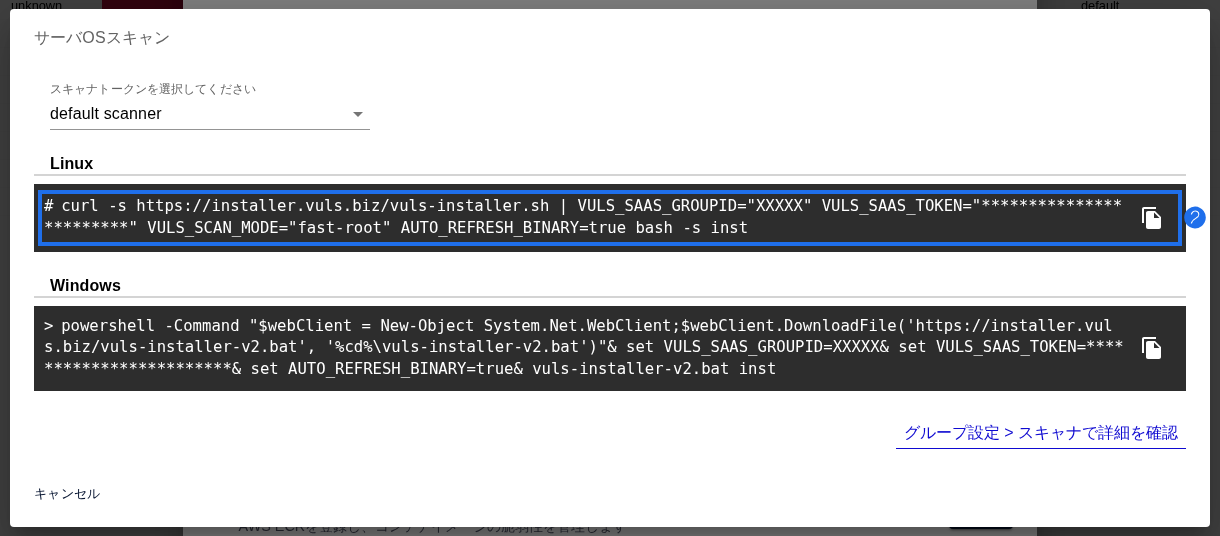
- 自分の OS のインストールコマンドをコピーします。コマンドは、グループ管理者の権限を持つユーザにしか表示されません。
- サーバに root でログインし、コピーしたコマンドを貼り付けて実行します。
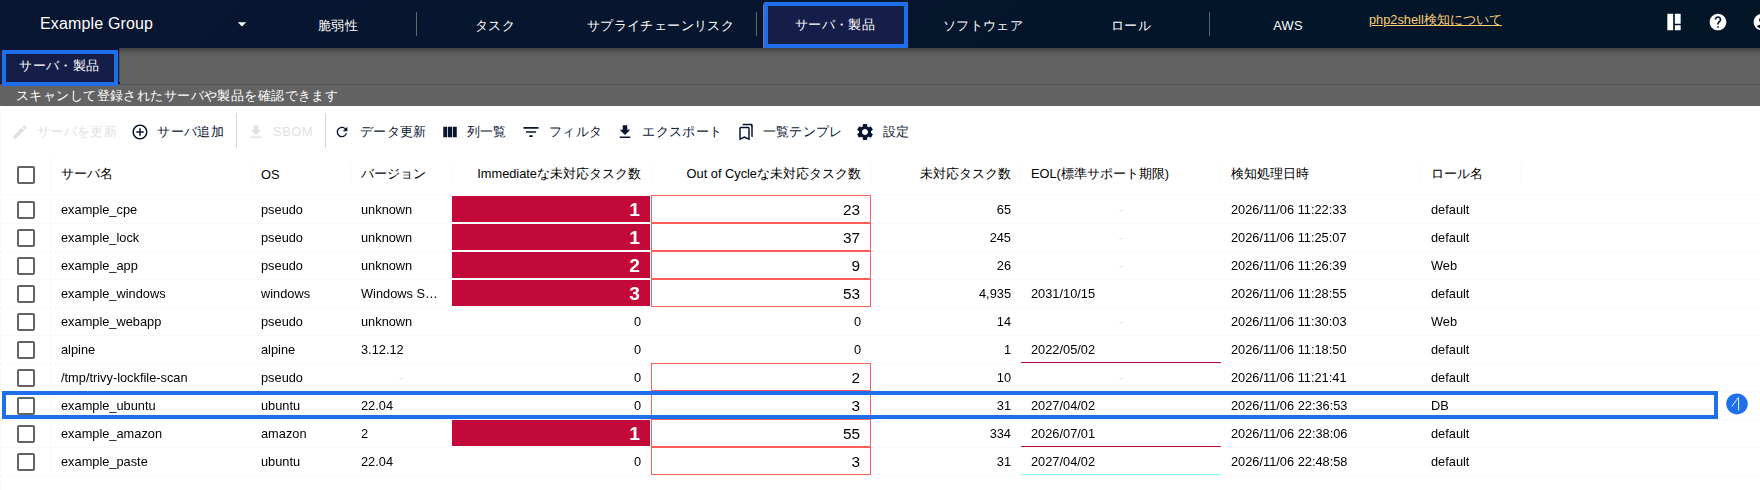
- 5分ほど待ち、サーバ一覧に行が増えたことを確かめます。
成功の目安
手順3で、最終行に [END ] Install scanner finish. と出れば成功です。手順4で、サーバ一覧に行が1つ増えていれば登録できています。
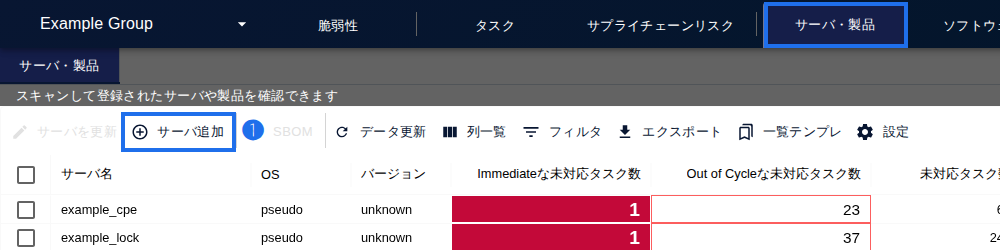
うまくいかないときや、Windows・閉域網のサーバの場合は、「ローカルスキャンで登録する」と「設定② サーバ・製品を登録する」をご覧ください。
3. 「重要な未対応」を開く#
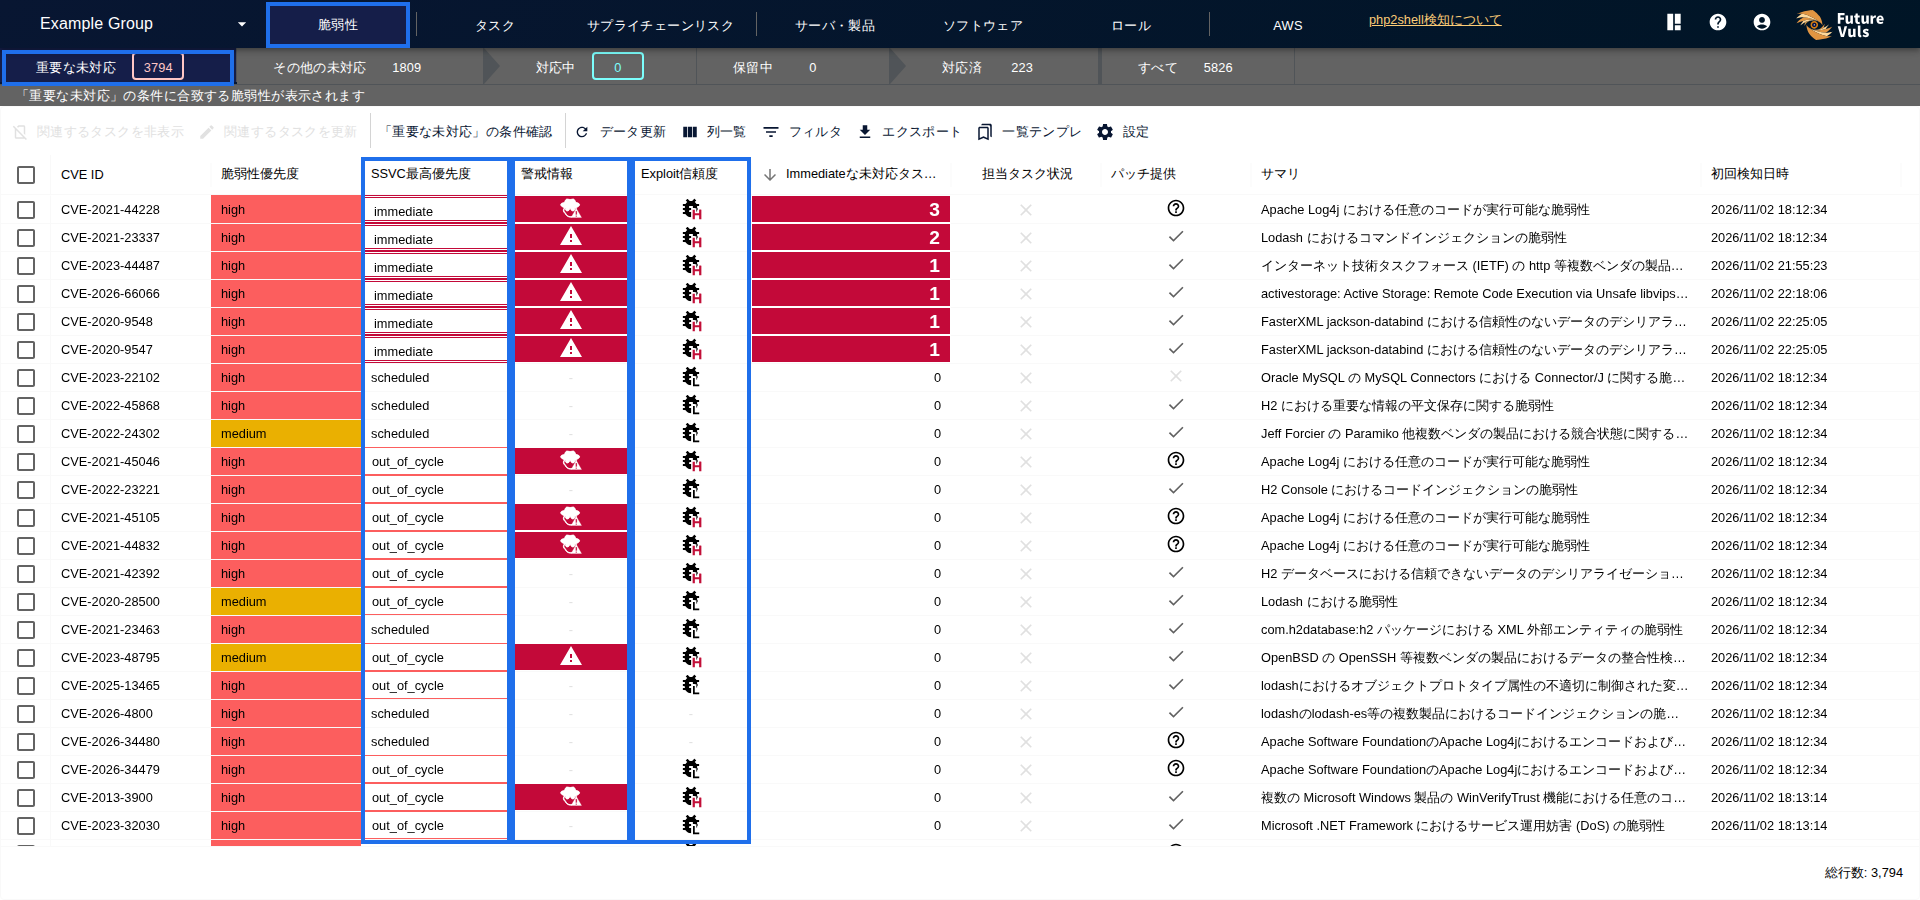
脆弱性タブの「重要な未対応」を開きます。「重要な未対応」は、ルールで「対応すべき」と仕分けされ、まだ対応していない脆弱性の一覧です。最初から入っているおすすめの条件で、対応すべき脆弱性だけが並びます。
SSVC の判定(CSIRT プラン)が出ていれば、最も急ぐ「Immediate(即時対応)」のものから見てみましょう。
ここまでできたら完了です
この3つの作業を終えると、自社のサーバにどの脆弱性があり、どれから対応すべきかが見えるようになります。
つまずいたとき#
うまくいかないときは、つまずいたとき(よくある質問)をご覧ください。
それでも解決しない場合は、お問い合わせ窓口からご連絡ください。
次に読むページ#
最初の1台で脆弱性が見えたら、導入から運用までの流れで、運用を整えるまでの道のりをつかみます。